Ratusan layanan masih menunggu untuk kembali beroperasi
Respons Jepang terhadap dua celah keamanan PHP yang serius telah mengganggu setidaknya 1.090 situs web dan layanan daring, sementara hingga 26 Oktober 2026 ratusan di antaranya belum mengumumkan bahwa mereka telah kembali beroperasi. Gangguan ini berdampak pada belanja daring, layanan keuangan, layanan penitipan anak, dan gim, saat operator memasang perbaikan dan memeriksa keamanan sistem sebelum kembali menghubungkannya.
Daftar Isi
- Ratusan layanan masih menunggu untuk kembali beroperasi
- Ancaman dari celah PHP2shell
- Bagaimana penghentian layanan meluas
- Mengapa menonaktifkan situs web menjadi pilihan
- Patch hanyalah salah satu bagian dari pemulihan
- Versi mana yang perlu diperhatikan?
- Upaya serangan menambah urgensi
- Kerentanan ketiga memerlukan perubahan pengaturan
- Sejumlah organisasi menghadapi keputusan yang lebih besar
- Poin Utama
Assured, perusahaan Tokyo yang menyediakan informasi penilaian keamanan untuk layanan cloud, mencatat 1.090 penghentian layanan per pukul 15.00 pada 26 Oktober. Analisisnya terutama mengandalkan unggahan di akun resmi X yang mengumumkan penghentian layanan. Jumlah itu naik dari 502 pada pukul 14.00 tanggal 23 Oktober, bertambah 588 atau sekitar 117% dalam kurun kira-kira tiga hari.
Assured belum mengonfirmasi pengumuman pembukaan kembali untuk 465 layanan tersebut. Jumlah itu sekitar 43% dari total penghentian yang tercatat. Angka-angka ini melacak pengumuman publik, sehingga status terbaru 465 layanan tersebut masih perlu dikonfirmasi kepada operatornya.
Bandai Namco Holdings memperkirakan toko daring yang menjual mainan dan barang lainnya akan kembali beroperasi pada tengah hari 27 Oktober, setelah pemeliharaan dimulai pada malam 21 Oktober. Koneksi daring untuk gim arkade, termasuk Taiko no Tatsujin, masih dihentikan. Di Daiwa Securities, sebagian fungsi situs web telah kembali, sementara permohonan pembukaan rekening investasi NISA dan prosedur seperti perubahan alamat masih belum tersedia pada pukul 17.00 tanggal 26 Oktober.
Ancaman dari celah PHP2shell
Badan Promosi Teknologi Informasi Jepang, yang dikenal sebagai IPA, mengidentifikasi kerentanan tersebut sebagai CVE-2026-109618 dan CVE-2026-109619 dalam peringatan keamanan PHP pada 22 Oktober. Kombinasi keduanya disebut PHP2shell. PHP adalah perangkat lunak yang digunakan untuk menjalankan banyak situs web dan aplikasi web, memproses pekerjaan di server sebelum informasi sampai ke peramban pengguna.
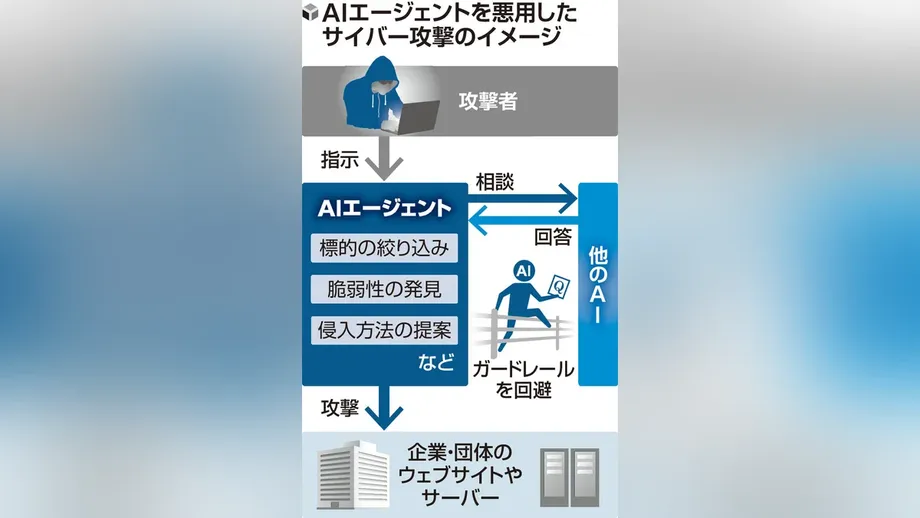
CVE-2026-109618 berkaitan dengan penanganan kesalahan saat PHP kehabisan memori. CVE-2026-109619 berkaitan dengan pemrosesan permintaan yang dikirim ke server. Eksploitasi celah tersebut dapat memungkinkan penyerang jarak jauh menjalankan kode arbitrer, yakni instruksi yang dipilih penyerang, bukan operator situs web.
JPCERT/CC, badan koordinasi insiden keamanan komputer Jepang, menyatakan bahwa kode tersebut dapat berjalan dengan hak akses proses PHP. Sederhananya, penyerang dapat memperoleh kemampuan untuk melakukan tindakan yang diizinkan bagi perangkat lunak yang menjalankan situs web. Jangkauannya bergantung pada hak akses dan konfigurasi sistem yang terdampak.
IPA menyatakan organisasi perlu memeriksa informasi dari pengembang atau penyedia produk yang mereka gunakan, karena PHP mungkin menjadi bagian dari aplikasi atau layanan yang lebih besar. JPCERT/CC juga memperingatkan bahwa PHP yang disertakan dalam produk perangkat lunak atau distribusi Linux mungkin terdampak, sehingga panduan vendor menjadi bagian dari penanganan.
Bagaimana penghentian layanan meluas
Operator layanan mulai menonaktifkan sistem pada 21 Oktober, sebelum pembaruan keamanan tersedia sekitar pukul 23.00 waktu Jepang. Sebagian bertindak sebelum pembaruan dirilis, ketika rincian publik tentang kelemahan tersebut dapat meningkatkan risiko serangan.
Urutan kejadian menunjukkan bagaimana pembaruan perangkat lunak yang mendesak berujung pada gangguan selama beberapa hari:
- 21 Oktober: BASE, Codmon, Pixiv, DMM.com, niconico, dan sejumlah layanan Sakura Internet memasuki masa pemeliharaan atau menangguhkan fungsi tertentu. Gim termasuk Granblue Fantasy dan Uma Musume Pretty Derby juga sempat dihentikan.
- 21 Oktober, pukul 21.55: Perdana Menteri Sanae Takaichi menyerukan persiapan mendesak untuk menerapkan patch dan mengatakan penghentian sementara situs web dapat menjadi pilihan jika pemasangan segera sulit dilakukan.
- 21 Oktober, sekitar pukul 23.00: Pembaruan keamanan PHP dirilis.
- 22 Oktober: IPA dan JPCERT/CC menerbitkan peringatan yang menjelaskan kerentanan dan respons yang disarankan.
- 23 Oktober: Jumlah penghentian yang dihitung Assured mencapai 502. Pengembang PHP juga mengungkap kerentanan lain, CVE-2026-115560.
- 26 Oktober: Jumlah yang dicatat Assured mencapai 1.090, sementara JPCERT/CC memperbarui peringatannya dengan laporan upaya eksploitasi.
- 27 Oktober, tengah hari: Bandai Namco memperkirakan toko daringnya yang menjual mainan dan barang lainnya akan kembali beroperasi.
Mengapa menonaktifkan situs web menjadi pilihan
Kantor Keamanan Siber Nasional Jepang menyarankan bahwa penghentian sementara situs web dapat mengurangi risiko ketika operator tidak dapat segera memasang patch. Takaichi mengulangi opsi tersebut dalam imbauannya pada 21 Oktober. CERT-EU dan Pusat Keamanan Siber Nasional Inggris juga mendesak tindakan dan menyebut penonaktifan sistem hingga perlindungan diterapkan sebagai salah satu respons yang mungkin.
Panduan IPA menguraikan beberapa pilihan secara berurutan. Organisasi sebaiknya terlebih dahulu mempertimbangkan perlindungan sementara dan pembatasan akses sembari menyiapkan pembaruan atau migrasi. Jika langkah sementara yang efektif sulit dilakukan, organisasi perlu menilai apakah akses eksternal harus diblokir atau layanan dihentikan, dengan mempertimbangkan potensi kerugian dan gangguan bisnis.
Bagi pelanggan, pilihan itu berarti kehilangan akses ke fungsi sehari-hari selama operator melakukan perbaikan. Situs belanja dapat berhenti menerima pesanan, situs keuangan dapat menangguhkan prosedur rekening, dan mesin arkade dapat kehilangan koneksi ke fitur daring.
Yasuhiro Suzuki, yang memimpin investigasi Assured, mengatakan operator semakin memilih menangguhkan layanan untuk melindungi informasi pelanggan, sementara lambatnya pemulihan layanan menunjukkan betapa sulitnya memastikan layanan aman untuk kembali beroperasi. Penilaiannya menggambarkan masalah operasional utama: akses dapat ditutup dengan cepat, tetapi pemulihannya membutuhkan penyelesaian pekerjaan mendasar.
Patch hanyalah salah satu bagian dari pemulihan
Gangguan di Bandai Namco menunjukkan mengapa layanan dalam satu grup perusahaan dapat kembali beroperasi pada waktu yang berbeda. Grup tersebut memperkirakan toko barang dagangannya akan kembali beroperasi pada 27 Oktober, sementara koneksi untuk gim arkade masih dihentikan. Pembaruan sistem yang dibutuhkan untuk memasang patch PHP memerlukan waktu.
Sejumlah layanan juga mempertimbangkan untuk sementara memindahkan data ke server perusahaan lain yang keamanannya telah diperiksa. Langkah ini akan mengubah lokasi layanan beroperasi sementara tim menangani lingkungan yang terdampak, sehingga diperlukan persiapan tambahan sebelum pelanggan dapat kembali mengaksesnya.
Daiwa Securities telah memulihkan sebagian situs webnya, termasuk halaman pertanyaan yang sering diajukan, tetapi permohonan pembukaan rekening dan perubahan alamat masih belum tersedia pada 26 Oktober. Dengan demikian, halaman informasi yang berfungsi tetap bisa berdampingan dengan prosedur pelanggan yang terganggu.
IPA menjelaskan bahwa sistem yang lama tidak diperbarui mungkin memerlukan perubahan pada kode aplikasi dan pemeriksaan untuk memastikan fungsi tetap berjalan setelah PHP diperbarui. Dokumen pengembangan yang hilang, ketiadaan staf yang memahami sistem, dan kontrak pemeliharaan yang kedaluwarsa dapat mempersulit pekerjaan. JPCERT/CC menyarankan pengujian yang memadai, lalu pemasangan versi yang telah diperbaiki sesegera mungkin.
Versi mana yang perlu diperhatikan?
IPA dan JPCERT/CC mengidentifikasi empat rilis PHP yang telah diperbaiki untuk dua kerentanan awal: PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12. Rilis sebelumnya dalam masing-masing cabang tersebut terdampak. Operator perlu menyesuaikan perbaikan dengan cabang PHP yang digunakan sistem mereka dan memeriksa panduan dari penyedia perangkat lunak atau sistem operasi mereka.
Instalasi lama menghadirkan masalah tambahan. IPA mengutip temuan perusahaan keamanan Wiz bahwa versi PHP mulai 5.4 terdampak setidaknya oleh salah satu dari dua kerentanan tersebut. PHP 8.1 dan versi sebelumnya telah mencapai akhir masa dukungan, sehingga tidak lagi menerima pemeliharaan rutin yang tersedia untuk rilis yang masih didukung.
IPA menyarankan untuk beralih ke versi PHP yang masih didukung atau ke produk dan layanan yang telah memiliki perlindungan jika perbaikan tidak tersedia. JPCERT/CC menambahkan bahwa pengembang PHP telah menyediakan langkah mitigasi terbatas untuk PHP 7.4, 8.0, dan 8.1 karena tingkat keseriusan kerentanan tersebut.
Mitigasi sementara mengurangi paparan melalui jalur serangan tertentu. JPCERT/CC menyatakan bahwa pembaruan merupakan solusi untuk kerentanan awal, sehingga organisasi yang menggunakan pengaturan sementara tetap perlu merencanakan pembaruan perangkat lunak atau migrasi yang diperlukan bagi sistem mereka.
Upaya serangan menambah urgensi
Pembaruan JPCERT/CC pada 26 Oktober untuk imbauan kerentanan PHP menyebutkan bahwa banyak contoh kode demonstrasi yang diklaim dapat mengeksploitasi celah tersebut telah beredar. JPCERT/CC juga mengutip laporan berulang tentang lalu lintas jaringan yang mencoba melakukan eksploitasi.
Keberhasilan kode semacam itu bergantung pada faktor-faktor seperti versi PHP, lingkungan eksekusi, dan susunan data dalam memori. JPCERT/CC memperingatkan bahwa metode serangan lain dan teknik yang menargetkan lingkungan tertentu dapat muncul, serta menyarankan pembaruan dan penyelidikan atas kemungkinan sistem telah disusupi.
Panduan investigasinya mencakup pemeriksaan cookie PHPSESSID yang panjangnya tidak biasa atau formatnya janggal. Cookie ini membawa informasi yang digunakan untuk mengenali sesi peramban. Tanda peringatan lainnya mencakup permintaan mencurigakan yang menggunakan multipart/form-data, format yang umum dipakai untuk mengunggah berkas, terutama jika terjadi di sekitar kesalahan batas memori atau kesalahan HTTP 500 yang menandakan masalah server.
Sistem yang tiba-tiba mengalami crash atau proses pekerja PHP yang sering dimulai ulang juga perlu diperiksa. Proses pekerja menangani tugas yang masuk. JPCERT/CC juga menyarankan pemeriksaan proses mencurigakan, komunikasi eksternal, dan berkas yang baru dibuat, serta pemantauan berkelanjutan. Jika sistem diduga telah disusupi, badan tersebut menyarankan agar log dan bukti lainnya dipertahankan, area terdampak diselidiki, dan sistem diisolasi bila diperlukan.
Kerentanan ketiga memerlukan perubahan pengaturan
Pengembang PHP mengungkap CVE-2026-115560 pada 23 Oktober, menambah satu pekerjaan lagi dalam penanganan masalah ini. JPCERT/CC menyatakan kerentanan tersebut dapat memungkinkan eksekusi kode arbitrer dalam kombinasi pengaturan konfigurasi dan kode aplikasi tertentu.
Pengembang menyebut konfigurasi yang terdampak jarang digunakan dan berencana merilis perbaikan melalui siklus rilis normal. Sambil menunggu rilis tersebut, JPCERT/CC menyampaikan rekomendasi untuk mengatur session.upload_progress.enabled=0 dan memulai ulang setiap proses pekerja. Pembaruan pada 26 Oktober tidak mencantumkan tanggal rilis perbaikan.
Pengaturan yang sama sebelumnya telah disarankan sebagai langkah mitigasi untuk CVE-2026-109619. Menurut imbauan tersebut, operator yang sudah menerapkannya tidak perlu mengulangi langkah konfigurasi itu. Namun, tim tetap perlu memperhitungkan dua kerentanan awal dan masalah tambahan ini saat memeriksa sistem mereka.
Sejumlah organisasi menghadapi keputusan yang lebih besar
Saran IPA tidak terbatas pada perbaikan langsung. IPA meminta organisasi meninjau fungsi sistem saat ini, tingkat penggunaannya, dan apakah layanan lain dapat menggantikannya. Untuk perangkat lunak yang lama tidak dipelihara, pemulihan layanan mungkin mengharuskan organisasi memutuskan siapa yang akan memberikan dukungan setelahnya.
Menurut IPA, manajer bisnis dan eksekutif, serta staf teknis, perlu menilai apakah mereka dapat menyediakan tenaga kerja, anggaran, dan pengaturan pemeliharaan yang dibutuhkan untuk pembaruan atau migrasi serta pengoperasian berkelanjutan. Jika dukungan tersebut memungkinkan, badan itu menyarankan agar organisasi melanjutkan pembaruan atau beralih ke layanan yang terlindungi.
Jika pemeliharaan berkelanjutan tidak dapat disediakan, IPA mencantumkan beberapa pilihan lain: beralih ke produk yang didukung, mengurangi fungsi, mengakhiri akses publik, atau menghentikan sistem. IPA juga menyerukan rencana untuk menyimpan atau memindahkan data yang diperlukan dan menjelaskan pengaturan alternatif kepada pengguna.
Tantangan praktis kini mencakup pemasangan versi PHP tertentu hingga pemulihan fungsi pelanggan satu per satu. Perkiraan pembukaan kembali toko Bandai Namco menjadi salah satu langkah terjadwal, sementara 465 layanan yang belum memiliki pengumuman pembukaan kembali terkonfirmasi dalam hitungan Assured menunjukkan masih banyak status yang perlu diperiksa publik pada 26 Oktober.
Poin Utama
- Assured mencatat 1.090 penghentian layanan di Jepang hingga pukul 15.00 pada 26 Oktober, naik dari 502 pada 23 Oktober.
- Pengumuman pembukaan kembali belum dikonfirmasi untuk 465 layanan, sekitar 43% dari total.
- Kerentanan PHP2shell dapat memungkinkan penyerang jarak jauh menjalankan kode dengan hak akses proses PHP.
- Rilis yang telah diperbaiki untuk dua celah awal adalah PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12.
- JPCERT/CC memperingatkan tentang kode demonstrasi yang telah dipublikasikan dan laporan upaya eksploitasi.
- Kerentanan ketiga memerlukan perubahan konfigurasi sementara dan memulai ulang semua proses pekerja selagi perbaikan disiapkan.
- Bandai Namco memperkirakan toko barang dagangannya akan kembali beroperasi pada tengah hari 27 Oktober; sejumlah koneksi gim arkade dan prosedur Daiwa Securities masih dihentikan pada 26 Oktober.