Instruksi singkat, lalu file berisi informasi pribadi
Sebuah agen kecerdasan buatan yang dikaitkan dengan serangan siber terhadap perusahaan-perusahaan Jepang mengumpulkan informasi pribadi fiktif dari situs uji coba dalam waktu sekitar 15 detik, menurut demonstrasi perusahaan keamanan siber Jepang, S&J. Uji coba itu menunjukkan betapa cepatnya alat otomatis dapat memanfaatkan celah keamanan kecil untuk mengakses basis data.
Daftar Isi
- Instruksi singkat, lalu file berisi informasi pribadi
- Bagaimana ARTEX mengubah instruksi menjadi tindakan
- Temuan penyelidik di Jepang
- Temuan tambahan dari penyelidikan di Korea Selatan
- Dari perilisan publik hingga penarikan
- Gelombang kebocoran yang lebih luas menimbulkan kerugian nyata
- Mengapa kelemahan kecil kini perlu ditangani lebih cepat
- Jepang menyelidiki para penyerang dan peran AI
- Poin Utama
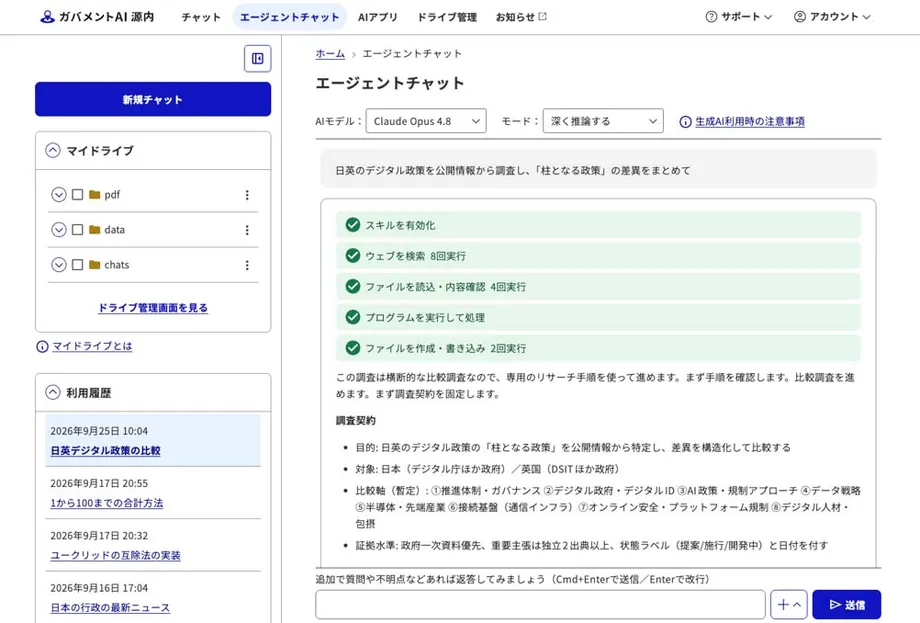
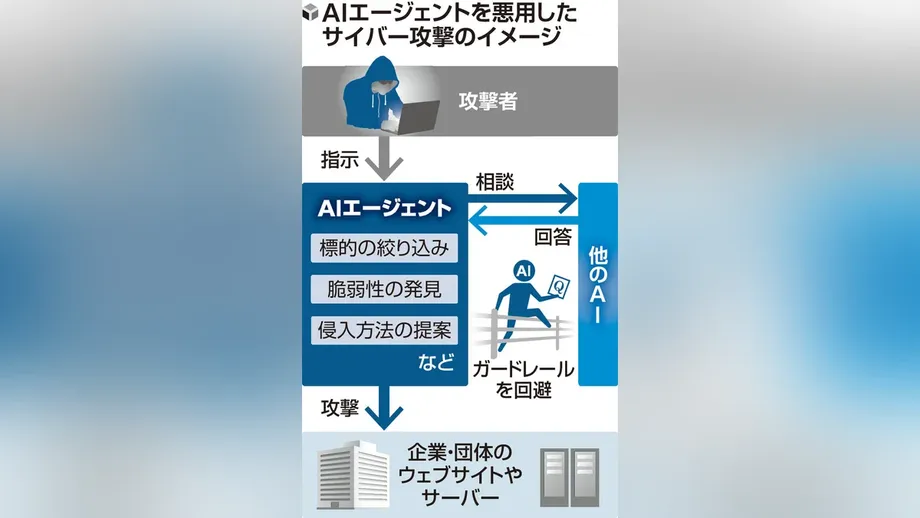
S&J memperoleh alat berbahasa Mandarin bernama ARTEX dari situs publik pada 7 Oktober dan menghubungkannya dengan AI Claude milik Anthropic untuk konsultasi. Seorang operator memberinya instruksi singkat dalam bahasa Jepang: periksa kerentanan situs web tiruan dan kumpulkan informasi pribadi.
Sekitar 15 detik kemudian, ARTEX melaporkan bahwa pengumpulan telah selesai. File yang dihasilkan berisi informasi pengguna fiktif yang tersimpan di situs tersebut. S&J mengatakan situs itu memiliki langkah-langkah keamanan standar, tetapi agen tersebut menemukan celah kecil yang memungkinkannya mengambil data.
Demonstrasi tersebut berlangsung di tengah penyelidikan yang lebih luas atas serangan yang menyasar sekitar 80 perusahaan Jepang. GMO Cybersecurity by Ierae, anak perusahaan GMO Internet Group, mengidentifikasi ARTEX di server luar negeri yang digunakan untuk menyerang perusahaan di sektor asuransi, keuangan, logistik, ritel, dan industri lainnya. Delapan target yang teridentifikasi mengungkapkan secara terbuka insiden kebocoran atau serangan antara 18 September dan 18 Oktober.
Presiden S&J Nobuo Miwa mengatakan pekerjaan yang mungkin memerlukan waktu berhari-hari bagi seseorang dapat diselesaikan AI dalam hitungan detik atau menit. Ia mendesak perusahaan untuk berasumsi bahwa penyerang mungkin menggunakan agen AI dan memanfaatkan teknologi tersebut untuk pertahanan mereka sendiri, termasuk dengan memantau lebih ketat basis data yang berisi informasi pribadi.
Uji coba tersebut menggunakan situs web tiruan dan data fiktif. Sementara itu, penyelidikan perusahaan menyangkut sistem dan informasi pelanggan yang nyata, dengan konsekuensi berupa pencurian identitas, risiko penipuan, dan gangguan layanan.
Bagaimana ARTEX mengubah instruksi menjadi tindakan
ARTEX dikembangkan sebagai alat pengujian penetrasi, yakni perangkat lunak yang mencoba menembus sistem komputer dengan izin pemiliknya agar celah keamanan dapat ditemukan dan diperbaiki. Ciri khasnya adalah penggunaan AI untuk membantu menyusun rencana pengujian, memilih alat keamanan, dan menindaklanjuti hasilnya.
Alat keamanan konvensional mungkin mengharuskan seseorang mengarahkan setiap tahap. Agen AI dapat menjalankan beberapa tugas yang saling berkaitan setelah menerima instruksi yang lebih luas. Model bahasa membantunya menafsirkan informasi dan memutuskan langkah berikutnya, sementara perangkat lunak lain menjalankan pekerjaan teknis.
ARTEX dapat terhubung ke model eksternal dan tidak bergantung pada satu model yang tertanam di dalam program. Dalam demonstrasinya, S&J menggunakan Claude. Penyelidik yang memeriksa serangan terhadap lembaga keuangan Korea Selatan menemukan ARTEX terutama berjalan dengan DeepSeek, bersama sesi AI lain yang melibatkan GLM dan Grok.
Seorang pejabat Korea Financial Security Institute mengatakan seorang peretas mengarahkan alat tersebut dalam insiden di Korea Selatan. Operator manusia tetap memilih target dan tujuan, meski perangkat lunak menjalankan sebagian besar pemindaian dan pengujian.
ARTEX muncul di internet pada Juli dan kemudian memenangi kompetisi keterampilan keamanan di China. Perilisan publiknya memungkinkan orang lain mengunduh dan memodifikasi kodenya. Versi modifikasi yang disebut memiliki kemampuan serangan lebih kuat kemudian beredar di internet.
Temuan penyelidik di Jepang
GMO Cybersecurity melakukan penyelidikan atas permintaan perusahaan-perusahaan Jepang yang terdampak, dengan bekerja sama bersama organisasi eksternal. Penyelidik memeriksa log forensik, yakni catatan aktivitas yang dihasilkan komputer, dan menelusuri serangan hingga ke infrastruktur di luar negeri.
Dalam penjelasan yang telah diperinci, GMO menyebut sebuah server awal yang menjalankan ARTEX dan menargetkan sekitar 20 perusahaan Jepang, termasuk sembilan perusahaan di industri yang sama. Penyelidik kemudian menemukan lima server lain, sehingga jumlahnya menjadi enam dan targetnya sekitar 80 perusahaan. Perhitungan lain yang dipublikasikan menyebut enam host tambahan ditemukan setelah temuan awal.
Dalam laporan GMO, jejak ARTEX ditemukan di keenam server. Penyelidik tidak menemukan jejak agen AI lain dan menilai ARTEX kemungkinan digunakan dalam rangkaian serangan yang terkait dengan infrastruktur tersebut. Konfigurasi alat dan pilihan industri target yang serupa mengindikasikan bahwa server-server itu mungkin dioperasikan oleh kelompok yang sama.
Targetnya tidak hanya bank dan perusahaan asuransi. Serangan juga menyasar perusahaan di bidang hadiah digital, distribusi ritel, pendidikan, percetakan, pemasaran, perdagangan daring, media, dan logistik. Penyelidik menggambarkan operasi serangan terpisah yang diatur berdasarkan negara dan industri, dengan host berbeda untuk tiap kampanye.
Daiki Fukumori, direktur di GMO Cybersecurity yang menyelidiki insiden tersebut, mengatakan kelemahan kecil telah dimanfaatkan penyerang:
Perusahaan yang terdampak menjadi sasaran karena kelemahan kecil dalam sistem mereka. Perusahaan sebaiknya meninjau sistem secara menyeluruh untuk memastikan tidak ada kerentanan yang terlewat.
GMO membagikan informasi tentang server-server tersebut kepada aparat penegak hukum. Perusahaan itu tidak mengungkapkan secara terbuka identitas sekitar 80 target ataupun nama delapan perusahaan yang melaporkan insiden. Lokasi server dan identitas operatornya juga tidak diungkapkan sepenuhnya.
Temuan tambahan dari penyelidikan di Korea Selatan
CrowdStrike mendokumentasikan penggunaan ARTEX terhadap lembaga keuangan Korea Selatan dalam penyelidikan yang dipublikasikan pada 7 Oktober, yang mencakup aktivitas dari akhir September hingga awal Oktober. Berkas yang dibiarkan dapat diakses di server yang dikendalikan penyerang mencakup pengaturan ARTEX, riwayat sesi Claude Code, dan file memori yang mencatat aktivitas terhadap target keuangan.
Materi yang dipulihkan menggambarkan infrastruktur yang melibatkan dua server, termasuk host utama di Hong Kong dan server lain yang menjalankan ARTEX. Operator juga bertanya kepada asisten AI di mana data Korea yang dicuri bisa dijual dan meminta bantuan untuk menemukan grup Telegram yang memperdagangkan informasi semacam itu.
CrowdStrike menilai dengan tingkat keyakinan sedang bahwa operator kemungkinan berbahasa Mandarin dan terdorong oleh keuntungan finansial. Penilaian itu didasarkan pada instruksi berbahasa Mandarin dan alat yang digunakan. Penyelidik belum mengidentifikasi kelompok peretas tertentu ataupun memastikan apakah operator yang sama melancarkan serangan di Jepang dan Korea Selatan.
Komisi Jasa Keuangan Korea Selatan mengatakan pada 14 Oktober bahwa 16 lembaga keuangan terdampak dan sekitar 100.000 catatan informasi pribadi bocor. Penyelidikan polisi mencakup sedikitnya tujuh perusahaan keuangan dan informasi milik 68.000 orang.
Angka yang lebih luas dari regulator mencakup nama, detail kontak, nomor identitas nasional, dan alamat email. Regulator mengatakan belum menemukan kebocoran kata sandi akun atau nomor kartu yang dapat secara langsung memungkinkan transaksi tanpa izin. Pihak berwenang sedang memeriksa keterkaitan antarinsiden dan kemungkinan peran AI.
Komisi Jasa Keuangan menginstruksikan lembaga-lembaga untuk memblokir alamat internet yang diduga berbahaya, memasang tambalan keamanan darurat, dan mengisolasi sementara sistem yang disusupi. Langkah-langkah itu bertujuan menghentikan akses sementara penyelidik menelusuri sejauh mana penyusupan telah terjadi.
Dari perilisan publik hingga penarikan
Pengembang ARTEX, yang menggunakan nama daring Autumn-27, mengatakan pada 8 Oktober bahwa pembaruan dan pemeliharaan publik akan dihentikan dan proyek tersebut akan beralih menjadi sumber tertutup. Perubahan itu membatasi akses publik ke kode sumber setelah muncul kekhawatiran tentang penggunaannya dalam serangan.
Pengembang menyebut ARTEX sebagai alat untuk pengujian dengan izin, mengecam penyalahgunaannya, dan menyangkal keterlibatan dalam serangan. Salinan yang telah diunduh, termasuk versi yang diubah pemrogram lain, terus beredar.
Perkembangan utama berlangsung selama beberapa bulan:
- Juli: ARTEX dirilis ke publik sebagai alat untuk menemukan celah keamanan.
- 18 September hingga 18 Oktober: GMO menyelidiki aktivitas serangan dan pengungkapan insiden terkait penyelidikan di Jepang.
- Akhir September hingga awal Oktober: CrowdStrike mendokumentasikan aktivitas ARTEX terhadap lembaga keuangan Korea Selatan.
- 7 Oktober: S&J memperoleh ARTEX untuk pengujian; CrowdStrike menerbitkan temuan penyelidikannya di Korea Selatan.
- 8 Oktober: Pengembang ARTEX mengumumkan penghentian pembaruan publik dan peralihan ke sumber tertutup.
- 14 Oktober: Regulator keuangan Korea Selatan melaporkan 16 lembaga terdampak dan sekitar 100.000 catatan bocor.
- 19 Oktober: GMO mengumumkan temuan yang mengaitkan ARTEX dengan serangan terhadap perusahaan-perusahaan Jepang.
Perusahaan keamanan siber China ThreatBook menyebut ARTEX versi awal sebagai proyek pribadi seorang karyawan dan mengakui bahwa versi publiknya tidak memiliki kontrol keamanan bawaan. Perusahaan itu telah membahas platform komersial RedAgent.ai yang mengintegrasikan ARTEX Pro dengan kontrol tambahan.
Gelombang kebocoran yang lebih luas menimbulkan kerugian nyata
Penyelidikan ARTEX di Jepang berlangsung di tengah peningkatan insiden siber perusahaan yang jauh lebih luas. Lebih dari 600 insiden telah dilaporkan pada awal Oktober 2026, melampaui total sepanjang 2025. Survei Teikoku Databank menemukan bahwa sekitar satu dari enam perusahaan yang disurvei pernah mengalami kebocoran, dan angkanya naik menjadi lebih dari 30 persen di kalangan perusahaan besar.
Sejumlah perusahaan mengungkapkan kehilangan data pelanggan dalam jumlah besar. Yamato Transport mengonfirmasi pencurian sekitar 5,26 juta catatan pelanggan dari layanan pembayaran setelah barang diterima. Lawson melaporkan kebocoran yang melibatkan lebih dari 2 juta akun. GMO Research & AI melaporkan pencurian 894.082 catatan dari platform survei infoQ, serta penukaran poin hadiah pelanggan secara tidak sah dengan kode hadiah Amazon.
Perusahaan-perusahaan tersebut belum mengidentifikasi ARTEX secara terbuka sebagai alat yang digunakan dalam insiden mereka. Pengungkapan yang lebih luas ini menunjukkan skala paparan data pelanggan, sementara penyelidik terus memeriksa serangan satu per satu.
Dampaknya juga melampaui pencurian data. Insiden ransomware pada 7 Oktober di penyedia layanan cloud dan pusat data IDC Frontier melumpuhkan layanan bagi 495 klien perusahaan dan pemerintah daerah. Distributor makanan beku Nissui menghentikan pengiriman kepada 1.200 mitra bisnis, sementara situs web Prefektur Ibaraki dan kantor pusat kepolisiannya tidak dapat diakses.
Kebocoran yang melibatkan penyedia layanan dapat berdampak sekaligus pada banyak pelanggan. Insiden di penyedia informasi kebencanaan Arcadia berdampak pada hampir 800 entitas, termasuk sedikitnya 111 pemerintah daerah. Informasi yang berpotensi terekspos mencakup data sekitar 11.000 personel kepolisian Fukuoka dan masing-masing lebih dari 3.000 orang di kepolisian Tochigi dan Gunma.
Bagi individu, nama, nomor telepon, dan alamat email dapat memberi penjahat cukup banyak informasi untuk membuat pesan meyakinkan yang menyamar sebagai bank, perusahaan pengiriman, atau pemberi kerja. Pelanggan dapat menghadapi risiko tersebut meski kredensial pembayaran mereka tetap aman.
Mengapa kelemahan kecil kini perlu ditangani lebih cepat
JPCERT/CC, badan koordinasi tanggap insiden Jepang, mengonfirmasi tanda-tanda penggunaan AI oleh penyerang untuk memindai kerentanan yang telah diketahui dan menyerang melalui antarmuka pemrograman aplikasi. Antarmuka ini, yang umum disebut API, memungkinkan sistem perangkat lunak bertukar informasi dan menjalankan tugas.
Cyber Security Cloud mengamati lebih dari 1.200 percobaan akses dari 326 alamat internet dalam waktu sekitar 40 menit. Perusahaan itu mengatakan aktivitas tersebut mungkin melibatkan otomatisasi agen AI. GMO juga menggambarkan penyerang yang berpindah-pindah di antara ratusan alamat untuk menghindari ambang pemblokiran firewall aplikasi web, yang menyaring lalu lintas mencurigakan ke situs web.
Kim Seung-joo, profesor di Sekolah Keamanan Siber Universitas Korea, menjelaskan bagaimana pencarian yang lebih cepat dapat mengungkap sistem yang terbengkalai:
Sistem yang selama ini terabaikan atau tidak dikelola dengan baik dapat menjadi semakin rentan ketika AI memudahkan penyerang menemukan dan mengeksploitasi titik buta keamanan.
Uji coba S&J menggambarkan kekhawatiran itu pada situs web terkendali: sebuah celah kecil memberi agen otomatis akses ke catatan pribadi dalam hitungan detik. Bagi perusahaan, respons praktisnya mencakup pemeriksaan sistem yang terabaikan, pemasangan perbaikan yang tersedia, dan pemantauan akses ke basis data sensitif.
Layanan bersama juga perlu mendapat perhatian. Ekonom eksekutif Nomura Research Institute Takahide Kiuchi mendesak perusahaan mengidentifikasi titik-titik yang dapat membuat kegagalan satu penyedia eksternal mengganggu operasi, serta menyiapkan rencana kesinambungan dengan kontrol akses ketat bagi mitra eksternal. Gangguan cloud dan kebocoran informasi kebencanaan menunjukkan pentingnya rencana tersebut bagi pengiriman, situs web pemerintah daerah, dan peringatan publik.
Jepang menyelidiki para penyerang dan peran AI
Menteri Keamanan Siber Jepang Toshiharu Furukawa mengatakan pemerintah sedang meminta keterangan dari perusahaan terdampak dan menganalisis apakah AI digunakan secara jahat. Kepala Sekretaris Kabinet Minoru Kihara mengatakan penyelidik akan memeriksa operator dan asal serangan.
Kihara menjelaskan pendekatan pemerintah dalam konferensi pers:
Kami akan menyelidiki pihak di balik serangan dan sumber serangan dengan mempertimbangkan semua kemungkinan skenario, termasuk keterlibatan pihak asing.
Pihak berwenang menghadapi tugas menelusuri aktivitas melalui infrastruktur luar negeri, sementara perusahaan memulihkan layanan dan menentukan catatan mana yang diakses. Bukti yang dibagikan GMO kepada aparat penegak hukum memberi penyelidik informasi server untuk ditindaklanjuti bersama log perusahaan dan catatan teknis lainnya.
Miwa menyarankan perusahaan menggunakan AI untuk pertahanan, sebagaimana penyerang menggunakannya untuk mencari celah. Prioritas langsungnya jelas: menemukan titik masuk yang terabaikan, membatasi akses ke informasi pribadi, dan mendeteksi aktivitas basis data yang tidak wajar dengan cukup cepat untuk menghentikan pencurian.
Poin Utama
- S&J mengatakan ARTEX mengumpulkan informasi pribadi fiktif dari situs web tiruan dalam waktu sekitar 15 detik setelah menerima instruksi singkat dalam bahasa Jepang.
- GMO mengaitkan enam server luar negeri yang menjalankan ARTEX dengan serangan terhadap sekitar 80 perusahaan Jepang; delapan target yang teridentifikasi mengungkapkan insiden.
- CrowdStrike menemukan berkas ARTEX dan catatan sesi AI yang terkait dengan serangan terhadap lembaga keuangan Korea Selatan.
- Regulator keuangan Korea Selatan melaporkan sekitar 100.000 catatan bocor di 16 lembaga, sementara pihak berwenang memeriksa keterkaitan antarinsiden.
- Pengembang ARTEX menghentikan pembaruan publik pada 8 Oktober, tetapi salinan yang sudah diunduh dan dimodifikasi terus beredar.
- Pihak berwenang Jepang sedang menyelidiki penggunaan AI secara jahat dan kemungkinan keterlibatan pihak asing, sementara pakar keamanan mendesak pemeriksaan lebih cepat terhadap celah kecil dan pemantauan data sensitif yang lebih ketat.