Aplikasi pemrograman membuka jalur ke Switch 2
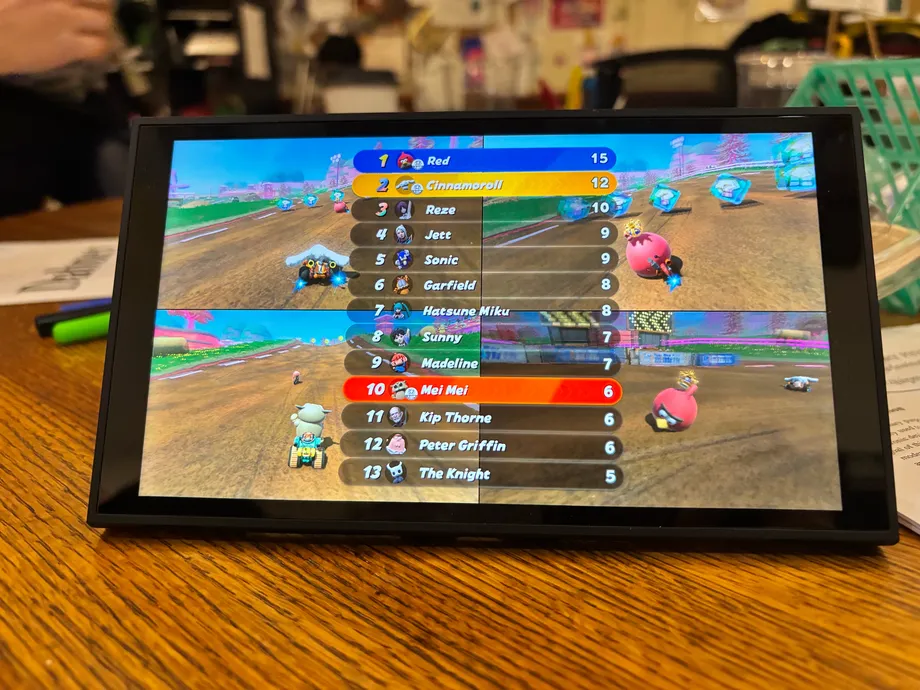
Peneliti keamanan Sammy Hajhamid, yang dikenal secara daring sebagai pepsipu, mendemonstrasikan eksploit perangkat lunak pada Nintendo Switch 2 dengan firmware 23.0.1. Ia menggunakan balapan Mario Kart World yang telah dimodifikasi untuk menunjukkan akses yang diperoleh. Karakter seperti Cinnamoroll, Hatsune Miku, dan Peter Griffin muncul di dalam gim tanpa pemasangan modchip perangkat keras.
Daftar Isi
- Aplikasi pemrograman membuka jalur ke Switch 2
- Yang ditunjukkan demonstrasi Mario Kart
- Bagaimana aplikasi Switch lama menjadi titik masuk
- Kelemahan kedua menjangkau layanan sistem berkas
- Codex membantu, tetapi pengerjaan memakan dua pekan
- Mengapa jalur browser ditinggalkan
- Yang dibutuhkan pengguna dan apa yang terhapus saat dimulai ulang
- Tanggapan Nintendo dan linimasa rilis
- Poin Utama
Alat bernama ns2jb ini menggabungkan kelemahan pada aplikasi pemrograman Switch generasi pertama dengan kerentanan pada layanan sistem berkas konsol. Hajhamid mengatakan alat tersebut memungkinkan eksekusi kode native dengan izin beberapa layanan sistem, sehingga membuka peluang untuk menjalankan aplikasi tidak resmi, memodifikasi gim, dan menyalin data simpanan dari konsol.
Keterbatasan utamanya jelas: akses tersebut hilang saat konsol dimulai ulang. Pengguna harus menjalankan eksploit lagi setiap kali konsol dinyalakan ulang. Saat ini, eksploit tersebut juga belum menyediakan firmware kustom persisten, yakni versi alternatif perangkat lunak sistem konsol yang tetap terpasang.
Uraian teknis Hajhamid bertanggal 18 Oktober 2026, sedangkan demonstrasi publiknya muncul pada 22 Oktober. Ia menyebut versi 23.0.1 sebagai firmware terbaru saat itu. Penelitian tersebut dilaporkan memakan waktu sekitar dua pekan dan melibatkan alat pemrograman Codex dari OpenAI, di samping upaya besar dari pengembang.
Nintendo belum memberikan komentar publik saat laporan mengenai demonstrasi tersebut diterbitkan. SmileBASIC 4, aplikasi pemrograman yang digunakan sebagai titik masuk, dilaporkan telah dihapus dari beberapa eShop regional. Hal ini menjadi kendala langsung bagi orang-orang yang ingin menyelidiki eksploit tersebut karena mereka perlu mendapatkan perangkat lunak yang dibutuhkan.
Yang ditunjukkan demonstrasi Mario Kart
Mario Kart World memperlihatkan hasil yang paling jelas: para pembalap yang sudah dikenal kini ditemani karakter dari luar gim Nintendo. Demonstrasi tersebut menampilkan Cinnamoroll, Hatsune Miku, Peter Griffin, dan RED, Angry Bird berwarna merah. Steve dari Minecraft juga muncul dalam deskripsi gim yang telah dimodifikasi itu.
Perubahan yang lebih berdampak terjadi di balik balapan. Eksekusi kode native berarti menjalankan instruksi secara langsung pada prosesor konsol, alih-alih hanya menggunakan perintah yang biasanya diizinkan oleh gim atau aplikasi pemrograman. Bagian mesin yang dapat dijangkau kode tersebut ditentukan oleh izin yang dimilikinya.
Hajhamid, seorang peneliti keamanan yang disebut sebagai mahasiswa sarjana Caltech, menjelaskan tujuan penggunaan akses tersebut:
Ini memungkinkan kami menjalankan homebrew, merekayasa balik dan memodifikasi gim Switch 2, mencadangkan berkas simpanan dari Switch, serta mengakses sebagian besar perangkat periferal Switch 2 melalui MMIO.
Homebrew adalah perangkat lunak tidak resmi yang dibuat di luar sistem distribusi resmi pembuat konsol. Rekayasa balik berarti memeriksa cara kerja perangkat lunak yang sudah ada. MMIO, singkatan dari memory mapped input/output, adalah cara perangkat lunak berkomunikasi dengan perangkat keras melalui alamat memori tertentu.
Kemampuan tersebut penting bagi kelompok yang berbeda dengan alasan berbeda pula. Pemain mungkin menginginkan salinan mandiri berkas simpanan, modder mungkin ingin mengganti karakter, sedangkan peneliti mungkin ingin memeriksa layanan sistem. Semua itu bergantung pada akses yang biasanya tidak diberikan kepada gim biasa.
Bagaimana aplikasi Switch lama menjadi titik masuk
SmileBASIC 4 memungkinkan pengguna menulis dan menjalankan program di Nintendo Switch generasi pertama. Switch 2 dapat menjalankan perangkat lunak tersebut melalui kompatibilitas mundur, fitur yang memungkinkan gim dari konsol sebelumnya dimainkan di penerusnya. Keterhubungan itu memberi Hajhamid jalur menuju mesin yang lebih baru melalui perangkat lunak lama.
Kelemahan pertama adalah integer overflow pada interpreter SmileBASIC, komponen yang membaca dan menjalankan perintah pemrograman. Integer overflow terjadi ketika perhitungan melampaui rentang angka yang disediakan komputer, sehingga hasilnya berputar kembali menjadi nilai lain.
Dalam kasus ini, perhitungan untuk memeriksa operasi pada sebuah array, yaitu daftar nilai tersimpan, dapat berputar menjadi angka negatif. Pemeriksaan itu kemudian menerima operasi yang seharusnya ditolak. Penyalinan memori berikutnya memindahkan data ke luar area yang semestinya.
Hajhamid menjelaskan bahwa ia memanfaatkan perilaku tersebut agar program memperlakukan sebagian array sebagai string. Kekeliruan itu membuka cara untuk membaca dan mengubah memori di luar batas yang ditetapkan bagi program. Penelitian awal dapat dilakukan di Switch generasi pertama sebelum digunakan sebagai bagian dari rangkaian eksploit Switch 2.
SmileBASIC sebelumnya pernah terlibat dalam eksploit homebrew di Nintendo 3DS. Dalam kasus ini, nilai khusus aplikasi tersebut adalah kemampuannya menjadi tahap pertama serangan terhadap konsol yang lebih baru.
Kelemahan kedua menjangkau layanan sistem berkas
Akses di dalam SmileBASIC hanyalah permulaan. Hajhamid kemudian menargetkan layanan sistem berkas bawaan yang dikenal sebagai fs dan menangani operasi penyimpanan. Menjangkau layanan dengan izin yang lebih luas diperlukan untuk melewati pembatasan aplikasi pemrograman tersebut.
Kerentanan kedua berkaitan dengan normalisasi jalur. Jalur berkas memberi tahu perangkat lunak lokasi sesuatu di penyimpanan; normalisasi merapikan jalur tersebut ke bentuk standar sebelum digunakan oleh sistem. Hajhamid menjelaskan bahwa dalam suatu kondisi, layanan tersebut menyalin jalur ke buffer sementara yang terlalu kecil.
Buffer adalah area memori yang disediakan. Ketika data melampaui batasnya, data tersebut dapat menimpa informasi di sekitarnya. Hajhamid memanfaatkan luapan itu untuk memengaruhi objek cache penyimpanan, sehingga ia dapat membaca dan menulis memori di layanan sistem berkas.
Ia kemudian menjelaskan cara mengubah identitas proses yang tercatat untuk koneksi SmileBASIC, sehingga memperoleh izin sistem berkas yang lebih luas. Hal ini memungkinkannya menyalin penyimpanan internal dan kode modul sistem biasa untuk diperiksa. Modul sistem, atau sysmodule, adalah layanan yang menjalankan tugas bagi sistem operasi.
Menurut Hajhamid, kemampuan ns2jb yang dihasilkan mencakup menjalankan kode native sebagai modul sistem biasa dan sebagai modul sistem berkas bawaan. Dengan demikian, rangkaian ini memiliki dua tahap berbeda: celah awal melalui SmileBASIC dan kerentanan kedua yang memberikan akses lebih luas.
Codex membantu, tetapi pengerjaan memakan dua pekan
Hajhamid menggunakan Codex dari OpenAI selama penelitian, dengan konfigurasi khusus yang memungkinkan agen AI mengirim masukan pengontrol ke konsol dan memeriksa keluaran videonya. Perangkat JetKVM menghubungkan masukan pengontrol melalui USB dan menangkap video melalui HDMI.
Mekanisme sakelar lampu Bluetooth menjadi bagian yang tak biasa tetapi praktis dalam konfigurasi tersebut: perangkat itu menekan tombol daya konsol secara fisik setelah terjadi crash. Crash berulang merupakan hal yang lazim dalam penelitian memori semacam ini, sehingga menyalakan ulang perangkat keras menjadi bagian dari proses pengujian.
Menurut penuturan Hajhamid, Codex menemukan integer overflow yang berguna di SmileBASIC. Pekerjaan tersebut juga mencakup penyelidikan layanan sistem, pemeriksaan kode, dan pengembangan rangkaian yang menjangkau layanan sistem berkas. Hajhamid mengatakan ia sendiri menyelidiki layanan tersebut sementara agen AI mengeksplorasi target lain.
Pengembang itu menjelaskan bahwa keterangan bernada gurauan tentang cukup meminta AI membobol konsol bukanlah proses yang sebenarnya. Upaya awal untuk memperoleh eksekusi kode melalui jalur lain tidak berhasil, dan jailbreak tersebut membutuhkan upaya besar selama sekitar dua pekan.
Hajhamid mengatakan Codex membuat modifikasi Mario Kart World dalam sehari. Ini menunjukkan perbedaan waktu antara demonstrasi yang bersifat ringan dan penelitian keamanan di baliknya: perubahan karakter yang terlihat baru dilakukan setelah pekerjaan lebih sulit untuk memperoleh akses.
Mengapa jalur browser ditinggalkan
WebKit, mesin browser yang digunakan dalam percobaan awal, menjadi target pertama karena browser memproses konten kompleks dan kerap menarik perhatian peneliti keamanan. Konfigurasi Hajhamid mencoba menjangkaunya melalui portal Wi-Fi captive khusus, jenis laman yang dapat muncul saat perangkat terhubung ke jaringan.
Upaya tersebut menemui beberapa perlindungan. Memori execute only membatasi pembacaan instruksi yang dapat dieksekusi sehingga urutan kode yang berguna lebih sulit ditemukan. Autentikasi pointer memeriksa alamat tertentu sebelum digunakan, sedangkan integritas alur kontrol memeriksa apakah beberapa perpindahan eksekusi mengikuti jalur yang diizinkan.
Penelitian awal pada browser berhasil memperoleh kendali dalam bentuk yang lebih terbatas, tetapi tidak menghasilkan komunikasi arbitrer dengan layanan sistem yang dibutuhkan untuk jailbreak tersebut. Karena itu, Hajhamid menempuh jalur SmileBASIC sementara penelitian browser berlanjut secara terpisah.
Ia menyebut adaptasi eksploit sistem berkas ke WebKit sebagai salah satu kemungkinan arah pengembangan berikutnya. Hal itu dapat menyediakan titik masuk berbeda, meski belum ada tanggal rilis untuk versi semacam itu. Ia juga mengatakan eksploit tersebut telah diuji pada Switch generasi pertama, tetapi belum dikemas untuk konsol itu.
Yang dibutuhkan pengguna dan apa yang terhapus saat dimulai ulang
Jalur yang dijelaskan menggunakan SmileBASIC 4 versi 4.4.9, dengan harga yang dilaporkan sekitar $25 di eShop AS. Modder lain mengatakan judul tersebut mungkin tidak sepenuhnya diperlukan, tetapi rangkaian yang didemonstrasikan dimulai dari aplikasi pemrograman itu. Persyaratan praktis untuk jalur alternatif apa pun belum dipastikan.
Uji coba gratis versi Jepang juga menarik perhatian orang-orang yang mencari cara mendapatkan perangkat lunak tersebut. Uji coba itu dilaporkan tidak kompatibel dengan eksploit. Jadi, untuk metode khusus ini, uji coba dan versi berbayar dilaporkan memiliki kegunaan yang berbeda.
Ns2jb disebut sebagai eksploit tethered. Dalam kasus ini, artinya eksploit harus dijalankan lagi dari sebuah gim setiap kali konsol dinyalakan. Memulai ulang menghapus eksploit aktif dari memori dan mengembalikan proses yang terdampak ke keadaan normal.
Eksploit perangkat lunak dan firmware kustom persisten menyediakan jenis akses yang berbeda. Ns2jb mengubah apa yang dapat dijalankan selama sesi aktif. Firmware kustom persisten memerlukan mekanisme tambahan yang tetap berfungsi setelah konsol dimulai ulang.
Petunjuk yang tersedia saat ini juga disebut sulit diikuti oleh pemain awam. Karena itu, sasaran langsungnya adalah peneliti dan modder berpengalaman secara teknis, bukan semua pemilik konsol yang menginginkan menu sederhana untuk memasang aplikasi tidak resmi.
Tanggapan Nintendo dan linimasa rilis
Ketersediaan SmileBASIC 4 menjadi perhatian tak lama setelah demonstrasi tersebut. Beberapa pengguna dilaporkan membeli aplikasi itu lalu memutus koneksi konsol mereka dari internet karena khawatir pembaruan akan menutup celah tersebut. Laporan yang terbit sekitar pengumuman itu menyebut aplikasi diperkirakan akan dihapus atau sudah menghilang dari beberapa toko regional.
Dalam laporan tersebut, Nintendo belum mengeluarkan penjelasan resmi atau mengumumkan patch. Cakupan penghapusan yang dilaporkan, termasuk wilayah yang terdampak, belum dipastikan. Menghapus aplikasi dari penjualan akan membatasi pembelian baru, sedangkan pembaruan sistem atau perangkat lunak akan menangani kode yang rentan melalui jalur berbeda.
Tanggal yang disebutkan dalam pengumuman dan uraian teknis adalah:
- 18 Oktober 2026: Uraian teknis Hajhamid bertanggal ini dan menyebut ns2jb sebagai eksploit perangkat lunak untuk firmware 23.0.1.
- 22 Oktober 2026: Hajhamid membagikan demonstrasi Mario Kart World kepada publik dan mengumumkan jailbreak tersebut.
- Sekitar pengumuman pada 22 Oktober: Pengguna membahas pembelian SmileBASIC 4, sementara sejumlah laporan menyebut kemungkinan atau sudah terjadinya penghapusan dari eShop regional.
Pengembang Geziné, yang mengungkap kerentanan terpisah yang berdampak pada kedua generasi Switch, mengatakan telah berbicara dengan pepsipu dan menilai alat tersebut tampak sah. Geziné juga mengatakan pepsipu mengetahui eksploit mode pengguna terpisah yang telah mereka kembangkan.
Hajhamid menyebut ns2jb sebagai eksploit Switch 2 pertama dari jenisnya yang ia ketahui. Kontribusi langsungnya adalah menyediakan jalur yang berfungsi untuk penelitian perangkat lunak lebih mendalam dan modifikasi gim, dengan keterbatasan jelas terkait keberlanjutan akses dan kemudahan penggunaan.
Poin Utama
- Ns2jb dilaporkan berfungsi pada firmware Switch 2 versi 23.0.1 tanpa modchip perangkat keras.
- Rangkaian yang didemonstrasikan menggabungkan kelemahan memori di SmileBASIC dengan kerentanan pada layanan sistem berkas.
- Sammy Hajhamid, yang dikenal sebagai pepsipu, menggunakan Codex dari OpenAI selama penelitian sekitar dua pekan.
- Demonstrasi Mario Kart World menampilkan karakter kustom, termasuk Cinnamoroll, Hatsune Miku, dan Peter Griffin.
- Eksploit tersebut hilang setelah konsol dimulai ulang dan saat ini tidak menyediakan firmware kustom persisten.
- Titik masuk yang dijelaskan menggunakan SmileBASIC 4 versi 4.4.9; penghapusan dari toko regional dilaporkan, sementara Nintendo belum memberikan komentar publik.