Komunikasi domestik menjadi fokus berikutnya
Jepang sedang mempertimbangkan perluasan undang-undang pertahanan siber aktif agar pihak berwenang dapat mengumpulkan data komunikasi yang berlangsung sepenuhnya di dalam negeri. Langkah ini akan memperluas kerangka yang saat ini mencakup komunikasi antara lokasi di luar negeri serta antara Jepang dan luar negeri.
Daftar Isi
- Komunikasi domestik menjadi fokus berikutnya
- Ruang lingkup pertahanan siber aktif
- Mengapa batas domestik penting
- Paket darurat menyusul serangan terhadap perusahaan
- Kewajiban baru bagi operator infrastruktur
- Insiden serius wajib dilaporkan kepada pemerintah
- Berbagi peringatan sensitif
- Penerapan dengan beberapa tahapan terpisah
- Intinya
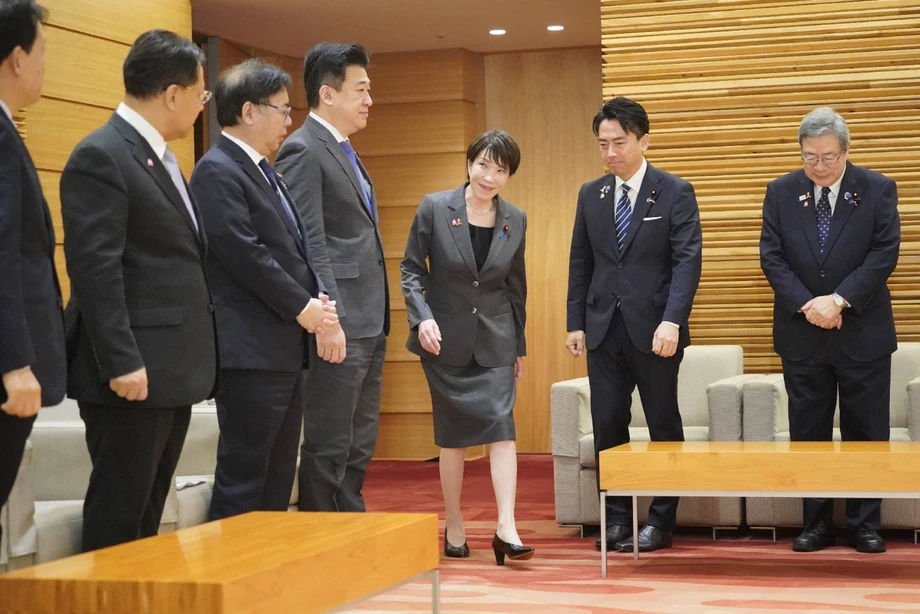
Perdana Menteri Sanae Takaichi menginstruksikan para menteri dalam rapat keamanan siber pada 6 November untuk mengkaji perubahan yang akan memperkuat kemampuan pemerintah mengumpulkan informasi tentang serangan siber. Partai-partai yang berkuasa merekomendasikan agar komunikasi domestik turut dicakup, dan pemerintah berencana mempertimbangkan usulan tersebut.
Usulan ini muncul bersamaan dengan paket darurat keamanan siber yang didukung dana cadangan tahun fiskal 2026 sebesar 10 miliar yen, sekitar $63 juta. Paket tersebut mencakup kecerdasan buatan untuk mendeteksi ancaman, tim spesialis untuk merespons serangan, serta bantuan bagi perusahaan yang terdampak.
Persoalan utamanya adalah sejauh mana pemerintah dapat mengumpulkan informasi. Pertukaran komunikasi antara dua lokasi di Jepang tidak termasuk dalam kategori pemantauan komunikasi menurut kerangka pertahanan siber aktif saat ini. Perubahan batas tersebut akan memasukkan kategori komunikasi baru ke dalam cakupan potensialnya.
Bagi dunia usaha, sistem yang tengah dikembangkan ini juga membawa kewajiban praktis. Penerapan aturan terhadap 258 operator infrastruktur penting di 15 sektor mewajibkan penyampaian informasi mengenai sistem komputer penting dan pelaporan insiden siber serius. Sektor yang tercakup antara lain jasa keuangan, penerbangan, listrik, telekomunikasi, pelabuhan, dan kartu kredit.
Karena itu, Jepang tengah menjalankan beberapa perubahan sekaligus: memperluas kewenangan hukum, memperkuat kemampuan teknis, dan meningkatkan kerja sama dengan perusahaan yang mengelola layanan esensial. Usulan perluasan cakupan ke komunikasi domestik masih dipertimbangkan, tanpa jadwal yang ditetapkan untuk pengajuan atau pengesahan amendemen.
Ruang lingkup pertahanan siber aktif
Pertahanan siber aktif, yang kerap disingkat ACD, bertujuan mengidentifikasi dan mengganggu serangan siber sebelum menimbulkan kerusakan serius. Pendekatan ini melampaui pola menunggu organisasi menemukan pembobolan, lalu membantu mereka memulihkan diri.
Kerangka Jepang mencakup pengumpulan informasi tentang ancaman dan, dalam kondisi yang diatur hukum, mengizinkan polisi atau Pasukan Bela Diri mengakses server yang digunakan penyerang dan menghentikan program berbahaya. Server adalah komputer yang menyediakan layanan atau data bagi komputer lain. Penyerang dapat menggunakannya untuk mengirim instruksi kepada perangkat lunak berbahaya di dalam jaringan korban.
Menghentikan program semacam itu dapat memutus serangan. Namun, menemukan server terkait membutuhkan informasi tentang cara serangan berlangsung dan sistem mana yang terlibat. Hal ini membantu menjelaskan mengapa pemerintah mengkaji kewenangan pengumpulan intelijennya bersamaan dengan kemampuan untuk mengambil tindakan yang mengganggu serangan.
Usulan komunikasi domestik berkaitan dengan lokasi tempat pihak berwenang dapat mengumpulkan informasi komunikasi. Ketentuan intervensi server mengatur tindakan yang dapat dilakukan pihak berwenang terhadap infrastruktur yang digunakan dalam serangan. Keduanya merupakan bagian dari pertahanan siber aktif, tetapi memiliki fungsi berbeda.
Mengapa batas domestik penting
Kerangka yang ada membedakan komunikasi yang menghubungkan lokasi-lokasi di luar negeri, komunikasi antara Jepang dan negara lain, serta komunikasi yang berlangsung sepenuhnya di Jepang. Dua kategori pertama tercakup, sedangkan kategori ketiga dikecualikan dari kerangka pemantauan ini.
Serangan siber dapat melibatkan beberapa komputer, bukan hanya koneksi langsung antara penyerang dan korban. Mesin yang telah disusupi dapat meneruskan instruksi atau lalu lintas berbahaya. Bagi penyelidik, lokasi komputer yang membawa lalu lintas tersebut menentukan kewenangan hukum yang tersedia.
Perluasan kerangka untuk mencakup pertukaran domestik akan memperluas informasi yang berpotensi diperiksa pihak berwenang saat melacak serangan melalui sistem di Jepang. Cakupan praktisnya akan bergantung pada rumusan amendemen dan aturan pelaksanaannya, termasuk data yang dicakup, syarat akses, dan penanganan informasi yang terkumpul.
Komunikasi domestik juga melibatkan orang dan perusahaan yang menggunakan layanan di dalam negeri mereka sendiri. Karena itu, aturan mengenai pemilihan, akses, penyimpanan, dan pengawasan akan menjadi kunci untuk memahami cara kerja sistem yang diperluas dalam kehidupan sehari-hari.
Paket darurat menyusul serangan terhadap perusahaan
Pemerintahan Takaichi menyetujui langkah-langkah darurat dalam rapat yang dipimpinnya setelah serangkaian kebocoran data pribadi besar. Serangan ransomware yang menargetkan GMO Internet Group mendorongnya memerintahkan penyusunan paket tersebut pada pekan sebelumnya.
Ransomware adalah perangkat lunak berbahaya yang digunakan untuk menyandera data atau sistem komputer, biasanya disertai tuntutan pembayaran. Perusahaan yang terdampak mungkin perlu membatasi penyusupan, menentukan sistem mana yang aman, dan memulihkan layanan sambil menyelidiki apakah informasi telah diambil.
Paket darurat tersebut mencakup empat bidang: peningkatan keamanan dengan kecerdasan buatan, penguatan pengumpulan intelijen, respons strategis terhadap serangan, dan dukungan yang lebih baik bagi korban. Sebagian dari alokasi 10 miliar yen akan digunakan untuk memperkuat kemampuan polisi dalam mengumpulkan intelijen.
Pemerintah juga berencana membentuk tim spesialis keamanan siber untuk melawan penyerang. Tim tanggap lain yang terdiri atas unsur sektor publik dan swasta akan membantu perusahaan yang mengalami serangan, sementara unit lainnya akan memberi saran kepada dunia usaha yang menghadapi potensi ancaman.
Tim-tim tersebut menangani tahap berbeda dalam suatu insiden. Saran dapat membantu perusahaan bertindak saat ancaman pertama kali muncul; intervensi spesialis dapat mendukung respons terhadap serangan yang sedang berlangsung; dan bantuan pemulihan dapat membantu perusahaan terdampak mengatasi akibatnya. Kecerdasan buatan juga akan digunakan untuk mengidentifikasi kelemahan pada sistem komputer.
Kewajiban baru bagi operator infrastruktur
Kantor Keamanan Siber Nasional di Sekretariat Kabinet dan Kantor Kabinet menerbitkan materi penerapan pada 30 September yang menjelaskan pelaksanaan undang-undang respons siber. Pengaturan organisasi dan kerja sama dengan operator infrastruktur penting dimulai pada 1 Oktober.
Sistem tersebut mencakup 258 operator yang ditetapkan di 15 sektor. Layanan mereka menghubungkan keamanan siber dengan kehidupan sehari-hari: gangguan dapat memengaruhi pembayaran, listrik, komunikasi, transportasi, atau pergerakan barang melalui pelabuhan.
Operator yang tercakup wajib memberi tahu menteri yang bertanggung jawab atas sektor mereka mengenai sistem komputer penting yang telah ditetapkan, termasuk nama produk. Jadwal penerapan menetapkan Maret tahun berikutnya sebagai tenggat pelaporan sistem yang sudah digunakan. Sistem yang baru diperkenalkan wajib dilaporkan dalam waktu empat bulan.
Pemerintah berencana membandingkan inventaris tersebut dengan informasi mengenai kerentanan yang belum dipublikasikan. Kerentanan adalah kelemahan pada perangkat lunak atau peralatan yang dapat dieksploitasi penyerang. Mengetahui operator mana yang menggunakan produk terdampak memungkinkan pejabat mengirim peringatan terarah kepada perusahaan yang membutuhkannya.
Insiden serius wajib dilaporkan kepada pemerintah
Mulai 1 Oktober, operator yang tercakup wajib melaporkan insiden siber serius yang memengaruhi sistem komputer penting yang telah ditetapkan kepada menteri yang bertanggung jawab atas sektor mereka dan perdana menteri. Insiden yang dimaksud mencakup eksekusi perangkat lunak berbahaya dan akses tanpa izin.
Kewajiban ini memberi pemerintah jalur untuk mengetahui serangan serius di berbagai layanan esensial. Rincian teknis dari suatu insiden kemudian dapat dibagikan kepada operator lain, dengan tetap memperhatikan privasi organisasi terdampak, agar mereka dapat memperkuat pertahanan terhadap aktivitas serupa.
Dewan berbagi informasi yang direncanakan diperkirakan akan mencakup sekitar 100 organisasi, terutama operator infrastruktur penting. Tujuannya adalah menghubungkan informasi ancaman dari pemerintah dengan perusahaan yang bertanggung jawab melindungi sistem operasional.
Pendekatan pemerintah menggabungkan dua jenis informasi: produk yang digunakan operator dan ancaman yang terdeteksi. Inventaris dapat menunjukkan siapa yang perlu menerima peringatan, sementara informasi insiden dapat menjelaskan hal yang perlu dicari operator dalam sistemnya sendiri.
Berbagi peringatan sensitif
Informasi ancaman dari pemerintah mungkin memuat rincian yang mengungkap sumber intelijen atau mengidentifikasi perusahaan tertentu. Sebelum membagikannya kepada operator, pejabat berencana menghapus rincian rahasia atau menyamarkan informasi pengenal, suatu proses yang disebut sanitasi.
Peringatan yang berguna dapat mempertahankan indikator teknis serangan sekaligus menghapus rincian tentang cara pihak berwenang memperolehnya. Tujuannya adalah segera menyampaikan informasi yang dapat ditindaklanjuti kepada perusahaan sembari melindungi materi sensitif.
Informasi yang lebih sensitif akan dibagikan melalui mekanisme yang melibatkan informasi rahasia, perusahaan tertentu, atau kelompok terbatas yang dikenal sebagai Trusted Groups. Mekanisme tersebut menyediakan saluran berbeda sesuai dengan seberapa luas informasi dapat disebarkan.
Bagi operator, manfaat praktisnya adalah menerima peringatan yang cukup spesifik untuk ditindaklanjuti. Nama produk, indikator teknis, dan pengetahuan tentang sistem perusahaan dapat mengubah peringatan umum menjadi pemeriksaan atau perbaikan yang terarah.
Penerapan dengan beberapa tahapan terpisah
Perubahan hukum, persiapan organisasi, dan kegiatan teknis Jepang mengikuti jadwal yang berbeda. Beberapa ketentuan undang-undang mulai berlaku pada Oktober, sementara jadwal penerapan menetapkan penggunaan operasional informasi komunikasi pada musim gugur tahun berikutnya atau sesudahnya.
Tahapan utama yang dijelaskan dalam rencana penerapan pemerintah dan pengumuman berikutnya adalah:
- 30 September: Kantor Keamanan Siber Nasional dan Kantor Kabinet menerbitkan materi penerapan.
- 1 Oktober: Pengaturan organisasi dan kerja sama dengan operator infrastruktur yang ditetapkan dimulai, termasuk kewajiban pelaporan insiden serius.
- 6 November: Takaichi menginstruksikan para menteri untuk mengkaji amendemen yang memperkuat pengumpulan informasi demi pertahanan siber aktif.
- Maret tahun berikutnya: Sistem komputer yang telah ditetapkan dan sudah digunakan wajib dilaporkan sesuai jadwal penerapan.
- Dalam waktu empat bulan sejak diperkenalkan: Operator wajib melaporkan sistem baru yang telah ditetapkan.
- Musim gugur tahun berikutnya atau sesudahnya: Penggunaan operasional informasi komunikasi dijadwalkan mulai.
Penerapan bertahap ini berarti perusahaan menghadapi kewajiban pelaporan dan persiapan sebelum seluruh unsur pengumpulan informasi komunikasi mulai beroperasi. Usulan untuk mencakup komunikasi domestik akan memerlukan perubahan hukum tambahan di samping penerapan tersebut.
Intinya
- Jepang sedang mempertimbangkan untuk memasukkan komunikasi yang sepenuhnya berlangsung di dalam negeri ke dalam kerangka pengumpulan informasi pertahanan siber aktif.
- Takaichi memerintahkan pengkajian amendemen hukum dalam rapat menteri pada 6 November, menyusul rekomendasi partai berkuasa.
- Paket darurat mengalokasikan 10 miliar yen dari dana cadangan tahun fiskal 2026 untuk langkah keamanan siber, termasuk penguatan kemampuan polisi mengumpulkan intelijen.
- Tim respons spesialis, dukungan pemulihan bagi perusahaan, dan kecerdasan buatan termasuk dalam paket tersebut.
- Penerapan bagi infrastruktur mencakup 258 operator di 15 sektor, dengan kewajiban menyusun inventaris sistem dan melaporkan insiden serius.
- Operasional informasi komunikasi mengikuti jadwal yang lebih belakangan dibandingkan langkah awal pengaturan organisasi dan pelaporan.