2.592 cara untuk menguji pertahanan ponsel
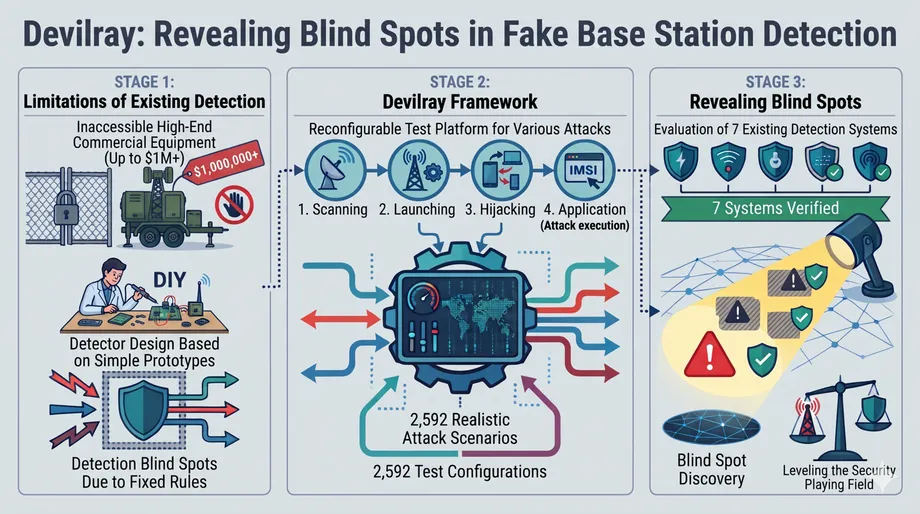
Tim peneliti KAIST telah mereplikasi 2.592 cara stasiun pangkalan seluler palsu dapat beroperasi dan mengujinya terhadap tujuh sistem deteksi yang sudah ada. Setiap detektor melewatkan sedikitnya 192 konfigurasi, mengungkap celah pada perangkat yang dirancang untuk mengidentifikasi peralatan yang digunakan untuk pengawasan, pelacakan lokasi, dan phishing.
Daftar Isi
- 2.592 cara untuk menguji pertahanan ponsel
- Mengapa pengujian yang sudah dikenal masih menyisakan celah
- Bagaimana LTE membuka peluang penyamaran
- Membangun variasi serangan yang realistis
- Perubahan kecil dapat mengelabui sistem peringatan
- Deteksi yang lebih baik memicu lebih banyak alarm palsu
- Pengalaman Korea Selatan membuat penelitian ini mendesak
- Jaringan 5G privat juga menjadi sorotan
- Akses terbatas dan presentasi publik berikutnya
- Poin-Poin Utama
KAIST mengumumkan penelitian ini pada 4 November 2026. Dipimpin Yongdae Kim, profesor di Sekolah Teknik Elektro, para peneliti membangun platform pengujian bernama Devilray dengan mempelajari perangkat pengawasan komersial, penelitian terdahulu, dan standar komunikasi seluler internasional. Mereka menguji setiap konfigurasi pada ponsel pintar sungguhan untuk memastikan prosedur komunikasinya berfungsi.
Jumlah minimum konfigurasi yang luput setara dengan sekitar 7,4 persen dari 2.592 konfigurasi yang diuji. Temuan utamanya melampaui angka tersebut: detektor yang dirancang berdasarkan tanda-tanda peringatan yang sudah dikenal dapat gagal mendeteksi penyerang yang mencapai hasil sama melalui rangkaian pesan berbeda atau sinyal radio yang lebih sulit dikenali.
Stasiun pangkalan palsu, yang juga disebut IMSI catcher, simulator menara seluler, atau StingRay, menyamar sebagai menara seluler resmi dan mendorong ponsel di sekitarnya untuk terhubung. Pemerintah menggunakannya untuk pengawasan. Pelaku kejahatan juga pernah membawanya berkeliling jalanan kota dengan kendaraan untuk mengirim pesan yang menyamar sebagai pesan dari bank atau perusahaan pengiriman.
Bagi pengguna ponsel, dampaknya dapat mencakup terbukanya identitas pelanggan, pelacakan lokasi, gangguan layanan, atau pesan penipuan yang dikirim melalui jalur di luar sistem pesan operator yang biasa. Bagi operator dan penyelidik, Devilray menyediakan cara untuk menguji lebih banyak perilaku mencurigakan tanpa harus memperoleh setiap perangkat komersial yang mahal dan aksesnya dibatasi.
Mengapa pengujian yang sudah dikenal masih menyisakan celah
Para peneliti telah mengembangkan cara mendeteksi stasiun pangkalan palsu selama sekitar 20 tahun. Namun, peralatan pengawasan komersial mahal dan pembelian serta pengoperasiannya dibatasi. Tim universitas sering kali harus membuat menara tiruan sendiri, mengamati perilakunya, lalu merancang detektor berdasarkan pengamatan tersebut.
Detektor yang diuji menggunakan peralatan yang dirancang dengan asumsi yang sama bisa bekerja dengan baik, tetapi melewatkan pendekatan lain. Penyerang dapat mengubah urutan pesan, memilih frekuensi lain, atau mengurangi daya pancar sambil tetap mengumpulkan informasi yang diincar.
Kim, profesor teknik elektro KAIST yang memimpin penelitian, menjelaskan masalah tersebut:
Deteksi selama ini dirancang berdasarkan serangan yang sudah kita ketahui. Penyerang sungguhan tidak terpaku pada cara itu. Hingga kini, medan persaingan lebih menguntungkan mereka.
Devilray mengubah titik awal evaluasi. Alih-alih menanyakan apakah detektor mengenali satu jenis menara tiruan tertentu, platform ini memetakan berbagai pilihan yang tersedia bagi penyerang dan menguji apakah detektor mampu menangkap variasi tersebut.
Kolaborasi ini melibatkan Institut Riset Keamanan Nasional Korea Selatan, Universitas Kyung Hee, Universitas Florida, dan perusahaan jaringan seluler Cape. Para peneliti menyebut penelitian mereka sebagai studi akademis pertama yang menganalisis stasiun pangkalan palsu komersial yang dijual kepada lembaga penegak hukum dan intelijen.
Bagaimana LTE membuka peluang penyamaran
LTE, teknologi yang umum dikaitkan dengan layanan seluler 4G, memungkinkan ponsel menindaklanjuti beberapa pesan jaringan sebelum memverifikasi identitas jaringan tersebut. Dalam proses awal koneksi, menara tiruan dapat memanfaatkan celah ini untuk memengaruhi tindakan ponsel selanjutnya.
Menara palsu dapat meminta identitas pelanggan permanen, yaitu informasi yang dapat menghubungkan langganan seluler dengan seseorang. Detektor Rayhunter dari Electronic Frontier Foundation memantau permintaan semacam itu. Prosedur lain dapat menggunakan pesan penolakan untuk membuat ponsel terhubung kembali dan mengungkapkan identitasnya tanpa permintaan langsung yang sama.
Karena itu, detektor yang hanya mengawasi permintaan langsung bisa melewatkan jalur lain untuk memperoleh informasi yang sama. Kelemahan ini berasal dari prosedur yang diizinkan standar LTE, sehingga masalahnya lebih luas daripada kesalahan pada satu model ponsel atau perangkat lunak dari satu produsen.
LTE juga masih relevan bagi pengguna ponsel 5G. Banyak jaringan 5G masih bergantung pada LTE, dan ponsel dapat beralih kembali ke LTE saat jangkauan 5G tidak tersedia atau ketika penyerang memicu perpindahan tersebut. Membeli ponsel yang mendukung 5G tidak menghilangkan kerentanannya dalam proses koneksi LTE.
Membangun variasi serangan yang realistis
Perangkat komersial yang diteliti tim dapat meniru identitas menara resmi, mengubah frekuensi, dan mengoperasikan dua jaringan sekaligus. Perangkat itu juga dapat mengurangi daya pancarnya agar hanya menjangkau beberapa meter, kemampuan penting untuk menguji detektor yang menganggap menara mencurigakan akan memancarkan sinyal dengan kekuatan yang tidak biasa.
Para peneliti menggabungkan pengamatan tersebut dengan studi sebelumnya dan spesifikasi dari 3GPP, organisasi kemitraan yang mengembangkan standar komunikasi seluler internasional. Mereka membagi operasi menjadi empat tahap: memindai jaringan sekitar, mengaktifkan sel palsu, menarik koneksi ponsel, dan menjalankan serangan.
Di sepanjang tahap-tahap tersebut, tim mengidentifikasi tujuh aspek yang dapat diubah penyerang. Menggabungkan semua pilihan begitu saja juga akan menghasilkan kombinasi yang tidak mungkin dilakukan dalam komunikasi nyata, sehingga para peneliti menerapkan 21 aturan dependensi untuk menghapus kombinasi yang tidak kompatibel.
Hasilnya adalah 2.592 konfigurasi. Setiap konfigurasi diuji dengan ponsel pintar sungguhan, sehingga evaluasi ini memperoleh pengujian praktis sekaligus berlandaskan standar dan peralatan komersial. Angka tersebut menggambarkan cakupan pengujian yang disusun tim; penelitian ini tidak menyebutkan seberapa sering konfigurasi tersebut muncul dalam serangan nyata.
Bagi pihak yang bertahan, pengujian yang dapat diulang penting karena sebuah detektor bisa diuji kembali setelah perubahan perangkat lunak. Pengembang dapat memeriksa apakah pembaruan mampu menangkap perilaku yang sebelumnya terlewat dan apakah pembaruan itu menimbulkan masalah di bagian lain, dengan menggunakan kondisi operasi yang sama.
Perubahan kecil dapat mengelabui sistem peringatan
Tujuh sistem yang dievaluasi menggunakan berbagai jenis bukti, termasuk pesan pensinyalan, informasi yang disiarkan stasiun pangkalan, sinyal radio, pola statistik, dan pembelajaran mesin. Semua sistem memiliki titik buta, yang sering kali berkaitan dengan petunjuk khusus yang dipilih perancangnya.
Detektor pesan dapat melewatkan prosedur yang mengumpulkan identitas melalui pertukaran pesan berbeda. Detektor yang mencari kekuatan sinyal berlebihan dapat melewatkan perangkat komersial ketika beroperasi dengan daya rendah. Penyerang di dekat sasaran yang hanya menjangkau area kecil mungkin tidak perlu memancarkan sinyal ke seluruh lingkungan.
Detektor statistik menghadapi masalah lain. Sistem ini memantau seberapa sering ponsel diminta mengungkapkan identitasnya, tetapi penyerang dapat mengumpulkan identitas secara perlahan dan hanya menyasar sebagian ponsel di sekitar. Pola yang dihasilkan bisa menyerupai aktivitas biasa di terminal bus, bukan lonjakan permintaan pengawasan yang mencolok.
Contoh-contoh ini menjelaskan mengapa menemukan menara palsu lebih rumit daripada sekadar menyusun daftar pesan yang mencurigakan. Penyerang dapat mengubah waktu, daya, dan prosedur komunikasi sambil tetap mendekati perilaku yang juga terjadi di jaringan resmi.
Deteksi yang lebih baik memicu lebih banyak alarm palsu
Tim juga menyelidiki apakah pembelajaran mesin dapat menutup celah tersebut. Mereka melatih ulang detektor menggunakan serangan yang sebelumnya terlewat, lalu mengukur tingkat keberhasilan deteksi dan alarm palsu pada lalu lintas operator yang normal.
Untuk model yang memeriksa pesan Radio Resource Control (RRC), tingkat deteksi naik dari 51 persen menjadi 96 persen. Pesan RRC membantu mengelola koneksi radio antara ponsel dan jaringan. Namun, tingkat alarm palsunya juga naik dari 1,4 persen menjadi 5,3 persen, hampir empat kali lipat dari angka semula.
Untuk model yang memeriksa pesan Non-Access Stratum (NAS), tingkat deteksi meningkat dari 27 persen menjadi 63 persen. Pensinyalan NAS menangani hal-hal seperti registrasi dan mobilitas antara ponsel dan jaringan inti seluler. Tingkat alarm palsunya naik dari 4,7 persen menjadi 8,8 persen. Dalam kasus paling sulit yang diuji, tingkat alarm palsu model NAS mencapai 15 persen.
Sederhananya, tingkat alarm palsu 5,3 persen berarti sekitar 53 peringatan untuk setiap 1.000 contoh yang dinilai sebagai lalu lintas resmi dalam kondisi pengujian tersebut, dibandingkan sekitar 14 peringatan pada tingkat 1,4 persen. Artinya, lebih banyak aktivitas normal yang harus diperiksa oleh seseorang atau sistem.
Detektor RRC mencatat kenaikan 45 poin persentase dalam tingkat deteksi, sedangkan detektor NAS naik 36 poin. Kedua peningkatan itu disertai lebih banyak peringatan palsu. Karena itu, para peneliti berpendapat bahwa evaluasi harus menyajikan tingkat deteksi dan alarm palsu secara bersamaan, agar pengguna dapat menilai apakah cakupan serangan yang lebih luas dapat diterapkan secara praktis dalam penggunaan sehari-hari.
Pengalaman Korea Selatan membuat penelitian ini mendesak
Korea Selatan telah mengalami kerugian finansial yang melibatkan perangkat seluler ilegal. Investigasi pemerintah atas insiden yang melibatkan KT, yang menjadi perhatian publik pada Agustus 2025, mencatat 368 korban dan kerugian sekitar 200 juta won akibat pembayaran kecil tanpa izin.
Insiden tersebut melibatkan femtocell ilegal. Femtocell adalah stasiun pangkalan kecil yang biasanya digunakan untuk meningkatkan jangkauan atau mengurangi beban lalu lintas jaringan seluler. Dalam kasus itu, penyerang menggunakan peralatan palsu untuk menyadap informasi pengguna dan memungkinkan penagihan tanpa izin.
Kim membahas pengujian jaringan seluler di konferensi .HACK 2026 pada 8 April. Penelitian di laboratoriumnya mencakup sniffer LTE, perangkat yang mendengarkan pesan radio yang dipertukarkan ponsel dan stasiun pangkalan. Para peneliti menemukan bahwa informasi yang dikirim tanpa enkripsi dapat membantu melacak lokasi fisik suatu perangkat.
Metadata, seperti identitas dan detail koneksi, menjelaskan komunikasi, bukan isi kata-kata dalam pesan atau percakapan. Meski isi pesan dienkripsi, informasi koneksi yang terekspos tetap dapat mengungkap detail berguna tentang perangkat dan pergerakannya.
Laboratorium tersebut juga melakukan eksperimen yang melibatkan peringatan darurat palsu dan menggunakan Devilray untuk mereplikasi serangan SMS blaster serta serangan SigOver yang memutus koneksi perangkat dari layanan internet. Demonstrasi tersebut menunjukkan beragam dampak yang ingin diuji para peneliti, mulai dari pesan menyesatkan hingga terputusnya koneksi ponsel.
Jaringan 5G privat juga menjadi sorotan
Presentasi Kim pada April memperluas perhatian ke jaringan 5G privat yang dibangun untuk organisasi atau lokasi industri tertentu. Fasilitas pertahanan, kompleks industri, dan institusi medis termasuk penggunanya, sehingga keamanan informasi perangkat dan lokasi menjadi penting dalam praktik.
Ia memperingatkan bahwa kelemahan perangkat lunak peralatan dapat berpadu dengan kelemahan prosedur komunikasi seluler, sehingga membuka jalur penyadapan atau pemasangan perangkat lunak berbahaya. Kekhawatirannya juga mencakup komponen baseband, yaitu perangkat keras dan perangkat lunak yang menangani komunikasi radio seluler pada perangkat.
Laboratorium tersebut sedang mengembangkan versi 5G dari sniffer mereka, yang saat presentasi pada April disebut sudah sekitar 90 persen selesai. Kim juga menyoroti kekhawatiran bahwa metadata yang terekspos dapat memungkinkan pengamat menyimpulkan keberadaan dan lokasi perangkat di dalam suatu fasilitas.
Evaluasi detektor Devilray berfokus pada LTE. Pekerjaan terkait 5G mencerminkan upaya laboratorium untuk mengkaji jaringan yang lebih baru sekaligus menangani teknologi yang masih mengangkut lalu lintas seluler dan mendukung banyak penerapan 5G.
Akses terbatas dan presentasi publik berikutnya
Tim peneliti membatasi Devilray hanya untuk peneliti dan organisasi yang telah melalui pemeriksaan, dengan akses terkendali, karena kemampuannya mereplikasi perilaku serangan dapat disalahgunakan. Pengguna yang dituju mencakup operator, penyelidik, dan pengembang yang perlu menguji pertahanan terhadap perilaku peralatan yang lebih beragam.
Tim membagikan kasus serangan yang luput dari Rayhunter kepada Electronic Frontier Foundation, yang sedang mengembangkan cara untuk mendeteksinya. GSMA, asosiasi operator seluler global, juga mengundang para peneliti untuk mempresentasikan Devilray kepada Fraud and Security Group. Perwakilan industri dan badan standardisasi membahas pendekatan deteksi dalam kelompok tersebut.
Penelitian ini telah dipublikasikan di arXiv dan diterima untuk ACSAC 2026, dengan presentasi yang dijadwalkan di Los Angeles selama konferensi pada 7–11 Desember. Tonggak utama yang diumumkan kepada publik mencakup beberapa bulan:
- 8 April 2026: Kim mempresentasikan kerangka pengujian jaringan seluler laboratoriumnya di konferensi .HACK 2026.
- 4 November 2026: KAIST mengumumkan Devilray dan evaluasi terhadap tujuh sistem deteksi.
- 7–11 Desember 2026: Penelitian ini dijadwalkan dipresentasikan di ACSAC 2026 di Los Angeles.
Kelompok Kim juga sedang mengembangkan detektor yang menggabungkan pengamatan dari ponsel, jaringan operator, dan sniffer radio independen untuk mendeteksi serta menemukan lokasi stasiun pangkalan palsu. Penelitian ini menyatukan informasi dari beberapa titik pengamatan, alih-alih bergantung pada satu tanda peringatan saja.
Kim menjelaskan tujuan platform pengujian ini sebagai berikut:
Devilray tidak dirancang untuk mengalahkan detektor yang sudah ada. Platform ini memberi pihak yang bertahan pilihan yang sama dengan yang dimiliki penyerang, sehingga serangan dan pertahanan akhirnya dapat berkembang bersama.
Poin-Poin Utama
- Devilray mereplikasi 2.592 konfigurasi stasiun pangkalan palsu, dan setiap konfigurasi diuji pada ponsel pintar sungguhan.
- Ketujuh detektor yang dievaluasi melewatkan sedikitnya 192 konfigurasi, sekitar 7,4 persen dari cakupan pengujian.
- Penyerang dapat mengubah pesan, daya sinyal, dan pola pengumpulan untuk menghindari tanda peringatan yang sudah dikenal.
- Pelatihan ulang dua model pembelajaran mesin meningkatkan deteksi, tetapi juga menambah alarm palsu pada lalu lintas resmi.
- Akses ke Devilray dibatasi bagi pengguna yang telah melalui pemeriksaan, dan penelitian ini dijadwalkan dipresentasikan di ACSAC 2026 pada Desember.