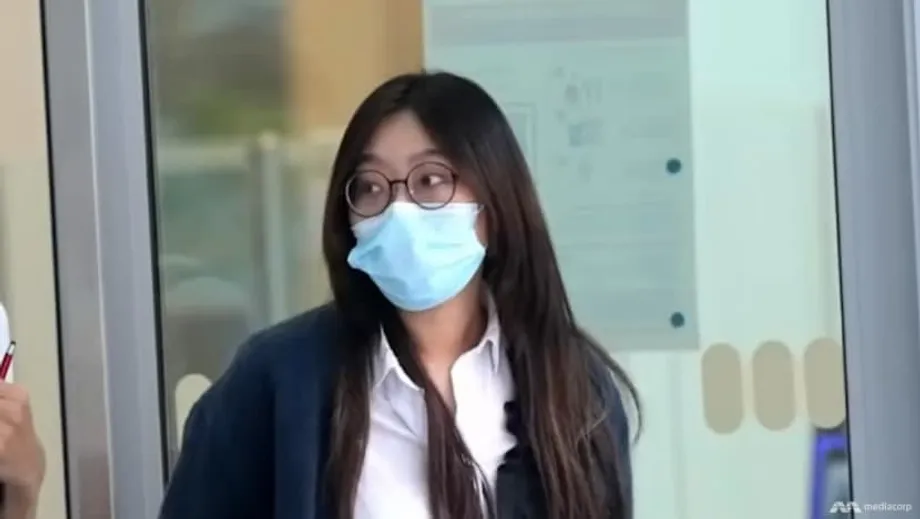
Vonis yang menguji perlindungan data perbankan
Seorang mantan pegawai junior United Overseas Bank dinyatakan bersalah karena mengungkapkan data pribadi lebih dari 1.000 nasabah kepada seseorang yang mengaku sebagai polisi China. Kasus ini bermula dari pendekatan para penipu pada Maret 2021 dan berujung pada vonis pada Oktober 2025. Peristiwa tersebut menunjukkan bagaimana rekayasa sosial dapat menembus pengendalian internal ketika seorang pegawai ditekan untuk melanggar aturan. Terdakwa, Cao Wenqing, warga negara China berusia 30 tahun yang merupakan penduduk tetap Singapura, dinyatakan bersalah atas 14 dakwaan berdasarkan Computer Misuse Act dan 13 dakwaan berdasarkan Banking Act. Sidang penjatuhan hukuman dijadwalkan pada Desember.
Daftar Isi
- Vonis yang menguji perlindungan data perbankan
- Yang terjadi di dalam sistem bank
- Cara kerja skema penyamaran
- Temuan hukum dan putusan pengadilan
- Tanggapan UOB dan langkah perlindungan bagi nasabah
- Mengapa penyalahgunaan data oleh orang dalam sulit dicegah
- Penipuan yang mengatasnamakan pejabat di Singapura, ancaman yang terus berlanjut
- Langkah untuk mengurangi risiko
- Makna kasus ini bagi bank dan regulator
- Poin-Poin Utama
Berdasarkan temuan pengadilan, Cao mengakses data rahasia nasabah menggunakan akun kerja yang sah, memilih sejumlah data dan menyusunnya dalam lembar kerja, lalu mengirimkan gambar data tersebut melalui aplikasi pesan kepada seseorang yang mengaku sebagai kapten polisi Shanghai. Ia kemudian mengatakan kepada pihak berwenang bahwa dirinya percaya sedang diselidiki dan merasa harus mematuhi perintah. Pengadilan menolak alasan tersebut sebagai pembelaan hukum, dengan mencatat bahwa ia telah mendapat pelatihan tentang kerahasiaan dan tidak memverifikasi identitas para penelepon sampai kebocoran terjadi.
Yang terjadi di dalam sistem bank
Cao bekerja di bagian hipotek UOB dan memiliki akses ke basis data bank semata-mata untuk keperluan pekerjaan. Pada Maret 2021, dua orang menghubunginya melalui telepon, mengaku sebagai polisi China, dan memperingatkan bahwa ia tersangkut suatu kasus. Atas instruksi mereka, Cao mencari nasabah dengan nama keluarga China yang umum, menyaring hasilnya berdasarkan kewarganegaraan China, lalu menyalin nama, nomor identitas, nomor ponsel, dan saldo rekening mereka ke dalam berkas Excel. Ia kemudian memotret lembar kerja itu dan mengirimkan gambarnya melalui WhatsApp. Atas permintaan mereka, ia juga mencari nasabah tertentu dan mengirimkan tangkapan layar profil mereka.
Basis data yang diaksesnya memuat informasi seperti nama, kewarganegaraan, alamat, nomor identitas, nomor rekening, dan saldo. Tak lama setelah kejadian, UOB menyatakan bahwa nomor rekening nasabah tidak diungkapkan dan sistem bank tetap aman. Meski nomor rekening tidak bocor, gabungan nama, nomor identitas, nomor ponsel, dan saldo merupakan informasi yang sangat sensitif. Penjahat dapat memanfaatkan informasi tersebut untuk melancarkan rekayasa sosial yang meyakinkan, mengambil alih rekening dengan menipu korban, atau menggabungkannya dengan data dari kebocoran lain untuk melakukan penipuan.
Pada April 2021, setelah membaca berita tentang penipuan serupa dan menghubungi polisi Shanghai sendiri, Cao menyimpulkan bahwa dirinya telah ditipu. Ia membuat laporan ke Kepolisian Singapura pada hari yang sama saat ditangkap. Penyelidik kemudian mendapati bahwa ia telah mengakses lebih dari 3.000 profil nasabah dan mengirimkan data jauh lebih dari 1.000 nasabah.
Cara kerja skema penyamaran
Para penelepon memanfaatkan kesan berwenang, desakan waktu, dan rasa takut. Penipuan yang mengatasnamakan pejabat pemerintah kerap dimulai dengan klaim bahwa korban sedang diselidiki, lalu korban ditekan agar bekerja sama secara rahasia. Korban diminta merahasiakan panggilan dan segera mengikuti instruksi, yang dapat mencakup pembagian data pribadi atau transfer uang. Taktik ini bertujuan mengesampingkan pemikiran kritis dengan membuat target khawatir akan konsekuensi hukum atau status pekerjaannya.
Penyelidik mengatakan Cao menurut karena takut diperiksa oleh orang-orang yang mengaku sebagai polisi China dan tidak ingin kehilangan pekerjaan atau dipulangkan ke China. Pola ini umum dalam penipuan telepon yang menggunakan tekanan. Desakan berulang, ancaman tindakan hukum, dan permintaan untuk berkomunikasi hanya melalui aplikasi tertentu dapat menciptakan kesan keliru bahwa prosedur tersebut resmi. Perlindungan paling andal dalam situasi seperti ini adalah melakukan verifikasi secara mandiri. Tutup telepon, hubungi lembaga yang sebenarnya melalui nomor resmi, lalu pastikan apakah memang ada kasus yang sedang ditangani.
Temuan hukum dan putusan pengadilan
Pengadilan menyimpulkan bahwa Cao mengetahui data nasabah bersifat rahasia dan akses hanya diizinkan untuk keperluan pekerjaan. Ia telah mendapat pelatihan tentang kerahasiaan perbankan dan penanganan data. Hakim menilai tidak masuk akal bahwa ia tidak memverifikasi identitas orang-orang yang menghubunginya, mengingat ia kemudian melakukan verifikasi tersebut setelah membaca pemberitaan tentang penipuan semacam itu. Pengadilan juga mencatat bahwa ia tahu tindakannya melanggar kebijakan internal dan hukum Singapura, sehingga melemahkan klaimnya bahwa ia bertindak dengan iktikad baik karena berada di bawah tekanan. Putusannya: bersalah atas 14 dakwaan berdasarkan Computer Misuse Act dan 13 dakwaan berdasarkan Banking Act.
Menurut Computer Misuse Act, mengakses materi komputer tanpa izin merupakan tindak pidana. Banking Act melarang pegawai bank dan penyedia jasa mengungkapkan informasi nasabah, kecuali dalam keadaan tertentu yang telah ditetapkan secara ketat. Hukuman berbeda-beda bergantung pada dakwaannya, tetapi dapat mencakup denda dan hukuman penjara. Sidang penjatuhan hukuman terhadap Cao dijadwalkan pada Desember.
Tanggapan UOB dan langkah perlindungan bagi nasabah
UOB mengatakan telah bekerja sama dengan Kepolisian Singapura dan lembaga-lembaga lain setelah mengetahui kebocoran tersebut. Bank menghubungi seluruh nasabah yang terdampak, menonaktifkan akses ke layanan perbankan internet dan seluler, serta membantu mereka mengatur ulang kredensial digital. UOB meningkatkan pemantauan, menambahkan pemberitahuan SMS untuk transfer daring bernilai rendah, dan memasang peringatan tentang penipuan yang sedang berlangsung di halaman login. Bank menyampaikan permintaan maaf dan mengatakan keamanan nasabah tetap menjadi prioritas utama.
UOB juga menyatakan sistemnya aman dan nomor rekening tidak termasuk dalam data yang diungkapkan. Meski hal ini mengurangi risiko penarikan langsung tanpa izin, informasi yang terekspos tetap membuat nasabah rentan terhadap phishing, pemalsuan nomor penelepon, dan rekayasa sosial. Sebagai langkah pencegahan, bank menyarankan nasabah untuk tetap waspada dan menegaskan pentingnya segera melaporkan aktivitas mencurigakan.
Bank mengatakan bekerja sama dengan aparat penegak hukum dan pihak berwenang terkait. Keterangan publik mengenai insiden tersebut diterbitkan sebagai pernyataan resmi yang menjelaskan langkah awal bank dan panduan bagi nasabah. Anda dapat membaca pemberitahuan bank di sini: pernyataan resmi.
Mengapa penyalahgunaan data oleh orang dalam sulit dicegah
Bank berinvestasi dalam pertahanan berlapis untuk mencegah penyusupan dari luar sekaligus penyalahgunaan dari dalam. Kontrol akses, catatan audit, dan perangkat pemantauan membatasi siapa yang dapat melihat informasi tertentu serta menandai aktivitas yang tidak biasa. Tantangannya, pegawai kerap memerlukan akses ke informasi sensitif untuk melayani nasabah. Ketika seorang pegawai memilih melanggar aturan atau dimanipulasi untuk melakukannya, penyalahgunaan tersebut dapat tampak seperti tugas kerja biasa.
Kasus ini menunjukkan salah satu titik lemah yang umum. Sekalipun bank memasang filter konten dan mencegah ekspor data dalam jumlah besar, orang dalam yang berniat kuat dapat merekam informasi dengan memotret layar menggunakan ponsel pribadi. Mengurangi risiko ini memerlukan kombinasi perlindungan teknis dan prosedural, termasuk pemberian izin berbatas waktu, pembatasan lebih ketat atas siapa yang dapat mencari informasi tertentu, watermark dan kontrol pengambilan gambar layar, serta pembatasan penggunaan perangkat di area kerja sensitif. Peringatan waktu nyata dapat menandai pencarian dengan pola tidak biasa, misalnya menelusuri ribuan data yang tidak saling terkait dari banyak cabang atau menyaring berdasarkan kewarganegaraan tanpa tujuan kerja yang terdokumentasi.
Pelatihan dan budaya kerja juga berperan. Pegawai perlu dibekali kemampuan mengenali taktik penyamaran, berhenti sejenak untuk memverifikasi, dan melaporkan permintaan mencurigakan kepada atasan atau tim keamanan. Saluran yang jelas untuk melaporkan tekanan atau panggilan mencurigakan dapat memudahkan pegawai meminta bantuan sebelum kerugian terjadi.
Penipuan yang mengatasnamakan pejabat di Singapura, ancaman yang terus berlanjut
Penipuan yang mengatasnamakan pejabat pemerintah telah menjadi salah satu jenis penipuan dengan kerugian terbesar di Singapura. Penipu kerap mengaku berasal dari kepolisian atau lembaga penegak hukum asing, menunjukkan dokumen atau kartu identitas petugas palsu, bahkan berpose di depan latar yang menyerupai tempat resmi. Mereka mungkin meminta korban memindahkan dana untuk “penyelidikan”, membagikan informasi perbankan, mengirimkan kata sandi sekali pakai, atau memasang perangkat lunak kendali jarak jauh. Banyak korban menurut karena panggilan terdengar resmi dan ancamannya terasa nyata.
Peringatan kepada publik menegaskan bahwa petugas resmi tidak meminta kredensial perbankan, kata sandi sekali pakai (OTP), atau transfer uang melalui telepon maupun aplikasi pesan. Mereka juga tidak akan menyuruh Anda mengeklik tautan menuju situs perbankan. Panggilan yang menuntut kerahasiaan, meminta akses jarak jauh ke perangkat, atau menyuruh Anda memindahkan tabungan ke “rekening aman” merupakan tanda bahaya yang umum. Jika ragu, tutup telepon dan hubungi nomor hotline resmi bank atau lembaga yang mengaku telah menghubungi Anda.
Dalam beberapa tahun terakhir, Singapura berinvestasi dalam edukasi anti-penipuan dan perangkat yang membantu masyarakat menyaring panggilan serta pesan. Bank menambahkan peringatan transaksi, masa tunggu untuk penerima pembayaran baru, dan fitur “kill switch” yang memungkinkan nasabah segera menangguhkan akses digital jika menduga akunnya telah disusupi. Langkah-langkah ini mengurangi risiko, tetapi tidak menghilangkannya. Kelompok kriminal terus menyesuaikan taktik dan menyasar nasabah maupun pegawai.
Langkah untuk mengurangi risiko
Beberapa langkah praktis dapat menghentikan taktik yang paling umum digunakan dalam kasus seperti ini.
- Verifikasi klaim kewenangan. Jika seseorang mengaku sebagai polisi atau pegawai bank, tutup telepon dan hubungi lembaga atau bank tersebut melalui nomor resmi. Jangan menelepon kembali nomor yang tercantum dalam pesan.
- Lindungi kredensial. Jangan pernah membagikan detail perbankan, kredensial Singpass, nomor kartu, atau kata sandi sekali pakai melalui telepon maupun aplikasi pesan.
- Waspadai desakan dan tuntutan merahasiakan komunikasi. Permintaan untuk merahasiakan percakapan, segera mengambil keputusan, atau memindahkan dana ke “rekening aman” merupakan tanda peringatan kuat.
- Gunakan peringatan dari bank. Aktifkan peringatan SMS untuk transfer bernilai rendah dan perubahan profil. Tetapkan batas transaksi dan periksa laporan rekening secara berkala.
- Amankan perangkat. Pasang pembaruan, gunakan toko aplikasi resmi, dan hindari memasang perangkat kendali jarak jauh kecuali atas arahan teknisi tepercaya yang Anda hubungi sendiri.
- Segera laporkan. Jika menduga data atau rekening Anda telah disusupi, segera hubungi bank dan buat laporan polisi. Tindakan cepat dapat membantu memblokir atau memulihkan dana.
Makna kasus ini bagi bank dan regulator
Lembaga keuangan beroperasi dengan standar ketat terkait kerahasiaan dan risiko teknologi. Di Singapura, Banking Act mewajibkan informasi nasabah dijaga kerahasiaannya kecuali dalam situasi yang telah ditentukan, sementara Otoritas Moneter Singapura menetapkan persyaratan terperinci untuk pengelolaan risiko teknologi. Persyaratan tersebut mencakup tata kelola akses, pemantauan aktivitas, penanganan insiden, dan pelatihan keamanan. Kasus penyalahgunaan oleh orang dalam biasanya memicu peninjauan aturan akses data, ambang pemantauan, dan prosedur penanganan oleh pegawai.
Kasus UOB menegaskan bahwa satu orang dalam saja dapat membahayakan banyak nasabah ketika rasa takut atau tekanan mengalahkan pelatihan. Kasus ini juga menunjukkan bahwa penanganan cepat, menghubungi nasabah secara langsung, dan keterbukaan mengenai langkah perlindungan dapat membangun kepercayaan setelah insiden. Investasi berkelanjutan dalam budaya verifikasi, kontrol yang lebih kuat atas pencarian data massal, dan kemampuan merespons dengan cepat dapat mempersulit penipu menjadikan orang dalam sebagai kaki tangan tanpa sukarela.
Poin-Poin Utama
- Mantan pegawai UOB dinyatakan bersalah atas 14 dakwaan berdasarkan Computer Misuse Act dan 13 dakwaan berdasarkan Banking Act karena membocorkan data lebih dari 1.000 nasabah.
- Ia menyusun nama, nomor identitas, nomor ponsel, dan saldo nasabah, lalu mengirimkan gambar data itu melalui WhatsApp kepada seseorang yang mengaku sebagai polisi China.
- Hakim memutuskan bahwa ia mengetahui aturan, tidak memverifikasi identitas penelepon, dan tetap bertindak meski memahami bahwa perbuatannya melanggar kebijakan dan hukum.
- UOB menghubungi nasabah terdampak, menonaktifkan akses digital, menambahkan peringatan, dan bekerja sama dengan pihak berwenang. Bank menyatakan nomor rekening tidak diungkapkan dan sistemnya aman.
- Sidang penjatuhan hukuman dijadwalkan pada Desember; hukuman berdasarkan Computer Misuse Act dan Banking Act dapat mencakup denda dan penjara.
- Penipuan yang mengatasnamakan pihak lain masih marak; lembaga resmi dan bank tidak meminta kredensial perbankan atau transfer uang melalui telepon maupun aplikasi pesan.
- Nasabah dapat mengurangi risiko dengan memverifikasi penelepon secara mandiri, melindungi kredensial, mengaktifkan peringatan transaksi, dan segera melaporkan aktivitas mencurigakan.