Paket darurat menyasar serangan dan dampak yang ditimbulkannya
Jepang menyetujui dana darurat keamanan siber sebesar 10 miliar yen, sekitar $63 juta, pada 6 November 2026, saat pemerintahan Perdana Menteri Sanae Takaichi mengadopsi langkah-langkah untuk menemukan celah keamanan, mengirim spesialis ke perusahaan, dan mengkaji pemblokiran akses ke situs yang memuat informasi pribadi hasil pencurian.
Daftar Isi
- Paket darurat menyasar serangan dan dampak yang ditimbulkannya
- Mengapa kebocoran GMO mendorong tindakan
- AI menjadi bagian dari keamanan dasar
- Tim berbeda untuk tahapan serangan yang berbeda
- Penggunaan dana 10 miliar yen
- Pertahanan siber aktif melampaui perlindungan jaringan individual
- Pemblokiran situs yang memuat data bocor perlu kajian hukum
- Insiden keamanan nasional ditangani secara terpisah
- Peluncuran pada November menjadi ujian praktis berikutnya
- Poin-Poin Utama
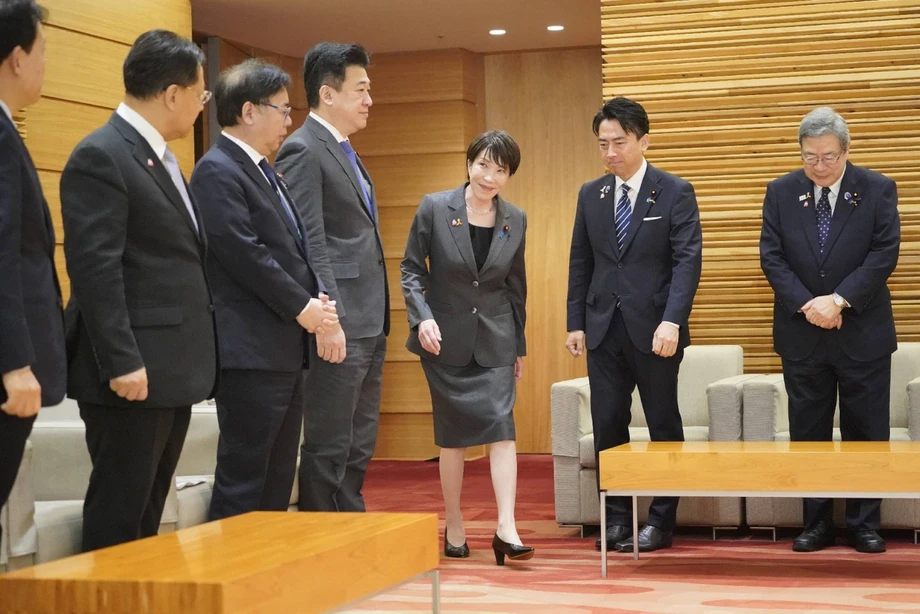
Paket yang dirampungkan dalam rapat para menteri terkait di kantor perdana menteri itu merupakan respons atas kebocoran data berulang, termasuk serangan terhadap GMO Internet Group Inc. yang disertai tuntutan tebusan. Paket ini menangani pembobolan awal ke sistem komputer sekaligus dampak yang dapat muncul ketika informasi curian beredar.
Sebuah tim spesialis yang berfokus menguji dan memperkuat pertahanan dijadwalkan mulai bekerja pada November. Tim lain akan mendatangi perusahaan yang dinilai berisiko sebelum diserang, sementara tim penyelamat yang direncanakan melibatkan pakar pemerintah dan sektor swasta akan membantu perusahaan merespons setelah terjadi pembobolan.
Takaichi, perdana menteri Jepang, menyerukan respons pemerintah yang terkoordinasi dalam rapat tersebut:
mengerahkan seluruh kekuatan untuk memperkuat kapasitas Jepang dalam merespons
Paket ini memiliki empat pilar: memperkuat keamanan dasar dengan kecerdasan buatan, meningkatkan pengumpulan informasi dan analisis investigatif, menyusun respons strategis terhadap serangan, serta membantu para korban sekaligus mencegah dampak lebih lanjut.
Keempat bidang itu menghubungkan tugas-tugas yang biasanya dapat ditangani oleh organisasi berbeda. Perusahaan perlu menutup celah keamanan, penyelidik membutuhkan informasi tentang pelaku serangan, dan pelanggan perlu dilindungi dari penyalahgunaan data yang terekspos. Rencana Jepang berupaya menyatukan berbagai upaya tersebut, bukan sekadar memperbaiki sistem yang telah dibobol.
Mengapa kebocoran GMO mendorong tindakan
Takaichi memerintahkan para pejabat menyiapkan paket tersebut pada 26 Oktober, setelah serangkaian kebocoran besar data pribadi. Kekhawatiran tidak lagi terbatas pada data yang dicuri, tetapi juga mencakup kerugian finansial yang dialami orang-orang yang informasinya berisiko disalahgunakan.
Kebocoran GMO sebelumnya dan kerugian yang ditimbulkannya melibatkan 26.739 server yang menurut perusahaan berpotensi terdampak. Server-server itu mencakup akun perdagangan di lebih dari 70 perusahaan sekuritas, penyedia valuta asing, dan bisnis lain di Jepang maupun luar negeri. Seorang pelanggan di Prefektur Kanagawa mengatakan transaksi valuta asing tanpa izin telah membuatnya merugi lebih dari 6 juta yen.
Bagi pelanggan, bahaya praktisnya adalah kebocoran dapat terus menimbulkan kerugian setelah pembobolan awal berakhir. Informasi yang diambil dari perusahaan dapat digunakan untuk mencoba mengakses rekening keuangan atau mendukung penipuan lain. Dimasukkannya dukungan bagi korban dan pembatasan peredaran data yang bocor ke dalam paket pemerintah ditujukan untuk menangani dampak lanjutan tersebut.
Langkah-langkah utama dalam respons ini berlangsung pada beberapa tanggal:
- Oktober: Undang-undang yang memungkinkan pertahanan siber aktif, termasuk akses proaktif ke server yang digunakan penyerang, mulai berlaku.
- 26 Oktober: Takaichi menginstruksikan para menteri untuk menyiapkan paket darurat keamanan siber.
- 6 November: Para menteri merampungkan paket tersebut dan pemerintah menyetujui dana sebesar 10 miliar yen dari cadangan tahun fiskal 2026.
- Selama November: Tim keamanan spesialis dan tim yang mendatangi perusahaan berisiko dijadwalkan dibentuk.
- Dalam tahun fiskal ini: Pemerintah menargetkan pembentukan tim penyelamat siber sektor publik dan swasta.
AI menjadi bagian dari keamanan dasar
Paket Jepang mengidentifikasi lemahnya pertahanan dasar sebagai masalah berulang dalam kebocoran data terbaru. Paket ini juga menggambarkan ancaman yang berkembang lebih cepat: kemajuan kecerdasan buatan memungkinkan celah keamanan dieksploitasi dengan cepat dan terhadap banyak sasaran.
Kebersihan keamanan siber adalah pekerjaan rutin untuk melindungi sistem komputer, seperti memasang pembaruan keamanan, mengendalikan akses, dan memeriksa celah. Tugas-tugas ini mungkin terdengar biasa, tetapi celah yang luput diperhatikan dapat memberi penyerang jalan masuk ke data sensitif.
Pemerintah berencana menggunakan AI untuk membantu mengidentifikasi kerentanan dan bekerja sama dengan pengembang AI canggih serta perusahaan teknologi luar negeri agar informasi tentang celah keamanan selalu diperbarui. Kerentanan adalah kelemahan yang dapat dieksploitasi seseorang untuk memasuki sistem atau membuatnya beroperasi dengan cara yang tidak semestinya.
Urgensi ini muncul setelah adanya bukti tentang perangkat yang dapat mengotomatiskan sebagian proses serangan. Dalam demonstrasi keamanan ARTEX sebelumnya, perusahaan keamanan siber Jepang S&J menyatakan sebuah agen AI mengumpulkan informasi pribadi fiktif dari situs uji coba dalam waktu sekitar 15 detik. Presiden S&J Nobuo Miwa mengatakan pekerjaan yang bisa memakan waktu berhari-hari bagi seseorang dapat diselesaikan AI dalam hitungan detik atau menit.
Respons pemerintah juga memanfaatkan AI untuk pekerjaan defensif. Pemeriksaan otomatis dapat membantu para spesialis mencari celah, sementara kerja sama dengan perusahaan teknologi dapat menyediakan informasi terbaru tentang kelemahan yang mungkin berusaha dieksploitasi penyerang.
Tim berbeda untuk tahapan serangan yang berbeda
Tim spesialis yang disebut tim "top gun" akan menghimpun orang-orang dengan pengetahuan teknis tingkat lanjut. Tugasnya mencakup uji penetrasi dan penguatan langkah-langkah keamanan. Uji penetrasi adalah upaya resmi untuk membobol sistem agar pemiliknya dapat menemukan dan memperbaiki kelemahan.
Tim penjangkauan memiliki tugas berbeda: mendatangi perusahaan yang menghadapi potensi risiko dan mendorong tindakan pencegahan. Rencana peluncurannya pada November akan menyediakan jalur intervensi sebelum sebuah bisnis menjadi korban.
Tim penyelamat siber akan menghimpun keahlian sektor publik dan swasta untuk membantu perusahaan dalam respons awal terhadap serangan. Pemerintah menargetkan pembentukannya dalam tahun fiskal ini, setelah dua tim yang dijadwalkan mulai bekerja pada November.
Penugasan ini mencakup tiga tahapan praktis: memeriksa pertahanan, memperingatkan organisasi tentang risiko, dan membantu ketika serangan terjadi. Bagi bisnis yang sedang menghadapi pembobolan, akses ke spesialis eksternal dapat memberikan bantuan saat mereka perlu menilai apa yang terjadi dan menentukan respons.
Penggunaan dana 10 miliar yen
Pada 6 November, pemerintah menyetujui alokasi 10 miliar yen dari dana cadangan anggaran akun umum tahun fiskal 2026. Dana cadangan adalah uang yang telah disisihkan dalam anggaran dan dapat digunakan pemerintah untuk kebutuhan yang muncul selama tahun fiskal.
Alokasi tersebut akan mendukung pemeriksaan kerentanan pada sistem komputer yang dioperasikan lembaga pemerintah dan organisasi publik lainnya. Dana itu juga akan digunakan untuk membeli dan meningkatkan peralatan keamanan siber, termasuk peralatan kepolisian untuk mengumpulkan dan menganalisis intelijen.
Menteri Keuangan Katayama mengatakan pendanaan tersebut akan mendukung perlindungan yang terkoordinasi di seluruh kementerian dan lembaga:
Dengan memanfaatkan dana cadangan ini, kami akan bekerja sama erat dengan kementerian dan lembaga terkait untuk memastikan semua langkah keamanan yang diperlukan tersedia,
Takaichi juga menginstruksikan menteri keuangan dan para menteri terkait lainnya untuk mempertimbangkan pendanaan yang diperlukan guna melaksanakan langkah-langkah darurat tersebut. Keputusan belanja ini menyediakan sumber daya bagi lembaga untuk melakukan pemeriksaan dan menyediakan peralatan segera, sementara tim-tim baru sedang dibentuk.
Pertahanan siber aktif melampaui perlindungan jaringan individual
Jepang juga berencana memperkuat kemampuannya untuk menetralkan ancaman dengan mengakses secara proaktif server yang digunakan penyerang. Pemerintah menyebut pendekatan ini sebagai pertahanan siber aktif, yang dimungkinkan oleh undang-undang yang mulai berlaku pada Oktober.
Server adalah komputer yang menyediakan layanan atau menyimpan informasi untuk komputer lain. Penyerang dapat menggunakan server untuk mengarahkan kegiatan berbahaya atau menyimpan data curian. Mengakses sistem tersebut memberi pemerintah cara untuk menindak infrastruktur yang mendukung serangan, selain melindungi organisasi Jepang yang menjadi sasaran.
Takaichi menginstruksikan Menteri Keamanan Siber Toshiharu Furukawa untuk mempertimbangkan revisi Undang-Undang Peningkatan Kemampuan Respons Siber. Dengan demikian, kemungkinan perubahan hukum melengkapi langkah-langkah operasional yang telah tercantum dalam paket darurat.
Kombinasi tersebut penting untuk memahami pendekatan pemerintah. Sebagian langkah berkaitan dengan cara perusahaan memelihara sistem mereka sendiri. Langkah lainnya menyangkut kewenangan negara untuk menindak infrastruktur milik penyerang dan membutuhkan kerangka hukum serta operasional yang berbeda.
Pemblokiran situs yang memuat data bocor perlu kajian hukum
Pemerintah akan mempercepat kajian mengenai pemblokiran akses ke situs yang menampilkan informasi pribadi hasil kebocoran. Pemerintah juga mempertimbangkan untuk mengizinkan operator telekomunikasi memblokir akses ke situs atau server tertentu yang terkait dengan serangan siber.
Pemblokiran berarti mencegah koneksi ke tujuan tertentu melalui jaringan telekomunikasi. Dalam paket ini, langkah tersebut dimaksudkan untuk membatasi dampak lanjutan setelah kebocoran awal, termasuk paparan informasi pribadi yang terus berlangsung.
Perlindungan konstitusional Jepang atas kerahasiaan komunikasi menjadi bagian penting dalam kajian tersebut. Paket ini menyerukan pemeriksaan mendesak atas persoalan hukum sebelum langkah itu diterapkan. Usulan pemblokiran masih dikaji, sementara cakupan, perlindungan, dan jadwal penerapannya belum ditetapkan.
Bagi orang-orang yang datanya terekspos, bagian paket ini menyangkut apa yang terjadi pada informasi mereka setelah tidak lagi berada dalam kendali perusahaan asal. Bagi operator telekomunikasi, langkah ini akan mencakup tanggung jawab yang melampaui keamanan jaringan mereka sendiri.
Insiden keamanan nasional ditangani secara terpisah
Insiden yang dapat berdampak serius pada keamanan nasional akan ditangani dengan dukungan tim yang mencakup pejabat dari Kantor Keamanan Siber Nasional, Badan Kepolisian Nasional, dan Kementerian Pertahanan, serta lembaga lainnya.
Pengaturan ini menyatukan koordinasi keamanan siber nasional, kepolisian, dan pertahanan dalam satu respons. Mekanisme ini berjalan berdampingan dengan tim penyelamat yang direncanakan untuk membantu bisnis terdampak, sehingga pemerintah memiliki mekanisme terpisah untuk menangani insiden dengan konsekuensi nasional yang lebih luas.
Peningkatan pengumpulan dan analisis informasi mendukung kedua jalur penanganan tersebut. Peralatan kepolisian yang didanai melalui alokasi cadangan, kerja sama dengan perusahaan teknologi luar negeri, dan berbagi informasi kerentanan semuanya mendukung tujuan paket untuk mendeteksi dan merespons ancaman dengan lebih efektif.
Peluncuran pada November menjadi ujian praktis berikutnya
Tahapan pertama yang dijadwalkan adalah pembentukan tim spesialis dan tim penjangkauan selama November. Tim penyelamat siber akan menyusul sesuai jadwal yang berlanjut hingga akhir tahun fiskal.
Peluncuran tersebut akan mulai menerjemahkan paket ini menjadi bantuan bagi berbagai organisasi: pengujian teknis, peringatan sebelum serangan, dan bantuan setelah serangan. Pemerintah dan organisasi publik juga akan menerima pemeriksaan kerentanan yang didukung oleh alokasi darurat.
Pekerjaan hukum berjalan bersamaan dengan langkah-langkah operasional tersebut. Furukawa diminta mempertimbangkan revisi undang-undang respons, sementara pemerintah mengkaji bagaimana pemblokiran situs dapat diterapkan dengan tetap mematuhi perlindungan komunikasi. Karena itu, respons darurat Jepang memadukan keputusan belanja dan penambahan personel segera dengan usulan yang masih memerlukan keputusan hukum.
Poin-Poin Utama
- Jepang merampungkan paket darurat keamanan sibernya pada 6 November 2026, setelah terjadi sejumlah kebocoran besar data pribadi.
- Pemerintah menyetujui dana sebesar 10 miliar yen, sekitar $63 juta, untuk pemeriksaan, peralatan, dan langkah keamanan siber lainnya.
- Tim pengujian spesialis dan tim penjangkauan dijadwalkan mulai bekerja pada November.
- Tim penyelamat sektor publik dan swasta direncanakan dibentuk dalam tahun fiskal ini untuk membantu bisnis yang diserang.
- Paket ini mencakup pemeriksaan keamanan berbantuan AI dan peningkatan kerja sama dengan perusahaan teknologi luar negeri.
- Pemblokiran situs masih menunggu kajian hukum, termasuk terkait perlindungan Jepang atas kerahasiaan komunikasi.
- Pejabat dari bidang keamanan siber, kepolisian, dan pertahanan akan mendukung penanganan insiden yang dapat berdampak serius pada keamanan nasional.