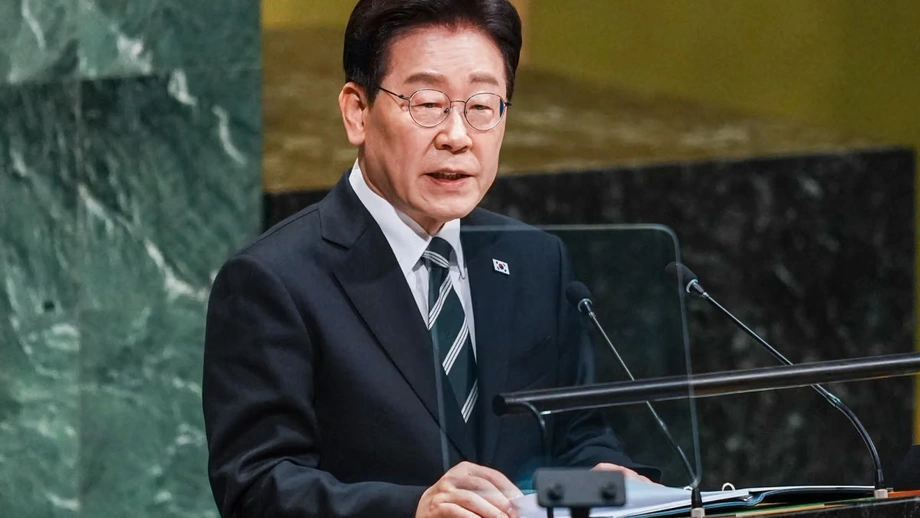
Lee Mendorong Pembentukan Satu Otoritas untuk Mengoordinasikan Pertahanan Siber
Presiden Korea Selatan Lee Jae Myung telah memerintahkan para pejabat untuk mengkaji pembentukan otoritas keamanan siber yang kuat setelah muncul laporan pencurian senilai US$6,3 miliar dari Binance. Pemeriksaan keamanan kini mencakup lebih dari 2.100 lembaga publik dan sekitar 170 fasilitas infrastruktur swasta utama.
Daftar Isi
- Lee Mendorong Pembentukan Satu Otoritas untuk Mengoordinasikan Pertahanan Siber
- Mengapa Pencurian Binance Menjadi Peringatan
- Bagaimana Peristiwa Ini Terjadi
- Apa yang Akan Berubah dengan Pejabat Keamanan Siber?
- Inspeksi Menjangkau Lembaga Publik dan Jaringan Penting
- Kebocoran Data di Korea Menyoroti Informasi Pelanggan
- Mengapa Dompet Daring dan Luring Penting
- Lee Mengaitkan Kemajuan AI dengan Perlindungan yang Lebih Kuat
- Poin Utama
Dalam rapat kabinet di Seoul pada 3 November, Lee menyerukan koordinasi yang lebih kuat di antara kementerian pemerintah dan perusahaan swasta. Usulannya menyusul serangan yang melibatkan perusahaan keuangan Korea serta meningkatnya kekhawatiran tentang keamanan jaringan keuangan, energi, dan komunikasi.
Lee, yang ingin para pejabat lebih dini mendeteksi bahaya dan lebih cepat membagikan peringatan, menggambarkan kelemahan pendekatan saat ini:
Sistem keamanan yang ada, yang berpusat pada inspeksi dan respons setelah kejadian, menunjukkan keterbatasan yang jelas.
Pejabat keamanan siber yang diusulkan akan mengawasi pekerjaan yang saat ini terbagi di antara beberapa otoritas. Dalam konteks ini, pejabat tersebut berarti seseorang atau organisasi dengan kewenangan kuat untuk mengoordinasikan bidang kebijakan tertentu. Lee juga meminta para pejabat mempertimbangkan pembentukan satuan tugas yang menyatukan pemerintah dan perusahaan swasta.
Usulan tersebut masih dalam peninjauan. Pemerintah belum mengumumkan strukturnya, kewenangan yang akan dialihkan kepadanya dari lembaga-lembaga yang ada, atau jadwal pembentukannya.
Mengapa Pencurian Binance Menjadi Peringatan
Para penyerang dilaporkan menarik aset digital senilai sekitar US$6,3 miliar dari Binance pada 29 Oktober. Pencurian itu berdampak pada dompet daring di sepuluh blockchain, dengan sebagian besar dana diambil dalam waktu sekitar 20 menit. Blockchain adalah catatan digital yang digunakan untuk melacak transaksi mata uang kripto.
Kecepatan dan cakupan penarikan tersebut membantu menjelaskan fokus Lee pada peringatan dini. Serangan yang berlangsung di beberapa jaringan dalam hitungan menit hanya menyisakan sedikit waktu bagi lembaga untuk mengidentifikasi aktivitas mencurigakan, menghubungi otoritas yang tepat, dan membatasi kerugian lebih lanjut.
Perusahaan analisis blockchain TRM menyebut insiden tersebut sebagai pencurian mata uang kripto terbesar yang pernah tercatat. Kerugian yang dilaporkan sebesar US$6,3 miliar sekitar 4,2 kali lipat dari US$1,5 miliar yang dicuri dari Bybit pada Februari 2025, menggambarkan skala insiden yang menjadi sorotan dalam perdebatan kebijakan.
FBI menyatakan Korea Utara berada di balik serangan tersebut pada 31 Oktober, dengan mengidentifikasi kelompok peretas TraderTraitor. Korea Utara membantah bertanggung jawab. Kim Yo Jong, saudara perempuan pemimpin Korea Utara Kim Jong Un, menolak tuduhan tersebut:
retorika absurd dan bukan hal baru.
Lee merujuk pada insiden Binance saat membahas perlunya pertahanan yang lebih kuat, tetapi tidak menyebut Korea Utara dalam pernyataannya. Instruksinya berfokus pada cara Korea Selatan mengatur respons terhadap ancaman siber di layanan publik dan perusahaan.
Bagaimana Peristiwa Ini Terjadi
Pencurian, pernyataan AS yang menyalahkan Korea Utara, dan instruksi Lee terjadi dalam rentang beberapa hari. Kebocoran data di dalam negeri menambah urgensi pembahasan yang melampaui bursa mata uang kripto.
- Februari 2025: Bybit mengalami pencurian mata uang kripto senilai sekitar US$1,5 miliar, yang menjadi pembanding untuk menggambarkan skala insiden Binance.
- 29 Oktober: Para penyerang dilaporkan menarik sekitar US$6,3 miliar dari dompet Binance di sepuluh blockchain.
- 31 Oktober: FBI menyatakan Korea Utara berada di balik serangan Binance.
- 3 November: Dalam rapat kabinet, Lee mengarahkan para pejabat untuk meninjau pembentukan otoritas keamanan siber dan langkah pencegahan yang lebih kuat.
Otoritas Korea Selatan juga tengah melakukan peninjauan keamanan di lembaga publik dan fasilitas swasta utama. Pemeriksaan tersebut menjadi respons langsung, sementara para pejabat mengkaji perubahan jangka panjang dalam pengaturan tanggung jawab keamanan siber.
Apa yang Akan Berubah dengan Pejabat Keamanan Siber?
Usulan Lee menyasar masalah praktis: tanggung jawab keamanan tersebar di berbagai lembaga dengan tugas yang berbeda. Badan Intelijen Nasional, kementerian sains, dan regulator keuangan saat ini telah terlibat dalam bagian-bagian respons yang terpisah.
Otoritas koordinator akan menyatukan fungsi-fungsi tersebut dalam kerangka bersama yang mencakup pemerintah dan perusahaan swasta. Lee menyerukan sistem yang mampu mendeteksi tanda-tanda serangan, menyebarkan informasi tersebut, dan mengatur respons sebelum kerusakan meluas.
Peringatan yang ditemukan satu organisasi dapat berguna bagi organisasi lain. Sebagai contoh, informasi tentang upaya penyusupan dapat membantu lembaga lain memeriksa apakah mereka menghadapi aktivitas serupa. Berbagi informasi dengan lebih cepat menjadi inti sistem pencegahan yang digambarkan Lee.
Satuan tugas publik dan swasta yang diusulkan akan menghubungkan koordinasi pemerintah dengan perusahaan yang mengoperasikan layanan keuangan dan jaringan penting lainnya. Keanggotaan dan tanggung jawabnya akan bergantung pada keputusan yang belum dibuat para pejabat.
Inspeksi Menjangkau Lembaga Publik dan Jaringan Penting
Badan Intelijen Nasional telah memerintahkan pemeriksaan keamanan darurat di lebih dari 2.100 kementerian, pemerintah daerah, dan lembaga publik. Kementerian sains meninjau sekitar 170 fasilitas infrastruktur swasta utama, termasuk operator keuangan dan telekomunikasi.
Lee menetapkan sektor keuangan, energi, serta informasi dan komunikasi sebagai prioritas. Ia menginstruksikan para pejabat untuk menangani kelemahan di lembaga negara dan infrastruktur utama, dengan mengaitkan keamanan siber pada layanan yang diandalkan masyarakat dalam kehidupan sehari-hari.
Jaringan keuangan mendukung pembayaran dan akses terhadap uang. Jaringan komunikasi membawa informasi di antara masyarakat, perusahaan, dan lembaga publik. Infrastruktur energi menopang pasokan listrik dan kebutuhan penting lainnya. Instruksi Lee menempatkan perlindungan layanan-layanan ini sejajar dengan perlindungan aset digital dan informasi pribadi.
Inspeksi tersebut tetap menjadi bagian dari respons langsung. Reformasi yang lebih luas akan memperkuat koordinasi dan mendorong tindakan lebih dini, sehingga otoritas dapat merespons tanda-tanda peringatan sekaligus menyelidiki insiden setelah terjadi.
Kebocoran Data di Korea Menyoroti Informasi Pelanggan
Mirae Asset Global Investments, bursa mata uang kripto Bithumb, dan Daishin Securities baru-baru ini terdampak insiden peretasan yang melibatkan informasi pelanggan. Kasus-kasus tersebut membuat penanganan data pribadi menjadi bagian dari pembahasan pemerintah, di samping pencurian mata uang kripto.
Uang dan informasi menimbulkan masalah yang berbeda bagi pelanggan terdampak. Bursa mungkin perlu mengganti aset yang dicuri, sedangkan perusahaan yang mengalami kebocoran data harus menangani paparan informasi pengguna. Kerangka yang diusulkan Lee mencakup keamanan di berbagai lembaga, bukan hanya satu jenis kerugian.
Perdebatan ini juga menyusul laporan kebocoran daftar penumpang pesawat yang digunakan presiden. Insiden tersebut memperluas kekhawatiran dari perusahaan keuangan ke informasi yang terkait dengan operasional negara.
Komisi Jasa Keuangan telah memanggil perwakilan lima bursa mata uang kripto untuk menilai kesiapan mereka: Upbit, Bithumb, Coinone, DigitalX, dan Gopax. Pertemuan tersebut melibatkan platform perdagangan domestik dalam respons terhadap insiden Binance dan kebocoran data di Korea baru-baru ini.
Mengapa Dompet Daring dan Luring Penting
Bursa Korea wajib menyimpan setidaknya 80% mata uang kripto pelanggan dalam dompet dingin. Dompet ini menyimpan kredensial digital yang diperlukan untuk mengotorisasi transfer secara luring, sehingga mengurangi paparan terhadap serangan melalui koneksi internet.
Dompet panas tetap terhubung ke internet dan memungkinkan bursa memproses transfer dengan lebih mudah. Pencurian Binance yang dilaporkan melibatkan dompet panas, sehingga perbedaan antara akses daring dan penyimpanan luring menjadi penting untuk memahami cara bursa mengelola keamanan.
Aturan Korea berarti setidaknya empat perlima mata uang kripto pelanggan harus disimpan dalam penyimpanan dingin. Hingga seperlima dapat disimpan di luar alokasi minimum tersebut. Angka-angka ini menjelaskan persyaratan penyimpanan; operator bursa tetap memerlukan kendali yang mengatur akses, persetujuan transfer, dan pemindahan aset antardompet.
Pelanggan juga bergantung pada cara bursa merespons setelah terjadi kerugian. Binance mengatakan telah memulihkan layanan dan menanggung kerugian akibat insiden tersebut, dengan membiayai sekitar 95% dari jumlah yang dicuri menggunakan cadangannya sendiri. Jika dihitung dari pencurian yang dilaporkan senilai US$6,3 miliar, porsi itu setara dengan sekitar US$5,99 miliar.
Undang-Undang Dasar Aset Digital Korea Selatan yang diusulkan akan mengatur kompensasi bagi pelanggan setelah peretasan, tetapi belum disahkan. Karena itu, kompensasi merupakan isu kebijakan yang terpisah dari kewajiban yang sudah berlaku untuk menyimpan sebagian besar aset pelanggan secara luring. Yang satu menyangkut cara aset disimpan; yang lain menyangkut pihak yang harus membayar ketika pelanggan mengalami kerugian.
Lee Mengaitkan Kemajuan AI dengan Perlindungan yang Lebih Kuat
Lee memperingatkan bahwa kemajuan kecerdasan buatan membuat metode peretasan semakin canggih dan meluas. Ia berpendapat bahwa seiring berkembangnya metode tersebut, sistem keamanan perlu mengidentifikasi kelemahan dan bereaksi terhadap tanda-tanda awal serangan.
Kecerdasan buatan menjadi bagian dari penjelasannya mengenai perubahan lingkungan ancaman. Instruksinya menyerukan langkah pencegahan di bidang teknologi, lembaga pemerintah, dan kesadaran publik, alih-alih hanya mengandalkan inspeksi.
Lee juga mengaitkan keamanan siber dengan ambisi Korea Selatan di bidang semikonduktor dan AI. Presiden mengatakan daya saing digital memerlukan perlindungan yang kuat, seiring dengan kemajuan di industri tersebut:
Untuk menjadi pemimpin di era digital, kita harus memiliki kemampuan keamanan siber kelas dunia, selain semikonduktor dan AI.
Bagi lembaga publik dan perusahaan, pekerjaan mendesak mencakup pemeriksaan kerentanan dan persiapan untuk membagikan peringatan dengan lebih cepat. Keputusan yang lebih besar adalah seberapa besar kewenangan yang akan dimiliki badan koordinator baru atas lembaga-lembaga yang sudah memikul tanggung jawab keamanan.
Bagi pelanggan, persoalan paling nyata adalah keamanan informasi pribadi, kelangsungan akses ke layanan keuangan, dan kompensasi setelah pencurian. Otoritas keamanan siber yang diusulkan dan rancangan undang-undang aset digital yang masih menunggu pengesahan menangani bagian-bagian berbeda dari persoalan tersebut.
Poin Utama
- Lee telah memerintahkan peninjauan pembentukan otoritas keamanan siber yang mengoordinasikan lembaga pemerintah dan perusahaan swasta.
- Usulan tersebut menyusul pencurian Binance yang dilaporkan mencapai US$6,3 miliar pada 29 Oktober dan kebocoran data baru-baru ini di perusahaan keuangan Korea.
- FBI menyatakan Korea Utara berada di balik serangan Binance, tetapi negara itu membantah bertanggung jawab.
- Pemeriksaan keamanan mencakup lebih dari 2.100 lembaga publik dan sekitar 170 fasilitas infrastruktur swasta utama.
- Bursa Korea wajib menyimpan setidaknya 80% mata uang kripto pelanggan dalam dompet dingin.
- Undang-Undang Dasar Aset Digital belum disahkan, dan belum ada jadwal yang diumumkan untuk pembentukan badan keamanan siber yang diusulkan.