Tiga rancangan standar memulai transisi keamanan nasional
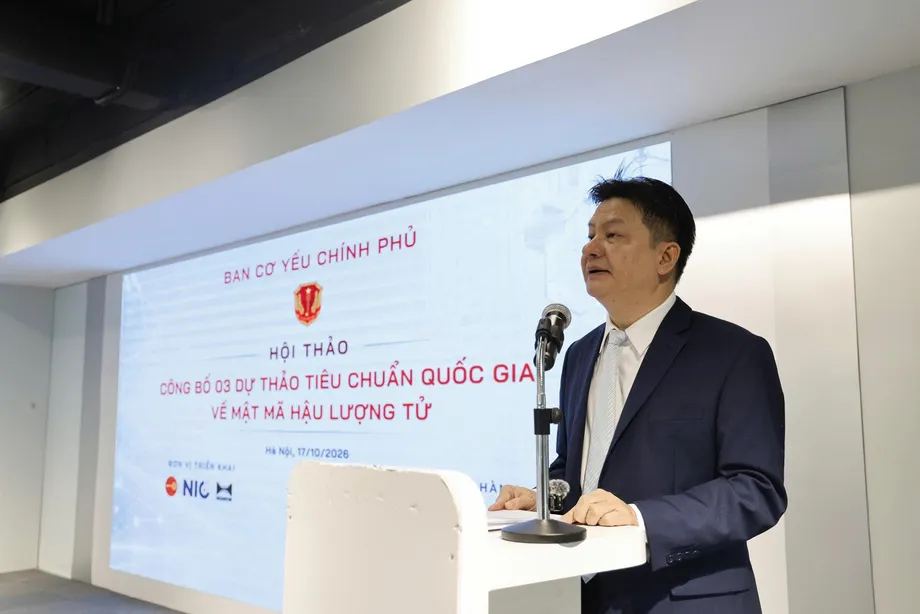
Komite Sandi Pemerintah Vietnam mengumumkan tiga rancangan standar nasional untuk kriptografi pascakuantum, yang memaparkan landasan teknis bagi rencana memindahkan semua sistem informasi penting bagi keamanan nasional ke perlindungan tahan kuantum pada 2035. Diumumkan di Hanoi pada 17 Oktober 2026, rancangan tersebut mencakup algoritma tanda tangan digital Vietnam HB-PQSign, mekanisme enkapsulasi kunci ML-KEM, dan algoritma tanda tangan digital ML-DSA.
Daftar Isi
- Tiga rancangan standar memulai transisi keamanan nasional
- Mengapa informasi terenkripsi menghadapi risiko saat ini
- Hal yang akan distandardisasi dalam tiga rancangan
- Jadwal dari 2027 hingga 2035
- Bagaimana perlindungan hibrida mendukung kesinambungan
- Vietnam menginginkan kendali atas empat lapisan teknis
- Dari rancangan matematika menjadi produk yang berfungsi
- Kekurangan tenaga ahli dapat memperlambat penerapan
- Penelaahan publik akan membentuk standar akhir
- Poin Penting
Komite telah membuka spesifikasi dan penjelasan teknis untuk ditelaah oleh ilmuwan, pakar kriptografi, serta perusahaan teknologi di Vietnam dan luar negeri. Rancangan tersebut menyangkut kriptografi sipil, sementara program transisi yang lebih luas membahas perlindungan sistem informasi nasional yang kritis.
Mayor Jenderal Ho Van Huong, wakil kepala Komite Sandi Pemerintah, mengidentifikasi ancaman yang membuat persiapan mendesak: penyerang dapat mengumpulkan informasi terenkripsi saat ini dan menyimpannya hingga komputer kuantum yang lebih kuat mampu membukanya. Informasi yang harus tetap dirahasiakan selama bertahun-tahun sangat rentan terhadap strategi ini.
Respons Vietnam memadukan pengembangan algoritma dalam negeri, penerapan standar internasional, penelaahan teknis oleh publik, dan migrasi bertahap. Sistem yang ada akan lebih dahulu ditinjau untuk mengidentifikasi risikonya, dengan integrasi kriptografi pascakuantum secara bertahap mulai 2028 dan tonggak transisi hibrida pada 2030.
Tantangan praktisnya lebih luas daripada sekadar memilih matematika baru. Instansi dan perusahaan membutuhkan perangkat lunak, peralatan, pengujian, serta tenaga ahli terlatih yang mampu mendukung metode kriptografi baru sembari menjaga layanan tetap berjalan. Karena itu, jadwal komite mengaitkan pengembangan standar dengan penerapan, bukan memperlakukan publikasi algoritma sebagai akhir dari pekerjaan.
Mengapa informasi terenkripsi menghadapi risiko saat ini
Ho Van Huong memperingatkan bahwa komputer kuantum yang cukup kuat dapat memecahkan metode kriptografi kunci publik yang banyak digunakan, termasuk RSA dan kriptografi kurva eliptik, yang dikenal sebagai ECC. Metode-metode ini membantu sistem digital membangun koneksi aman dan memverifikasi identitas tanpa terlebih dahulu berbagi rahasia melalui saluran terpisah.
Komputer kuantum menggunakan teknik komputasi yang berbeda dari komputer konvensional. Algoritma Shor, yang dirancang untuk komputasi kuantum, mengancam persoalan matematika yang mendasari RSA dan ECC. Kriptografi pascakuantum, atau PQC, menggunakan dasar matematika berbeda yang dirancang agar tahan terhadap serangan komputer konvensional maupun kuantum.
Kekhawatiran langsung ini kerap digambarkan sebagai mengumpulkan sekarang dan mendekripsi nanti. Penyerang dapat menyimpan komunikasi terenkripsi meski belum mampu membacanya, lalu mencoba mengungkap isinya ketika perangkat yang lebih kuat tersedia. Karena itu, dokumen yang harus dirahasiakan selama puluhan tahun memerlukan perlindungan yang melampaui kemampuan komputer saat ini.
Letnan Jenderal Dang Vu Son, mantan kepala Komite Sandi Pemerintah, menyebut informasi yang disimpan dalam jangka panjang, tanda tangan digital yang digunakan dalam administrasi publik, serta transaksi keuangan dan perbankan sebagai bidang yang perlu mendapat perhatian. Kerahasiaan dan tanda tangan memiliki fungsi berbeda: enkripsi melindungi isi informasi, sedangkan tanda tangan digital membantu memastikan siapa yang menandatanganinya dan apakah informasi tersebut telah berubah.
Hal yang akan distandardisasi dalam tiga rancangan
HB-PQSign adalah skema tanda tangan digital berbasis fungsi hash, alat matematika yang mengubah data menjadi sidik jari digital. Rancangan ini mencakup versi modifikasi algoritma yang dikembangkan di Vietnam. Desainnya mengambil secara selektif dari kerangka kerja SPHINCS+, yang terkait dengan standar tanda tangan internasional FIPS 205, sekaligus memberi peneliti Vietnam kendali atas parameter dan pilihan operasional.
ML-KEM menjalankan fungsi yang berbeda. Mekanisme enkapsulasi kunci membantu dua pihak membentuk rahasia bersama melalui jaringan publik. Rahasia tersebut kemudian dapat digunakan untuk mengenkripsi komunikasi mereka. Rancangan Vietnam ini merujuk pada ISO/IEC 18033-2:2006/Amd.2:2026.
ML-DSA adalah algoritma tanda tangan digital yang didasarkan pada struktur matematika yang disebut kisi. Rancangannya merujuk pada FIPS 204. Secara sederhana, kriptografi kisi membangun keamanan berdasarkan persoalan matematika yang melibatkan kumpulan titik terstruktur yang sulit dipecahkan oleh penyerang.
Dengan demikian, ketiga rancangan ini mencakup kepercayaan terhadap informasi yang ditandatangani sekaligus pembentukan rahasia untuk melindungi komunikasi. Rujukan internasionalnya juga memberi pengembang Vietnam landasan teknis bersama untuk membangun sistem yang dapat bekerja dengan produk dan layanan yang dikembangkan di tempat lain.
Jadwal dari 2027 hingga 2035
Program komite mengikuti dua skema pemerintah: pengembangan sistem kriptografi tahan kuantum untuk 2026 hingga 2035, serta dorongan bagi partisipasi yang lebih luas dalam penelitian kriptografi sipil dan pengembangan aplikasi untuk 2026 hingga 2030, dengan prospek hingga 2035. Skema tersebut masing-masing tercantum dalam Keputusan Perdana Menteri 125/QD-TTg dan 1226/QD-TTg.
Kebijakan ini merupakan bagian dari upaya melaksanakan Resolusi Politbiro 56-NQ/TW tentang pengembangan sektor kriptografi Vietnam dan Resolusi 57-NQ/TW tentang sains, teknologi, inovasi, dan transformasi digital. Transisi dimulai dengan pemeriksaan sistem kriptografi yang ada dan potensi risikonya.
- Pada 2027: menerbitkan seluruh rangkaian standar teknis nasional untuk algoritma, produk, dan peralatan keamanan PQC.
- Mulai 2028: secara bertahap menggabungkan teknologi kriptografi yang ada dengan PQC.
- Pada 2030: menuntaskan integrasi hibrida PQC yang direncanakan ke dalam sistem informasi penting bagi keamanan nasional.
- Pada 2033: menerbitkan standar nasional tambahan yang mencakup PQC dan distribusi kunci kuantum.
- Pada 2035: menuntaskan transisi ke kriptografi tahan kuantum pada 100% sistem informasi penting bagi keamanan nasional.
Tonggak 2030 mencakup tahap hibrida, ketika metode lama dan metode baru beroperasi bersama. Target 2035 mencakup penyelesaian transisi yang lebih luas pada sistem kritis yang telah ditetapkan. Sasaran ini mencakup sistem yang penting bagi keamanan nasional, bukan setiap perangkat atau layanan daring di Vietnam.
Bagaimana perlindungan hibrida mendukung kesinambungan
Ho Van Huong mengatakan transisi harus menjaga kesinambungan sekaligus mengoordinasikan perubahan di berbagai organisasi. Wakil kepala Komite Sandi Pemerintah itu menggambarkan pendekatan tersebut sebagai berikut:
Transisi Vietnam ke kriptografi tahan kuantum harus dilakukan dengan hati-hati, terkoordinasi, dan tanpa gangguan.
Penelitian komite mencakup Hybrid ML-KEM, yang menggabungkan ML-KEM dengan metode mapan seperti ECC atau RSA. Jika dirancang dengan tepat, pendekatan ini bertujuan mempertahankan perlindungan apabila salah satu komponennya masih aman, sehingga kedua metode dapat saling mendukung selama migrasi.
Aspek rekayasa sama pentingnya dengan pemilihan algoritma. Kerentanan KyberSlash pada 2024, yang disebut dalam pembahasan teknis transisi ini, menggambarkan risiko yang terkait dengan implementasi. Asumsi keamanan algoritma maupun perilaku perangkat lunak yang menjalankannya perlu diperiksa.
PQC akan menjadi teknologi utama untuk penerapan luas. Distribusi kunci kuantum, atau QKD, akan digunakan secara selektif pada jaringan komunikasi kritis tertentu. PQC menggunakan algoritma kriptografi yang dapat dijalankan pada peralatan komputasi konvensional; QKD menggunakan proses fisika kuantum untuk mendistribusikan kunci dan memerlukan infrastruktur komunikasi khusus.
Vietnam menginginkan kendali atas empat lapisan teknis
Nguyen Quoc Toan, direktur Institut Sains dan Teknologi Kriptografi, mengatakan kemampuan nasional bergantung pada penguasaan empat lapisan yang saling terkait: desain algoritma dan pembuktian keamanan; kriptanalisis; implementasi aman dan produksi perangkat keras; serta standardisasi dan pengujian.
Setiap lapisan menjawab pertanyaan yang berbeda. Perancang menjelaskan mengapa suatu algoritma seharusnya tahan terhadap serangan. Kriptanalis secara aktif mencari cara untuk memecahkannya. Insinyur mengubah desain itu menjadi perangkat lunak dan perangkat keras yang melindungi rahasia saat digunakan. Pengujian dan standar menetapkan persyaratan bersama untuk menilai produk yang dihasilkan.
Komite mengatakan pekerjaannya mencakup HB-PQSign, Hybrid ML-KEM, analisis keamanan dalam model random oracle kuantum, serta pengembangan dan pengendalian rangkaian parameter kriptografi. Parameter adalah pengaturan yang menentukan karakteristik seperti tingkat keamanan, kebutuhan pemrosesan, serta ukuran kunci atau tanda tangan.
Model random oracle kuantum, disingkat QROM, adalah kerangka matematika untuk menganalisis keamanan kriptografi dengan memungkinkan penyerang mengajukan kueri kuantum ke fungsi hash idealisasi. Penelitian yang dijelaskan mencakup teknik seperti Fiat-Shamir with Abort dan Fujisaki-Okamoto, serta metode Compressed Oracle dan Measure-and-Reprogram.
Bagi Vietnam, tujuannya adalah mengembangkan kemampuan untuk memeriksa, menyesuaikan, dan memelihara sistem kriptografi di dalam negeri. Argumen Toan mengaitkan kemampuan tersebut dengan kendali atas informasi sensitif dan berkurangnya ketergantungan pada keputusan teknis pihak luar.
Dari rancangan matematika menjadi produk yang berfungsi
Pengembangan HB-PQSign mencakup implementasi referensi, vektor uji, dan perlindungan terhadap serangan melalui kebocoran informasi yang tidak disengaja. Implementasi referensi menyediakan model algoritma yang berfungsi; vektor uji memberikan masukan yang diketahui dan keluaran yang diharapkan agar pengembang dapat memeriksa apakah perangkat lunak mereka berperilaku dengan benar.
Penerapan potensialnya mencakup tanda tangan digital untuk pekerjaan pemerintah dan sistem penandatanganan terpusat yang menggunakan modul keamanan perangkat keras, atau HSM. Perangkat khusus ini dirancang untuk melindungi kunci kriptografi dan menjalankan operasi sensitif tanpa memaparkan kunci tersebut ke perangkat lunak biasa.
Keamanan implementasi memerlukan perhatian terhadap serangan saluran samping, ketika penyerang mengamati petunjuk seperti waktu pemrosesan atau konsumsi daya, serta serangan gangguan, yang sengaja mengacaukan operasi perangkat. Risiko-risiko ini membantu menjelaskan mengapa perangkat keras aman dan evaluasi independen menjadi bagian dari kerangka kemampuan yang diusulkan.
Perwakilan MK Group Nguyen Quoc Han mengatakan perusahaannya bekerja sama dengan Institut Sains dan Teknologi Kriptografi untuk mengintegrasikan algoritma pascakuantum ke dalam sistem operasi MK Lotus. Pekerjaan tersebut ditujukan bagi produk yang mendukung bidang seperti transaksi keuangan, kontrak elektronik, identitas elektronik, dan layanan publik daring.
Kunci dan tanda tangan yang lebih besar juga dapat menambah beban jaringan, penyimpanan, dan perangkat dengan sumber daya terbatas. Infrastruktur kunci publik, atau PKI, yaitu sistem sertifikat dan otoritas tepercaya yang digunakan untuk memverifikasi identitas digital, perlu mengakomodasi perubahan tersebut. Karena itu, pengujian penerapan harus menilai kecepatan pemrosesan, kompatibilitas, dan penggunaan sumber daya selain keamanan.
Kekurangan tenaga ahli dapat memperlambat penerapan
Nguyen Quoc Toan mengidentifikasi empat tantangan umum: kebutuhan akan pengetahuan ilmiah yang mendalam, perlunya kelincahan kriptografi, kesenjangan antara teori dan penerapan, serta kekurangan tenaga ahli yang sangat terlatih. Kelincahan kriptografi berarti kemampuan mengganti algoritma atau mengubah pengaturannya ketika kelemahan baru muncul, tanpa harus membangun ulang seluruh layanan.
Fleksibilitas ini harus mencakup perangkat lunak, perangkat, dan protokol komunikasi. Perubahan yang dilakukan satu organisasi dapat memengaruhi sistem yang terhubung dengannya, sehingga pengujian terkoordinasi diperlukan agar layanan publik dan transaksi bisnis dapat terus berjalan tanpa gangguan.
Toan mengusulkan pembentukan kelompok ahli inti berdasarkan empat lapisan kemampuan, menghubungkan pendidikan doktoral dengan proyek kriptografi nasional, serta mengirim peneliti muda ke pusat-pusat internasional terkemuka. Ia juga menyerukan perekrutan, gaji, dan kondisi kerja yang dapat menarik dan mempertahankan tenaga ahli.
Dang Vu Son mengatakan kriptografer berkualifikasi akan berperan penting dalam mengubah rancangan menjadi sistem praktis. Ia menyerukan koordinasi antara regulator, lembaga penelitian, universitas, dan perusahaan. Dibutuhkan waktu bertahun-tahun untuk melatih perancang algoritma independen, sementara persaingan untuk mendapatkan tenaga ahli semacam itu dari perusahaan swasta dan pemberi kerja luar negeri sudah ketat.
Penelaahan publik akan membentuk standar akhir
Komite Sandi Pemerintah telah menerbitkan materi teknis melalui portal komite, Kementerian Pertahanan Nasional, serta Komisi Nasional Standardisasi, Metrologi, dan Mutu. Komite juga meluncurkan situs web khusus untuk menghimpun masukan dari ilmuwan, pakar, dan perusahaan teknologi. Rincian lokakarya tidak menyebutkan tanggal penutupan konsultasi.
Tran Duy Lai dan Tran Van Truong, keduanya mantan direktur Institut Sains dan Teknologi Kriptografi, mengusulkan publikasi yang lebih luas atas penjelasan teknis terperinci, diskusi teknis terarah, serta edisi berbahasa Inggris. Langkah-langkah tersebut akan memudahkan kriptanalis internasional menelaah desain dan memberikan penilaian terperinci.
Vo Xuan Hoai, wakil direktur Pusat Inovasi Nasional, mengatakan standar tersebut akan menyediakan landasan teknis untuk mengevaluasi, memilih, menguji, dan menerapkan solusi keamanan yang sesuai bagi Vietnam. Ia menyerukan koordinasi dalam penyusunan standar dan perencanaan migrasi, penelitian dan uji coba, serta hubungan antara lembaga penelitian, universitas, dan perusahaan.
Pusat tersebut berencana bekerja sama dengan komite dan institut untuk menghubungkan kebutuhan praktis dengan kemampuan penelitian serta jejaring pakar internasional. Tonggak formal berikutnya adalah paket standar nasional yang ditargetkan terbit pada 2027, disusul penerapan hibrida secara bertahap mulai 2028. Penelaahan publik, pengujian produk, dan pelatihan tenaga ahli kini harus mengubah ketiga rancangan itu menjadi perangkat yang dapat dioperasikan organisasi secara andal.
Poin Penting
- Vietnam mengumumkan rancangan standar untuk HB-PQSign, ML-KEM, dan ML-DSA di Hanoi pada 17 Oktober 2026.
- Rancangan tersebut terbuka untuk ditelaah secara teknis oleh pakar dalam dan luar negeri.
- Standar nasional ditargetkan terbit pada 2027, dengan penerapan hibrida secara bertahap mulai 2028 dan tonggak untuk sistem kritis pada 2030.
- Pemerintah menargetkan transisi semua sistem informasi penting bagi keamanan nasional ke kriptografi tahan kuantum pada 2035.
- PQC akan mendukung penerapan luas, sedangkan QKD akan digunakan secara selektif pada jaringan komunikasi kritis.
- Implementasi yang aman, kompatibilitas produk, dan pelatihan tenaga ahli menjadi tantangan utama.