Prosedur manual menjaga pasokan bir setelah serangan siber yang melumpuhkan
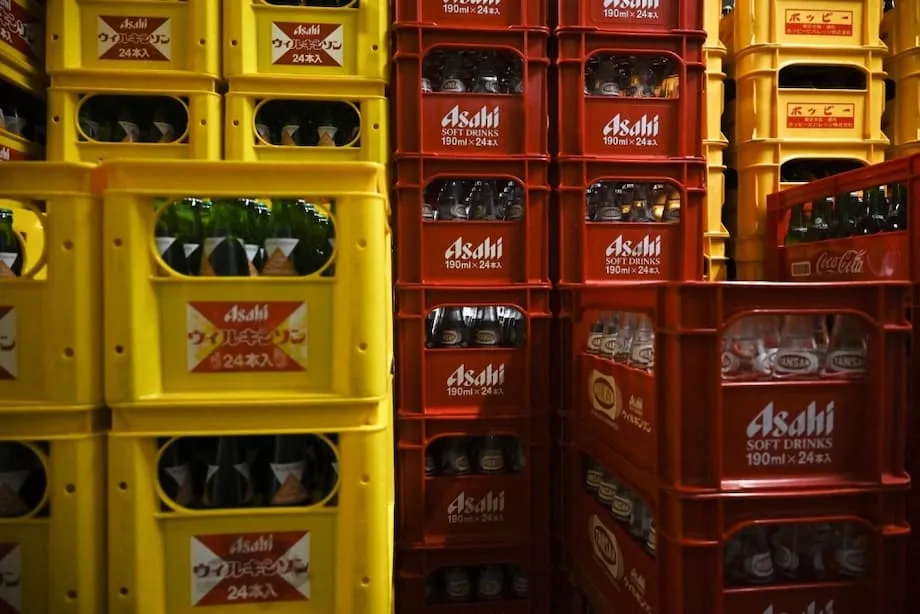
Asahi Group Holdings, produsen bir terbesar di Jepang, menghadapi serangan ransomware yang melumpuhkan pemesanan, pengiriman, dan sebagian layanan pelanggan di seluruh bisnis domestiknya pada awal pekan. Karena sistem inti offline dan email dari alamat eksternal diblokir, perusahaan menempuh cara lama untuk menjaga distribusi bir. Staf memproses pesanan pembelian secara manual, mengisi formulir kertas, dan mengirim instruksi melalui faks kepada gudang dan distributor. Tujuannya jelas: mencegah rak toko dan pub kehabisan bir sementara para teknisi berupaya memulihkan jaringan.
Daftar Isi
- Prosedur manual menjaga pasokan bir setelah serangan siber yang melumpuhkan
- Apa yang terjadi dan bagaimana ransomware melumpuhkan perusahaan
- Kronologi gangguan
- Siapa Qilin dan data apa yang diklaim dicuri kelompok itu
- Guncangan pasokan bagi peritel dan restoran
- Status pemulihan dan langkah selanjutnya bagi operasional
- Mengapa risiko siber di sektor manufaktur meningkat
- Konvergensi OT dan TI dalam pembuatan bir
- Respons Jepang terhadap risiko siber
- Dampaknya bagi konsumen dan pesaing
- Poin Utama
Gangguan itu menghentikan transaksi dan pengiriman produk terlaris, termasuk Asahi Super Dry dan Mitsuya Cider. Pada Jumat, pengiriman terbatas kembali berjalan setelah tim menyiapkan alur kerja manual, tetapi perusahaan memperingatkan bahwa layanan masih akan tersendat sementara jaringan dipulihkan secara bertahap. Enam pabrik bir domestik mulai kembali berproduksi secara terbatas, dan pusat panggilan bersiap beroperasi dengan kapasitas yang dikurangi. Asahi juga mengatakan sedang memeriksa indikasi kemungkinan pencurian informasi terkait serangan tersebut.
Chief executive Atsushi Katsuki meminta kesabaran dan menegaskan bahwa pasokan produk akan tetap menjadi prioritas selama sistem dipulihkan.
Katsuki mengatakan: "Kami berupaya semaksimal mungkin untuk segera memulihkan sistem sembari menerapkan langkah-langkah alternatif guna memastikan pasokan produk tetap berlanjut."
Jaringan toko serba ada yang menjual sebagian besar bir di Jepang menyoroti risiko stok saat gangguan terus berlangsung. Seven & I Holdings, operator jaringan Seven Eleven, menyiapkan pemberitahuan kepada pelanggan mengenai penghentian pengiriman. Jaringan pesaing Lawson dan FamilyMart memberi tahu pembeli bahwa beberapa minuman Asahi, serta produk bermerek toko yang diproduksi bersama Asahi, mungkin sulit didapat hingga akhir pekan. Restoran beralih ke produsen bir lain jika memungkinkan dan mengganti bir draft dengan bir botolan untuk menghemat sisa persediaan.
Apa yang terjadi dan bagaimana ransomware melumpuhkan perusahaan
Ransomware adalah bentuk pemerasan siber. Penyerang menyusup ke jaringan perusahaan, mengacak berkas sehingga tidak dapat digunakan, lalu menuntut pembayaran sebagai imbalan kunci dekripsi. Banyak kelompok menambahkan ancaman kedua: mereka menyalin data dan berjanji akan memublikasikannya jika korban menolak membayar. Kombinasi ini sering disebut pemerasan ganda. Ketika serangan menimpa perusahaan yang menjalankan produksi dan distribusi 24 jam sehari, dampaknya langsung terasa. Sistem logistik membeku, perangkat perencanaan pabrik tidak dapat melihat pesanan, dan layanan pelanggan terhenti.
Dalam kasus ini, Asahi mengonfirmasi bahwa servernya terkena ransomware dan mengatakan gangguan hanya berdampak pada operasional di Jepang. Perusahaan mengisolasi sistem yang terdampak untuk menghentikan penyebaran lebih lanjut, lalu mulai menyusun prosedur manual untuk mengirim bir dan minuman ringan. Langkah itu membatasi dampak serangan, tetapi juga memperlambat operasional hingga bergantung pada kecepatan kerja manusia, dengan tugas-tugas yang biasanya otomatis harus ditangani melalui telepon, faks, dan kertas.
Dalam pemberitahuan kepada pelanggan dan mitra, produsen bir itu meminta maaf atas gangguan tersebut dan mengatakan upaya pemulihan akan berlanjut hingga sistem aman untuk kembali dioperasikan.
Pernyataan Asahi mengatakan: "Kami dengan tulus meminta maaf atas ketidaknyamanan yang dialami pelanggan dan mitra bisnis kami. Kami sedang menyelidiki penyebabnya dan berupaya memulihkan operasional; namun, saat ini belum ada perkiraan jadwal pemulihan."
Kronologi gangguan
- 29 September: Kegagalan sistem di Jepang menghentikan pemrosesan pesanan, pengiriman, dan operasional pusat panggilan.
- 2 Oktober: Produksi kembali berjalan secara terbatas di enam pabrik bir domestik, dan penanganan pesanan manual melalui telepon dan faks diperluas.
- 3 Oktober: Asahi mengonfirmasi bahwa kegagalan sistem disebabkan ransomware dan mengatakan jejak kemungkinan pemindahan data tanpa izin sedang diselidiki.
- 4 hingga 6 Oktober: Pengiriman terbatas kembali berjalan, pusat panggilan bersiap memberikan layanan sebagian, dan peritel memperingatkan kemungkinan kelangkaan barang.
- 8 Oktober: Kelompok ransomware Qilin mengaku bertanggung jawab dan mengunggah contoh berkas curian di situs kebocoran data. Asahi mengatakan telah menemukan data curian secara online dan sedang menyelidiki cakupan insiden serta kebutuhan untuk memberi tahu pihak terkait.
Insiden tersebut tidak berdampak pada operasional Asahi di luar Jepang. Merek internasional di Eropa dan wilayah lain tetap berproduksi dan mengirimkan barang seperti biasa.
Siapa Qilin dan data apa yang diklaim dicuri kelompok itu
Sebuah kelompok yang menyebut dirinya Qilin mengaku melakukan serangan tersebut. Para operatornya mengunggah contoh berkas di situs kebocoran data mereka di dark web dan mengatakan telah mengekfiltrasi sekitar 27 gigabita data internal. Daftar yang dipublikasikan menyebut kontrak, dokumen keuangan, serta berkas terkait karyawan. Salah satu unggahan merujuk pada 9,323 berkas curian dan menampilkan beberapa lusin gambar dokumen sebagai bukti. Asahi kemudian melaporkan bahwa data curian dari insiden tersebut ditemukan secara online dan mengatakan akan memberi tahu pihak yang terdampak setelah detailnya dikonfirmasi.
Qilin adalah operasi ransomware as a service. Kelompok inti menyediakan malware dan infrastruktur, lalu berbagi hasil dengan afiliasi yang menyusup ke sistem target. Peneliti keamanan mengatakan kelompok itu menyasar sektor kesehatan dan manufaktur, di antara sektor lainnya, serta menggunakan keluarga kode yang berjalan di server Windows, Linux, dan ESXi. Kelompok tersebut kerap menggunakan model pemerasan ganda, menekan korban dengan mengenkripsi sistem sekaligus mengancam akan membocorkan data jika tebusan tidak dibayar.
Guncangan pasokan bagi peritel dan restoran
Jaringan toko serba ada, yang menjadi tulang punggung penjualan minuman di Jepang, termasuk yang pertama merasakan dampaknya. Di Seven Eleven, pembeli melihat pemberitahuan mengenai penghentian pengiriman Asahi Super Dry dan sejumlah minuman ringan. Lawson dan FamilyMart memperingatkan bahwa beberapa produk Asahi mungkin sulit didapat mulai Jumat. Produk merek eksklusif yang dikembangkan bersama peritel juga terdampak penghentian, termasuk chu-hai Seven Premium Clear Cooler dan teh botolan yang dijual dengan merek jaringan toko. Beberapa toko membatasi pembelian, dan operator mengatakan sedang menyiapkan produk pengganti.
Restoran yang mengandalkan pengiriman cepat bir dalam tong dan botol melakukan berbagai upaya untuk mengatasi kekurangan. Marugen Ramen mengatakan pengiriman bir draft dan botolan dari Asahi terhenti dan mereka akan beralih ke pemasok lain setelah stok habis. Kisoji, yang dikenal dengan shabu-shabu, beralih dari bir draft ke bir botolan dan mencari pasokan dari produsen lain agar layanan tetap berjalan. Beberapa pub izakaya memperingatkan pelanggan bahwa stok bir draft Asahi bisa habis jika gangguan berlangsung lebih lama.
Juru bicara Seven & I Holdings, operator Seven Eleven, mengatakan perusahaan berupaya mengelola ekspektasi selama gangguan berlangsung.
Juru bicara itu mengatakan: "Kami sedang menyiapkan pemberitahuan kepada pelanggan mengenai penghentian pengiriman. Saat ini, belum ada gangguan besar."
Peritel juga menyebut minuman Asahi lain selain bir. Mitsuya Cider menghadapi tekanan pasokan jangka pendek dan beberapa produk eksklusif jaringan toko dihentikan sementara. Dampaknya meluas ke lini minuman nonalkohol dan produk makanan yang dibuat di pabrik domestik perusahaan.
Status pemulihan dan langkah selanjutnya bagi operasional
Asahi kembali mengoperasikan keenam pabrik bir domestiknya secara terbatas, dengan memprioritaskan produk utama dan pelanggan besar sementara pemrosesan manual masih berlangsung. Pesanan ditangani melalui telepon dan faks, sementara tim pengiriman berfokus pada komitmen yang sudah ada dan rute berkapasitas tinggi. Produsen bir itu juga mulai kembali memproduksi minuman ringan di sejumlah lokasi dan menyiapkan pabrik lain seiring pulihnya sistem. Perusahaan mengatakan jadwal pemulihan penuh masih belum pasti dan beberapa sistem akan tetap offline hingga pemeriksaan selesai.
Pesaing menyesuaikan diri dengan lonjakan permintaan. Kirin, Sapporo, dan Suntory mengalihkan pasokan ke restoran dan toko jika memungkinkan, sembari mengingatkan bahwa kapasitas logistik dan kontrak membatasi volume yang dapat mereka penuhi. Analis mengatakan insiden ini dapat menekan laba Asahi pada kuartal keempat jika denda akibat kehabisan stok atau gangguan berkepanjangan menumpuk, meski dimulainya kembali produksi lebih awal membantu membatasi kerugian.
Mengapa risiko siber di sektor manufaktur meningkat
Pembuatan bir saat ini bergantung pada jaringan perangkat digital yang rumit. Lini produksi dikendalikan sensor dan perangkat lunak industri, robot gudang mengikuti instruksi dari sistem perencanaan, dan armada pengiriman mengandalkan jadwal yang saling terhubung. Inilah ranah teknologi operasional, yaitu peralatan dan perangkat lunak yang menjalankan pabrik dan logistik. Ketika penyerang beralih dari jaringan perusahaan ke lingkungan ini, dampaknya bukan sekadar kehilangan berkas. Proses fisik dapat melambat atau terhenti.
Data industri menunjukkan bahwa penyerang semakin banyak menyasar sektor manufaktur, terutama di Asia Pasifik. Sebuah laporan intelijen ancaman memperkirakan manufaktur menyumbang porsi besar serangan di kawasan itu tahun ini, melampaui sektor seperti keuangan dan transportasi. Para spesialis menyoroti pengendali lama yang terhubung ke jaringan modern, antarmuka di sisi luar pabrik yang belum diperbarui, serta perangkat pihak ketiga yang menghubungkan sistem perusahaan dan industri. Satu titik lemah dapat memberi penyerang akses luas ke produksi, pemesanan, dan pengiriman.
Konvergensi OT dan TI dalam pembuatan bir
Pabrik bir menggambarkan tantangan tersebut. Pabrik modern menjalankan jadwal fermentasi yang presisi, melacak suhu tangki, memindahkan botol dan kaleng melalui mesin pengisi dan paletisasi, lalu meneruskan proses ke perangkat perusahaan yang merencanakan inventaris dan pengiriman. Setiap mata rantai bersifat digital. Saat sistem entri pesanan dan perutean terganggu dalam serangan terhadap Asahi, pabrik bir tidak dapat mengetahui apa yang harus diproduksi atau ke mana barang harus dikirim. Perusahaan beralih ke telepon dan mesin faks untuk menyusun rencana secara manual. Pakar keamanan kerap menyarankan pemisahan jaringan pabrik dari TI perusahaan, pembatasan akses jarak jauh, pemantauan perilaku abnormal, serta pelatihan bagi staf untuk mengenali phishing. Langkah-langkah tersebut menambah lapisan perlindungan sehingga penyusup lebih sulit beralih dari email ke peralatan.
Respons Jepang terhadap risiko siber
Jepang menghadapi peningkatan insiden ransomware. Badan Kepolisian Nasional melaporkan lebih dari dua ratus kasus ransomware pada 2024, meningkat dibandingkan tahun sebelumnya, dan sebuah survei menemukan bahwa hampir separuh kasus membutuhkan waktu setidaknya satu bulan untuk memulihkan data yang hilang. Undang-undang baru yang disahkan pada Mei memberi otoritas wewenang lebih luas untuk mengganggu operasi pelaku kejahatan siber serta bekerja sama dengan sektor swasta dalam pencegahan dan penanganan. Langkah itu mencerminkan meningkatnya kekhawatiran bahwa serangan digital dapat berdampak pada kehidupan sehari-hari.
Itsunori Onodera, yang memimpin dewan riset kebijakan penting selama pembahasan, menegaskan bahwa pertahanan yang lebih kuat kini menjadi persoalan keselamatan publik.
Onodera mengatakan: "Tanpa peningkatan mendesak pada keamanan siber nasional, nyawa masyarakat Jepang akan terancam."
Pesan itu selaras dengan insiden yang menimpa perusahaan-perusahaan besar dalam beberapa bulan terakhir. Insiden besar di kalangan produsen mobil dan peritel menunjukkan bagaimana satu pembobolan dapat merambat ke jaringan pemasok dan menghentikan pabrik selama berhari-hari atau berminggu-minggu. Kasus Asahi menambah produksi dan distribusi minuman ke dalam daftar tersebut, sekaligus menegaskan bahwa perencanaan ketahanan kini jauh melampaui privasi data dan mencakup aspek mendasar keberlangsungan bisnis.
Dampaknya bagi konsumen dan pesaing
Pembeli pertama kali merasakan dampaknya di toko serba ada dan restoran kasual, tempat perputaran bir dan minuman ringan berlangsung cepat. Banyak pembeli akan beralih ke Kirin, Sapporo, atau Suntory saat lager favorit mereka tidak tersedia. Sebagian akan menunggu Super Dry kembali, menunjukkan betapa setianya banyak peminum pada rasanya. Bar dan pub izakaya yang mengandalkan bir dalam tong mungkin menghabiskan stok lebih cepat daripada toko kelontong karena bir draft memerlukan pengiriman lebih sering. Prosedur manual Asahi menjaga produk tetap didistribusikan, tetapi lajunya lebih lambat daripada biasanya. Karena itu, beberapa hari ke depan akan menjadi pertaruhan antara pasokan yang datang sedikit demi sedikit dan permintaan yang jarang melambat.
Poin Utama
- Asahi mengonfirmasi bahwa serangan ransomware mengganggu sistem domestiknya, menghentikan pesanan, pengiriman, dan sebagian layanan pelanggan di Jepang.
- Untuk menjaga distribusi produk, staf memproses pesanan secara manual dan menggunakan faks, sementara teknisi berupaya memulihkan sistem dengan aman.
- Pengiriman terbatas kembali berjalan dan enam pabrik bir domestik memulai kembali produksi secara terbatas, dengan pesanan ditangani melalui telepon dan faks.
- Toko serba ada memperingatkan pembeli tentang kemungkinan kelangkaan Asahi Super Dry, Mitsuya Cider, dan sejumlah minuman eksklusif jaringan toko.
- Restoran beralih ke produsen bir lain jika memungkinkan dan mengganti bir draft dengan bir botolan untuk menghemat sisa stok.
- Kelompok ransomware Qilin mengaku bertanggung jawab dan mengatakan telah mencuri sekitar 27 gigabita data, lalu mengunggah contoh berkas di situs kebocoran data.
- Asahi mengatakan data curian dari insiden tersebut ditemukan secara online dan perusahaan sedang menyelidiki cakupan insiden serta kebutuhan untuk memberi tahu pihak terkait.
- Operasional internasional tidak terdampak, dan merek di luar Jepang tetap berproduksi serta mengirimkan barang seperti biasa.
- Sektor manufaktur tetap menjadi sasaran utama ransomware di Asia Pasifik, tempat sistem industri lama kerap terhubung dengan TI modern.
- Jepang memperkuat kewenangan otoritas siber pada Mei setelah kasus ransomware meningkat, mencerminkan kekhawatiran terhadap risiko bagi kehidupan sehari-hari dan rantai pasokan.