Pembayaran otomatis menghadapi pengawasan lebih ketat mulai 15 November
Aturan baru Vietnam tentang AI perbankan menggolongkan sistem yang secara otomatis melakukan pembayaran pribadi di atas VND10 juta per transaksi, atau di atas VND20 juta untuk satu nasabah dalam sehari, sebagai sistem berisiko tinggi. Untuk nasabah organisasi, ambang batas yang sesuai adalah di atas VND50 juta per pembayaran atau di atas VND100 juta sehari.
Daftar Isi
- Pembayaran otomatis menghadapi pengawasan lebih ketat mulai 15 November
- Jumlah berapa yang memicu kategori berisiko tinggi?
- Batas pembayaran harian memiliki tujuan berbeda
- Nasabah harus menyetujui dan tetap memiliki cara untuk menghentikan pembayaran
- Pengawas manusia harus memiliki kewenangan nyata
- Keluhan harus ditinjau oleh manusia
- Kualitas data dan pemasok eksternal menjadi tanggung jawab manajemen
- Pemeriksaan keamanan dan tata kelola berlanjut setelah peluncuran
- Angka penipuan menjelaskan urgensinya
- Penerapan berlanjut hingga 2027
- Poin Utama
Surat Edaran Bank Negara Vietnam Nomor 53/2026/TT-NHNN, yang ditandatangani pada 30 September 2026, mulai berlaku pada 15 November, dengan beberapa ketentuan diberlakukan kemudian. Sistem yang secara otomatis memutuskan pemberian kredit sebesar VND50 juta atau lebih juga masuk kategori berisiko tinggi, sehingga memerlukan pemantauan berkelanjutan dan pengawasan lebih ketat atas intervensi manusia.
Nasabah mendapat perlindungan khusus selain ambang batas tersebut. Bank dan penyedia layanan pembayaran harus memperoleh persetujuan sebelum mengizinkan AI melakukan pembayaran otomatis, menyediakan sarana untuk mencabut wewenang tersebut, dan mengatur peninjauan oleh manusia ketika nasabah menggugat keputusan otomatis. Penyedia tetap bertanggung jawab atas keputusan yang dibuat atau didukung oleh sistem AI mereka.
Surat edaran ini tidak hanya berlaku bagi bank. Cakupannya meliputi kantor cabang bank asing, perantara pembayaran seperti penyedia dompet elektronik, penyedia Mobile Money, dan perusahaan informasi kredit. Cakupannya juga mencakup Perusahaan Pengelola Aset Vietnam, Pabrik Pencetakan Uang Kertas Nasional, dan Penjamin Simpanan Vietnam.
Jumlah berapa yang memicu kategori berisiko tinggi?
Pasal 4 menetapkan pengujian terpisah untuk pembayaran individual dan akumulasi pembayaran harian. Terlampauinya salah satu ambang batas membuat sistem pembayaran otomatis terkait masuk kategori berisiko tinggi. Karena itu, beberapa transfer bernilai lebih kecil dapat memicu pengawasan lebih ketat meskipun tidak ada satu pun transfer yang melampaui batas.
Sebagai contoh, tiga pembayaran pribadi otomatis masing-masing sebesar VND8 juta berjumlah VND24 juta. Setiap pembayaran berada di bawah VND10 juta, tetapi nilai gabungannya melampaui ambang harian VND20 juta. Penyedia harus memantau jumlah setiap pembayaran serta total berjalan untuk nasabah tersebut.
Rumusan aturan ini penting pada batas ambang. Ambang pembayaran berlaku untuk jumlah yang melampaui angka yang ditetapkan. Ambang kredit dimulai dari VND50 juta, sehingga keputusan otomatis atas kredit tepat sebesar jumlah tersebut termasuk dalam kategori berisiko tinggi yang ditetapkan.
Sebelum diterapkan, penyedia harus mengklasifikasikan sistem AI sebagai berisiko tinggi, sedang, atau rendah. Surat edaran ini merinci persyaratan perbankan dalam kerangka yang lebih luas, yakni Undang-Undang Kecerdasan Buatan Nomor 134/2025/QH15, serta merujuk pada Keputusan Perdana Menteri Nomor 33/2026/QD-TTg tentang sistem berisiko tinggi.
Batas pembayaran harian memiliki tujuan berbeda
Pasal 5 menetapkan batas atas total nilai pembayaran yang dapat dieksekusi AI secara otomatis untuk satu nasabah dalam sehari: VND100 juta untuk individu dan VND500 juta untuk organisasi. Batas internal penyedia juga berlaku, sehingga jumlah yang benar-benar diizinkan bisa lebih rendah.
Ambang risiko menentukan tingkat pengawasan; batas harian menentukan nilai pembayaran maksimum yang diizinkan. Bagi individu, batas VND100 juta lima kali lipat dari ambang risiko harian VND20 juta. Bagi organisasi, batas VND500 juta juga lima kali lipat dari ambang VND100 juta.
Karena itu, nasabah pribadi yang pembayaran AI-nya berjumlah VND30 juta dalam sehari masuk kategori pembayaran berisiko tinggi, tetapi masih berada di bawah batas harian nasional. Penyedia tetap harus mematuhi persetujuan nasabah dan batas internalnya sendiri.
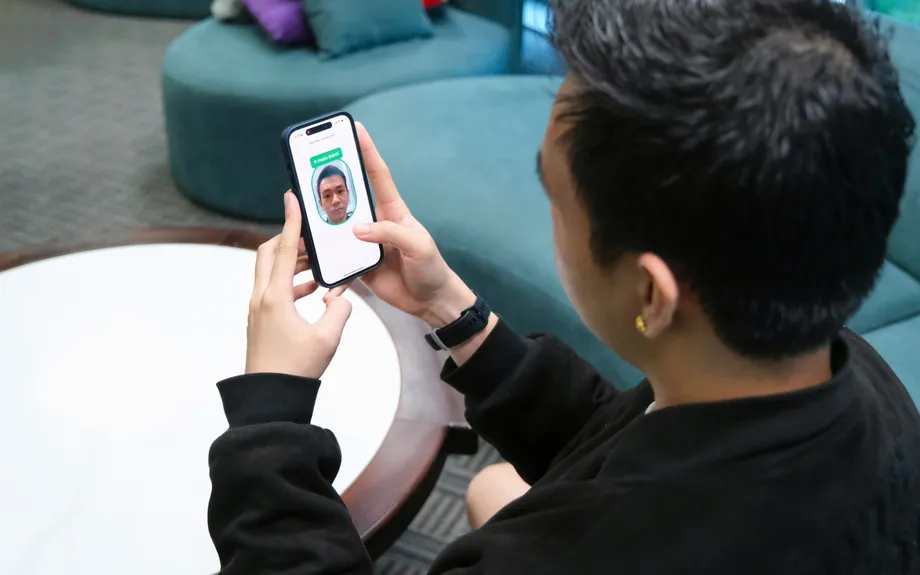
Pengamanan pembayaran daring yang sudah berlaku juga tetap relevan. Aturan saat ini mewajibkan autentikasi biometrik pemilik rekening untuk transaksi daring di atas VND10 juta per transaksi. Pemeriksaan biometrik menggunakan ciri fisik, seperti wajah, untuk memverifikasi identitas. Penyedia yang menerapkan pembayaran otomatis harus memperhitungkan persyaratan autentikasi tersebut bersama pengendalian AI yang baru.
Nasabah harus menyetujui dan tetap memiliki cara untuk menghentikan pembayaran
Bank dan penyedia layanan pembayaran harus menyepakati ketentuan dengan nasabah sebelum AI mulai melakukan pembayaran otomatis. Perjanjian harus mencantumkan transaksi yang diizinkan, batas untuk setiap pembayaran dan setiap hari, masa berlaku, ketentuan yang berlaku, serta hak nasabah untuk mengakhirinya.
Nasabah harus mendapat sarana untuk menangguhkan atau membatalkan sendiri wewenang sistem AI untuk melakukan pembayaran. Mereka dapat mengakhiri perjanjian kapan saja, dan penyedia harus segera menindaklanjuti permintaan tersebut. Kemampuan nasabah untuk menghentikan aktivitas otomatis menjadi bagian dari layanan, bukan sepenuhnya diserahkan pada prosedur internal bank.
Penyedia juga harus mengungkapkan ketika AI menggantikan manusia dalam komunikasi langsung. Pemberitahuan harus disampaikan pada awal sesi atau percakapan. Ketentuan ini menjawab persoalan praktis ketika bank mulai menggunakan asisten otomatis untuk menjawab panggilan, memberikan saran, dan menangani permintaan layanan.
Ketentuan ini memberi nasabah kendali pada dua tahap: memberikan izin sebelum pembayaran otomatis dimulai, lalu mencabut izin tersebut setelahnya. Ruang lingkup dan batas pembayaran yang disepakati memberi kedua pihak catatan konkret tentang tindakan yang diizinkan bagi sistem.
Pengawas manusia harus memiliki kewenangan nyata
Sistem berisiko tinggi memerlukan pemantauan berkelanjutan, yang didukung oleh staf dengan kewenangan dan kemampuan untuk mengesampingkan, menyesuaikan, atau menangguhkan keputusan AI. Pengawas juga harus dapat mengaktifkan mekanisme darurat untuk menghentikan atau mengisolasi sistem.
Selama insiden serius, penyedia harus mengaktifkan mekanisme darurat tersebut, mengambil langkah untuk membatasi kerugian, dan memulihkan operasi yang aman. Operasi manual harus tersedia bila diperlukan. Tujuan praktisnya adalah mempertahankan layanan perbankan sekaligus mencegah sistem AI yang rusak atau disusupi agar tidak terus beroperasi.
Setiap intervensi harus meninggalkan catatan yang menunjukkan apa yang terjadi, kapan terjadi, siapa yang melakukan intervensi, dan alasannya. Catatan tersebut memungkinkan penyedia merekonstruksi keputusan dan menyelidiki kegagalan, termasuk apakah peringatan ditangani dengan cepat.
Pham Anh Tuan, direktur Departemen Pembayaran Bank Negara, menjelaskan alasan tanggung jawab dibebankan kepada orang dan lembaga. Dalam wawancara yang diterbitkan pada 4 November, ia mengatakan, dalam terjemahan:
AI bukan entitas yang dapat dimintai pertanggungjawaban.
Tuan mengatakan surat edaran tersebut mengatur pengujian model sebelum diterapkan serta tanggung jawab dewan dan manajemen eksekutif dalam menyetujui sistem. Ia juga mengatakan keterlibatan manusia menjadi wajib ketika AI melampaui batas nilai yang menjadi kewenangannya untuk mengambil keputusan.
Keluhan harus ditinjau oleh manusia
Nasabah yang mengajukan keluhan tentang keputusan otomatis harus mendapat peninjauan oleh manusia atas keputusan tersebut. Hasil peninjauan manusia menjadi dasar akhir penyelesaian keluhan melalui proses penyedia. Penyedia harus membentuk departemen dan prosedur untuk menerima serta menangani keluhan yang melibatkan AI.
Keputusan yang memengaruhi kewajiban keuangan, tanggung jawab hukum, atau akses nasabah terhadap layanan juga harus dicatat. Penyedia harus menyimpan dasar dan faktor utama di balik keputusan agar dapat menjelaskannya jika diminta.
Bagi nasabah yang menghadapi keputusan kredit otomatis, lembaga harus memiliki catatan yang dapat digunakan mengenai faktor-faktor yang menentukan hasilnya. Persyaratan penjelasan ini memungkinkan penyedia melindungi kode sumber, algoritma terperinci, parameter model, serta rahasia bisnis atau teknologi.
Keputusan keamanan memiliki pengecualian tambahan. Jika tindakan berkaitan dengan penipuan, scam, pencucian uang, pendanaan terorisme, atau keamanan siber, penyedia dapat memberikan alasan yang sesuai untuk menangani risiko tersebut dan melindungi aset nasabah. Pengungkapan terperinci dapat membuka cara kerja pengendalian keamanan.
Kualitas data dan pemasok eksternal menjadi tanggung jawab manajemen
Penyedia harus mengetahui asal data yang digunakan untuk melatih, menguji, dan menjalankan AI, serta memastikan bahwa data tersebut diperoleh secara sah. Mereka harus memeriksa kualitasnya dan mendeteksi kesalahan, bias, manipulasi, atau peracunan data. Peracunan data berarti sengaja menyisipkan informasi menyesatkan yang dapat menyimpangkan apa yang dipelajari model atau cara model berperilaku.
Pemantauan harus berlanjut setelah penerapan karena data yang masuk ke sistem dapat berubah. Model kredit yang dibangun berdasarkan satu pola perilaku nasabah mungkin berkinerja berbeda saat kondisi ekonomi atau kebiasaan meminjam berubah. Surat edaran ini mewajibkan perhatian terhadap perubahan tersebut, sekaligus risiko model, keamanan siber, etika, dan rantai pasok.
Menggunakan pemasok AI eksternal tidak menghilangkan tanggung jawab bank atau penyedia pembayaran atas keselamatan operasional, hak nasabah, perlindungan data pribadi, dan pengelolaan risiko. Pemasok hanya boleh menggunakan data lembaga untuk melatih, menyempurnakan, atau meningkatkan model setelah memperoleh persetujuan tertulis.
Jika sistem AI alih daya merugikan nasabah atau pihak terdampak lainnya, lembaga yang menggunakannya harus segera mengambil tindakan korektif, melindungi kepentingan nasabah, menangani keluhan, dan memberikan kompensasi sesuai ketentuan hukum. Dengan demikian, nasabah tetap berurusan dengan penyedia layanan mereka jika teknologi dari perusahaan lain menimbulkan masalah.
Pemeriksaan keamanan dan tata kelola berlanjut setelah peluncuran
Sistem AI berisiko tinggi harus menjalani pemeriksaan dan penilaian keamanan siber sebelum beroperasi, secara berkala setelahnya, dan ketika terjadi perubahan signifikan. Penyedia juga harus menangani keamanan data, perubahan sistem, penanganan insiden, pencatatan, dan pengawasan manusia.
Penerapan memerlukan penilaian dampak, pengendalian risiko, serta dokumentasi yang diserahkan kepada otoritas pemberi persetujuan terkait sebelum sistem mulai beroperasi. Pasal 14 memperkenalkan kerangka yang disusun berdasarkan tiga lini pertahanan, yang memisahkan kepemilikan risiko operasional, pengawasan risiko, dan penjaminan independen.
Bank sudah menggunakan AI untuk penilaian kredit, evaluasi pinjaman, pendeteksian penipuan pembayaran, pemberian saran otomatis, dan identifikasi nasabah secara elektronik yang umum disebut eKYC. Dalam forum Digital Financial Security Vietnam 2026 di Kota Ho Chi Minh pada 6 November, Dao Minh Tu, wakil ketua sekaligus sekretaris jenderal Asosiasi Bank Vietnam, menyampaikan data yang menunjukkan bahwa lebih dari 70% lembaga kredit telah mengadopsi AI.
Tu menyerukan penetapan batas yang jelas bagi asisten AI, persetujuan manusia untuk transaksi besar atau sensitif, penghentian darurat, serta pendeteksian penipuan saat transaksi berlangsung. Ia juga mendorong penggunaan data bisnis yang bersih dan didefinisikan secara konsisten. Usulan tersebut menanggapi kecepatan sistem otomatis dalam mengulang kesalahan di banyak keputusan.
Angka penipuan menjelaskan urgensinya
Laporan Asosiasi Keamanan Siber Nasional dan Viettel Cyber Security mencatat sekitar 552.000 serangan siber di Vietnam selama 2025, dengan sekitar 41% menyasar sektor keuangan dan perbankan. Jika proporsi tersebut diterapkan pada jumlah keseluruhan, hasilnya sekitar 226.000 serangan yang menargetkan sektor tersebut.
Pihak berwenang juga mencatat hampir 1.000 kasus penipuan daring pada enam bulan pertama 2026, dengan kerugian mencapai triliunan dong. Kolonel Nguyen Ba Son, wakil direktur departemen pencegahan kejahatan siber dan berteknologi tinggi di Kementerian Keamanan Publik, memperingatkan dalam forum 6 November bahwa pelaku kejahatan semakin sering menggunakan AI.
Ly Hoang Vu, ekonom di Pusat Pendidikan Manajemen Prancis-Vietnam, menjelaskan bagaimana suara tiruan dan wajah rekayasa melemahkan metode verifikasi identitas yang sudah dikenal. Kasus yang melibatkan kantor perusahaan teknik Arup di Hong Kong menggambarkan risikonya: pada 2024, seorang karyawan mentransfer sekitar HK$200 juta setelah mengikuti rapat video yang menampilkan gambar rekayasa direktur keuangan dan para kolega.
Peringatan penipuan yang sudah ada menunjukkan manfaat intervensi sebelum uang berpindah. Hoang Minh Tien, wakil direktur Departemen Teknologi Informasi Bank Negara, mengatakan sistem pemantauan penipuan pembayaran SIMO telah mengeluarkan 5,8 juta peringatan hingga Oktober 2026. Nasabah menangguhkan atau membatalkan transaksi yang diduga penipuan sebanyak 1,9 juta kali, sehingga melindungi nilai transaksi hampir VND7,2 triliun.
Tien juga melaporkan lebih dari 21 miliar pembayaran nontunai senilai lebih dari VND260 kuadriliun dalam delapan bulan pertama 2026. Di banyak lembaga kredit, kanal digital mencakup lebih dari 95% transaksi. Karena itu, pengawasan yang andal berdampak pada cara utama nasabah menggunakan layanan perbankan.
Penerapan berlanjut hingga 2027
Penyedia menghadapi beberapa tanggal penerapan, bukan satu tenggat saja. Sistem yang sudah beroperasi sebelum surat edaran berlaku harus memenuhi persyaratan keselamatan, pengelolaan risiko, dan penerapan mulai 1 Maret 2027. Sejumlah ketentuan tata kelola dan kepegawaian mengikuti jadwal terpisah.
- 30 September 2026: Bank Negara menandatangani Surat Edaran Nomor 53/2026/TT-NHNN.
- 15 November 2026: Surat edaran umumnya mulai berlaku.
- 1 Januari 2027: Pasal 14 tentang kerangka pengelolaan risiko AI mulai berlaku.
- 1 Maret 2027: Sistem AI yang sudah beroperasi sebelum tanggal berlaku harus memenuhi persyaratan yang ditetapkan.
- 1 September 2027: Pasal 21 tentang kepegawaian mulai berlaku, dengan pengecualian terkait lembaga yang memiliki sistem AI berisiko tinggi.
Jadwal kepegawaian yang tepat untuk pengecualian tersebut perlu dikonfirmasi dari naskah hukum. Lembaga yang mengoperasikan sistem berisiko tinggi perlu memastikan persyaratan kepegawaian yang berlaku sebelum mengandalkan tenggat umum pada September.
Perencanaan keamanan juga mencakup aturan di luar Surat Edaran Nomor 53. Rancangan terpisah yang akan menggantikan Surat Edaran Nomor 09/2020/TT-NHNN mengusulkan enkripsi yang lebih kuat, pencegahan kehilangan data, pencadangan yang terlindung dari perubahan tanpa izin, serta pengawasan pemasok teknologi yang lebih ketat. Rancangan tersebut mengusulkan agar perantara pembayaran dan penyedia Mobile Money mengoperasikan pusat operasi keamanan dan pemantauan terpusat atas peristiwa keamanan mulai 1 Januari 2028.
Le Quang Ha, wakil direktur Viettel Cyber Security, mendorong arsitektur Zero Trust, yang berulang kali memverifikasi akses dan membatasi pergerakan antarbagian jaringan. Direktur negara Intel Vietnam Phung Viet Thang menyebut keterbukaan, keamanan, dan pemulihan cepat sebagai persyaratan utama komputasi. Tu juga menyerukan persiapan menghadapi kriptografi yang dirancang untuk tahan terhadap ancaman komputasi kuantum di masa depan.
Bank Negara dan Kementerian Keamanan Publik memiliki target operasional yang lebih dekat berdasarkan Rencana Koordinasi 513, yang ditandatangani pada Juni 2026. Perangkat untuk melacak dan segera memblokir aliran dana hasil penipuan dijadwalkan diterapkan di sebagian besar bank komersial besar selama 2026, dengan penerapan yang lebih luas di seluruh sistem ditargetkan pada kuartal pertama 2027.
Poin Utama
- Pembayaran pribadi otomatis di atas VND10 juta per transaksi atau VND20 juta sehari memicu kategori berisiko tinggi.
- Untuk organisasi, ambang batas yang sesuai adalah di atas VND50 juta per transaksi atau VND100 juta sehari.
- Sistem AI yang secara otomatis memutuskan kredit sebesar VND50 juta atau lebih juga tergolong berisiko tinggi.
- Batas pembayaran otomatis harian adalah VND100 juta untuk individu dan VND500 juta untuk organisasi, dengan kemungkinan batas internal yang lebih rendah.
- Nasabah harus menyetujui pembayaran otomatis dan mendapat sarana untuk menangguhkan atau membatalkan wewenang tersebut.
- Pengawas manusia harus dapat mengesampingkan keputusan dan mengaktifkan penghentian darurat; keluhan nasabah tentang keputusan otomatis harus ditinjau oleh manusia.
- Surat edaran umumnya mulai berlaku pada 15 November 2026, dengan tanggal kepatuhan 1 Maret 2027 bagi sistem yang sudah beroperasi sebelum surat edaran berlaku.