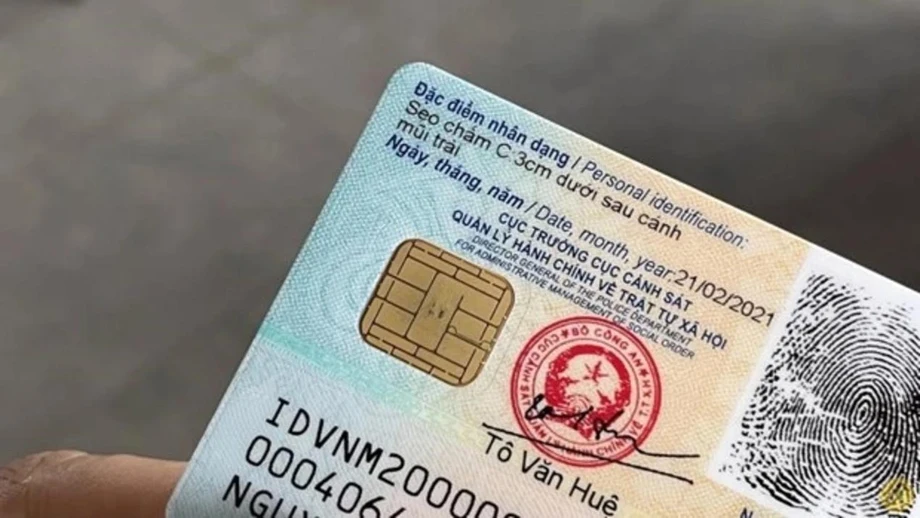
Pemeriksaan Identitas Wajib Menempatkan Persetujuan di Pusat Perdebatan
Rancangan Undang-Undang Vietnam tentang Identifikasi dan Autentikasi Elektronik akan mewajibkan pemeriksaan identitas digital nasional untuk transaksi daring di 11 sektor, mulai dari perbankan dan layanan kesehatan hingga aset kripto dan gim daring. Saat menjawab pertanyaan anggota parlemen pada 4 November 2026, Menteri Keamanan Publik Lương Tam Quang mengatakan sistem tersebut hanya akan mengumpulkan informasi yang diperlukan, mensyaratkan persetujuan, dan tidak memasukkan isi transaksi ke dalam catatan identifikasi yang disinkronkan.
Daftar Isi
- Pemeriksaan Identitas Wajib Menempatkan Persetujuan di Pusat Perdebatan
- Janji Menteri tentang Privasi
- Layanan yang Akan Mewajibkan Autentikasi
- Identitas Otomatis dan Cakupan Identifikasi Negara
- Peraturan Terpisah Telah Menetapkan Tenggat Penautan Akun
- Alasan Anggota Parlemen Menginginkan Lebih dari Pemeriksaan Biometrik
- RUU Pendamping akan Menyesuaikan Perlindungan dengan Risiko
- Data AI dan Transfer ke Luar Negeri Menghadapi Kewajiban Berbeda
- Skala VNeID Membuat Perincian Aturan Berdampak Besar
- Poin Utama
Rancangan itu juga memungkinkan lembaga negara membuat identitas digital secara otomatis jika basis data nasional atau khusus telah memuat informasi yang lengkap dan akurat. Orang dan organisasi yang tercakup dalam ketentuan tersebut tidak perlu menyerahkan kembali informasi yang sama atau mendaftar secara terpisah.
Kedua ketentuan itu menempatkan satu pertanyaan praktis di jantung perdebatan parlemen: bagaimana masyarakat dapat menggunakan hak untuk menyetujui ketika autentikasi diwajibkan untuk menggunakan layanan dan identitas dapat dibuat dari informasi yang telah dimiliki negara? Quang memaparkan perlindungan privasi, sementara anggota parlemen meminta batas pengumpulan data yang lebih jelas, tanggung jawab lebih besar bagi penyedia teknologi, serta aturan yang membedakan aktivitas rutin dari transaksi berisiko lebih tinggi.
Rancangan tersebut dibahas bersama RUU Keamanan Data dalam sidang kedua Majelis Nasional ke-16. Kedua RUU itu akan menetapkan aturan mengenai pembuatan identitas digital, pemeriksaan identitas penggunanya, dan perlindungan data yang terlibat.
Janji Menteri tentang Privasi
Quang, yang memimpin kementerian pengusul RUU identifikasi tersebut, mengatakan kepada anggota parlemen bahwa perlindungan privasi akan berlaku baik terhadap informasi yang dikumpulkan maupun cara sistem identifikasi saling bertukar informasi. Ia menjelaskan perlindungan yang diusulkan sebagai berikut:
Pengumpulan data seminimal mungkin harus mendapat persetujuan subjek data; isi transaksi tidak boleh disinkronkan; dan hasil autentikasi tidak boleh dibagikan di luar cakupan yang diizinkan.
Subjek data adalah orang yang informasinya sedang diproses. Dalam praktik sehari-hari, jaminan Quang berarti sistem seharusnya hanya mengumpulkan informasi yang diperlukan untuk mengidentifikasi seseorang, sementara rincian transaksi tetap berada di luar data identifikasi yang disinkronkan.
Quang juga mengatakan prinsip, ketentuan, cakupan, dan tujuan pemrosesan data pribadi tetap tunduk pada peraturan perundang-undangan yang berlaku tentang perlindungan data pribadi. Identifikasi dan autentikasi elektronik harus mematuhi Konstitusi serta melindungi hak dan kepentingan individu, organisasi, dan lembaga negara.
Mekanisme persetujuan tetap menjadi persoalan utama bagi pengguna. Penjelasan di parlemen belum menguraikan pilihan yang tersedia bagi seseorang jika penolakan pengumpulan data dapat menghalanginya menyelesaikan transaksi yang mensyaratkan autentikasi.
Layanan yang Akan Mewajibkan Autentikasi
Ayat 5 Pasal 23 akan mewajibkan transaksi di sektor-sektor berikut diautentikasi melalui dan ditautkan ke identitas elektronik nasional:
- Pasar modal.
- Telekomunikasi.
- Perbankan.
- Layanan pos.
- Perdagangan elektronik.
- Layanan kesehatan.
- Perantara pembayaran.
- Dompet digital.
- Aset kripto.
- Gim video daring.
- Pendaftaran, penyewaan, dan penggunaan nama domain.
Autentikasi berarti memeriksa apakah seseorang yang menggunakan layanan benar-benar orang yang mereka akui. Penautan menghubungkan akun layanan atau transaksi dengan identitas elektronik nasional orang tersebut. Bagi pelanggan, rancangan ini akan menjadikan identitas itu bagian dari akses ke berbagai aktivitas keuangan, komersial, dan digital.
Menteri dan kepala lembaga setingkat menteri juga dapat menetapkan transaksi di sektor lain jika berisiko tinggi atau menimbulkan kewajiban hukum yang besar. Karena itu, cakupan sistem dapat melampaui 11 sektor yang disebutkan dalam RUU.
Thạch Phước Bình, anggota parlemen dari Vĩnh Long, mengusulkan pengelompokan transaksi berdasarkan tingkat risikonya. Contoh yang ia berikan menunjukkan pentingnya perincian aturan: membuat janji temu medis memiliki tingkat sensitivitas berbeda dengan membuka rekam medis, sama seperti memeriksa rekening bank berbeda dengan melakukan transfer dalam jumlah besar.
Identitas Otomatis dan Cakupan Identifikasi Negara
Pasal 7 dan 8 mengatur siapa atau apa yang dapat menerima identitas elektronik dan kategori apa saja yang akan diidentifikasi oleh lembaga negara. Kategori tersebut tidak hanya mencakup individu dan organisasi, tetapi juga lokasi, ruang, entitas yang terkait dengan data inti atau penting, entitas yang disertifikasi sebagai pemilik atau pengguna barang yang dianggap berisiko tinggi, serta entitas yang melibatkan rahasia negara.
Pemerintah akan menetapkan daftar entitas yang menjadi sasaran identifikasi negara dan menentukan jadwal penerapannya. Untuk entitas tertentu dalam Pasal 8, lembaga terkait akan membuat identitas secara otomatis dan menerbitkan kode identifikasi nasional apabila basis data nasional atau khusus sudah memuat informasi yang lengkap dan akurat.
Manfaat administratifnya jelas: organisasi atau individu tidak perlu memberikan informasi yang sudah dimiliki negara. Perdebatan privasi berpusat pada luasnya kategori tersebut, informasi yang dikaitkan dengannya, dan aturan yang mengatur penggunaannya.
Ringkasan tertanggal 25 Oktober juga mencakup identifikasi peristiwa, transaksi, dan perilaku. Kementerian Keuangan, Kementerian Kehakiman, Kementerian Perindustrian dan Perdagangan, serta Mahkamah Agung Rakyat meminta penjelasan mengenai perluasan itu. Status ketentuan tersebut dalam RUU yang direvisi belum pasti karena naskah lengkap yang diajukan kepada Majelis Nasional belum dipublikasikan.
Kamar dagang VCCI memperingatkan dalam konsultasi bahwa rumusan tersebut dapat membuat hampir semua transaksi komersial dan sipil sehari-hari tunduk pada kewajiban identifikasi. Pada 26 Oktober, Komite Pertahanan Nasional, Keamanan, dan Hubungan Luar Negeri Majelis Nasional juga memperingatkan bahwa pemberian wewenang kepada lembaga sektoral atau penyedia layanan untuk memilih kolom data yang dikumpulkan dapat membuka peluang penyalahgunaan dan pelanggaran privasi.
Peraturan Terpisah Telah Menetapkan Tenggat Penautan Akun
RUU yang diusulkan ini berdampingan dengan kebijakan yang sudah berlaku, yakni Dekret 320/2026 yang mulai berlaku pada 28 September 2026. Dekret tersebut mewajibkan akun transaksi elektronik tertentu ditautkan dan diautentikasi melalui VNeID, platform identifikasi elektronik nasional Vietnam.
Kedua kebijakan sama-sama menyebut 11 sektor, tetapi daftarnya berbeda. Dekret tersebut mencakup pendidikan, pasar modal, telekomunikasi, perbankan, perdagangan elektronik, faktur elektronik, transportasi, pariwisata, farmasi, layanan kesehatan, dan jejaring sosial Vietnam. Akun di platform seperti Facebook, TikTok, dan Zalo juga disebut harus memenuhi ketentuan penautan.
Tenggat penautan akun layanan yang tercakup adalah 31 Desember 2026. Untuk rekening bank, tenggatnya lebih lambat, yakni 30 Juni 2027. Jejaring sosial tidak termasuk dalam daftar 11 sektor RUU, sementara aset kripto, dompet digital, gim daring, dan layanan nama domain secara jelas tercantum di dalamnya.
Jadwal tersebut mencakup kewajiban yang sudah berlaku dan perubahan yang diusulkan:
- Juli 2026: Vietnam mengadopsi strategi transformasi digital nasional untuk lima tahun.
- 28 September 2026: Dekret 320/2026 mulai berlaku.
- 25 dan 26 Oktober 2026: Ringkasan rancangan dan kekhawatiran komite parlemen menyoroti cakupan identifikasi.
- 4 November 2026: Majelis Nasional membahas RUU identifikasi dan keamanan data.
- 21 November 2026: Sidang parlemen dijadwalkan ditutup, dengan RUU identifikasi tercantum di antara kebijakan yang diperkirakan akan disahkan.
- 31 Desember 2026: Akun layanan yang tercakup harus ditautkan paling lambat pada tanggal ini.
- 30 Juni 2027: Tenggat penautan berlaku untuk rekening bank.
Alasan Anggota Parlemen Menginginkan Lebih dari Pemeriksaan Biometrik
Phạm Trọng Nhân, anggota parlemen dari Kota Ho Chi Minh, memperingatkan bahwa kemajuan kecerdasan buatan melemahkan anggapan bahwa wajah, suara, dan sidik jari dapat diandalkan. Ia mengatakan biometrik tetap diperlukan, tetapi tidak seharusnya menjadi satu-satunya metode untuk mencegah penipuan.
Autentikasi biometrik memeriksa ciri fisik atau perilaku yang terkait dengan seseorang. Perangkat AI dapat meniru sebagian ciri tersebut sehingga sistem lebih sulit membedakan pengguna asli dari orang yang menggunakan materi rekayasa.
Tô Ái Vang, anggota parlemen dari Cần Thơ, meminta kejelasan tentang tanggung jawab apabila sistem autentikasi AI menghasilkan keputusan yang keliru. Ia mengatakan rancangan tersebut menempatkan tanggung jawab akhir pada organisasi atau individu yang mengambil keputusan berdasarkan hasil tersebut, sementara hubungan dengan pengembang atau penyedia teknologi juga perlu diperhatikan.
Triệu Thị Ngọc Diễm, anggota parlemen lain dari Cần Thơ, mengusulkan larangan tegas atas pengumpulan, penggunaan, pengungkapan, atau pembagian data identifikasi dan faktor autentikasi tanpa izin. Ia menyoroti risiko penjahat memperjualbelikan data wajah, data suara, dan kata sandi sekali pakai. Usulnya menyasar informasi yang dapat digunakan untuk masuk ke akun orang lain.
RUU Pendamping akan Menyesuaikan Perlindungan dengan Risiko
RUU Keamanan Data akan memperkenalkan lima tingkat risiko keamanan data. Pengendali, yakni organisasi atau lembaga yang bertanggung jawab menentukan cara data diproses, akan mengklasifikasikan risikonya dan menerapkan perlindungan yang sesuai. Pengawasan terutama dilakukan melalui pemeriksaan setelah keputusan tersebut diambil.
Perlindungan akan mencakup seluruh siklus hidup data, mulai dari perancangan sistem hingga pemusnahan informasi. Quang mengatakan tujuan klasifikasi adalah menyesuaikan kewajiban dengan dampak yang dapat ditimbulkan oleh kebocoran, sehingga aktivitas yang kurang sensitif menghadapi persyaratan yang lebih ringan, sedangkan paparan yang lebih berbahaya mendapat perlindungan lebih kuat.
Lima tingkat risiko itu akan disesuaikan dengan lima tingkat sistem informasi menurut peraturan perundang-undangan keamanan siber. Ayat 4 Pasal 8 memungkinkan organisasi menggunakan kembali hasil klasifikasi risiko keamanan siber yang sudah ada, sehingga sistem yang sama tidak perlu dinilai dua kali.
Tingkat risiko yang diusulkan akan berlaku berdampingan dengan kategori data inti dan penting dalam Undang-Undang Data. Tingkat tersebut akan menjadi panduan dalam memilih langkah keamanan, sementara kategori yang sudah ada tetap berlaku. Perdebatan juga membahas pembagian tanggung jawab antara kementerian keamanan publik dan pertahanan nasional, kriptografi keamanan, serta kriptografi pascakuantum yang dirancang untuk menahan serangan menggunakan komputer kuantum di masa depan.
Data AI dan Transfer ke Luar Negeri Menghadapi Kewajiban Berbeda
RUU keamanan data akan mewajibkan organisasi yang mengembangkan atau menggunakan AI melindungi asal-usul dan integritas data pelatihan serta data yang dihasilkan darinya. RUU itu akan melarang peracunan data dan ekstraksi tanpa izin, serta mengatur campur tangan dan pengawasan manusia atas keputusan otomatis.
Peracunan data berarti sengaja merusak informasi yang digunakan untuk melatih sistem AI, yang berpotensi membuat sistem menghasilkan keluaran yang tidak andal atau dimanipulasi. Bagi layanan identifikasi, mutu dan keamanan informasi tersebut penting karena kesalahan otomatis dapat menentukan apakah seseorang diterima atau ditolak.
Transfer dan pemrosesan lintas batas akan mengikuti prosedur berbeda sesuai tingkat risikonya. Data tingkat satu dan dua akan dikecualikan dari prosedur berdasarkan undang-undang ini. Pengendali yang menangani data tingkat tiga akan melakukan penilaian sendiri dan menyimpan catatannya.
Transfer data tingkat empat dan lima harus melalui penilaian dan persetujuan otoritas berwenang sebelum dilaksanakan. RUU itu juga mengatur permintaan data dari pihak asing, kewajiban penyedia layanan yang beroperasi lintas batas, serta penggunaan penilaian keamanan data dalam prosedur investasi dan transfer teknologi yang sudah berlaku.
Skala VNeID Membuat Perincian Aturan Berdampak Besar
Hingga Oktober, VNeID telah menerbitkan 86,4 juta akun identitas elektronik bagi warga Vietnam. Platform tersebut memiliki lebih dari 70 fitur, mencatat lebih dari 500 juta kunjungan, dan menarik antara tiga juta hingga enam juta pengguna per hari.
Angka pengguna harian itu setara dengan sekitar 3,5% hingga 6,9% dari jumlah akun yang telah diterbitkan. Data tersebut menggambarkan platform dengan basis pendaftaran yang sangat besar, tetapi kelompok pengguna harian yang lebih kecil, bahkan sebelum RUU yang diusulkan memperluas perannya dalam transaksi penting.
Pemerintah menyebut langkah identifikasi ini sebagai perangkat untuk memerangi penipuan daring, mengamankan infrastruktur digital, dan mengurangi pekerjaan administratif dalam strategi transformasi digital nasional. Bagi pengguna, perubahan nyata berkaitan dengan akses ke layanan, penanganan catatan yang sudah ada, dan tanggung jawab apabila pemeriksaan identitas bermasalah.
Quang mengatakan lembaga penyusun akan bekerja sama dengan komite Majelis Nasional yang bertanggung jawab atas pertahanan, keamanan, dan hubungan luar negeri untuk memasukkan masukan anggota parlemen dan melapor kepada Komite Tetap sebelum memfinalisasi RUU tersebut. Tahap legislatif berikutnya adalah penutupan sidang yang dijadwalkan pada 21 November; tenggat penautan akun yang sudah berlaku tetap berjalan terlepas dari perdebatan mengenai rancangan baru itu.
Poin Utama
- RUU identifikasi yang diusulkan akan mewajibkan autentikasi dengan identitas digital nasional untuk transaksi di 11 sektor, dengan kewenangan untuk menambahkan transaksi lain yang berisiko tinggi.
- Quang menjanjikan pengumpulan data seminimal mungkin, persetujuan, pembatasan pembagian hasil autentikasi, serta larangan menyinkronkan isi transaksi.
- Lembaga negara dapat membuat identitas tertentu secara otomatis menggunakan informasi lengkap dan akurat yang sudah tersimpan dalam basis data publik.
- Dekret terpisah menetapkan tenggat penautan akun pada 31 Desember 2026, dan 30 Juni 2027 untuk rekening bank.
- Anggota parlemen meminta aturan yang lebih kuat mengenai tanggung jawab penyedia AI, penipuan biometrik, serta penggunaan informasi identifikasi tanpa izin.
- RUU keamanan data pendamping mengusulkan lima tingkat risiko, pengawasan manusia atas keputusan otomatis, dan prosedur yang lebih ketat untuk transfer data pada tingkat risiko tertinggi.