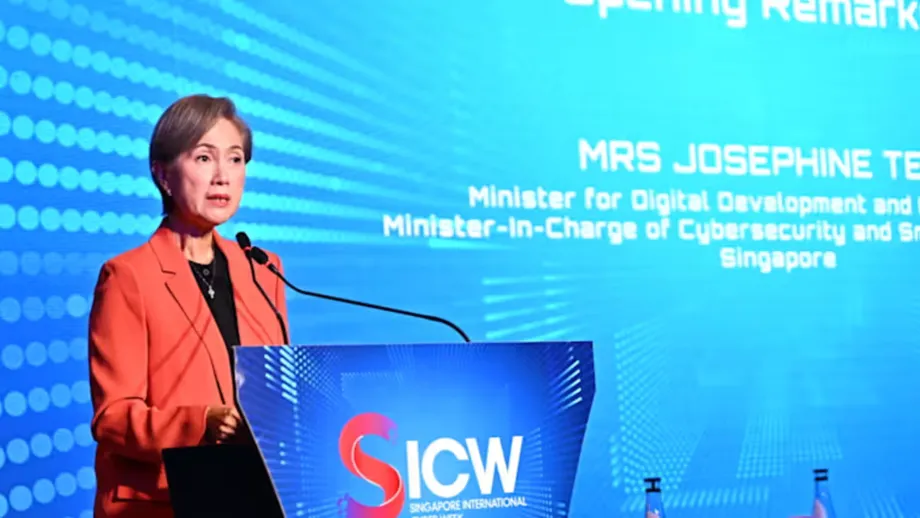
Peringatan di ponsel dan peningkatan enkripsi menargetkan dua ancaman berbeda
Singapura sedang mengembangkan model AI untuk mendeteksi penipuan di ponsel Android sekaligus menetapkan transisi jangka panjang menuju enkripsi yang dirancang agar tahan terhadap komputer kuantum di masa depan. Langkah-langkah yang diumumkan pada Singapore International Cyber Week pada 14 Oktober 2026 ini menggabungkan perlindungan segera dari manipulasi dengan persiapan menghadapi ancaman yang mungkin baru muncul beberapa tahun lagi.
Daftar Isi
- Peringatan di ponsel dan peningkatan enkripsi menargetkan dua ancaman berbeda
- Bagaimana model ponsel menentukan kapan harus memberi peringatan
- Menjaga percakapan pribadi tetap di perangkat
- Penipuan lokal masih merugikan meski kerugian menurun
- Mengapa Singapura ingin pertahanan saling terhubung
- Fairwind menargetkan kelemahan pada sistem esensial
- Risiko kuantum menuntut persiapan sebelum terobosan terjadi
- Infrastruktur kritis memiliki target 2031
- Hibah awal mendorong migrasi ke tahap uji coba praktis
- Poin-Poin Utama
Government Technology Agency of Singapore (GovTech) bekerja sama dengan Google DeepMind mengembangkan model yang menganalisis percakapan langsung di perangkat pengguna dan memperingatkan kemungkinan penipuan tanpa mengirim pesan pribadi ke server eksternal. Secara terpisah, pemilik infrastruktur informasi kritis diharapkan menyelesaikan migrasi keamanan kuantum mereka pada 2031, sementara panduan yang lebih luas direncanakan untuk membantu organisasi lain mencapai target 2035.
Besarnya skala penipuan membuat proyek ponsel ini mendesak. Pengumuman Google DeepMind tentang deteksi penipuan menyebutkan bahwa penipuan mencakup lebih dari separuh tindak kejahatan yang dilaporkan di Singapura dan telah menyebabkan kerugian lebih dari S$4 miliar sejak 2019. Rekayasa sosial, ketika pelaku membujuk orang agar menyerahkan uang atau informasi sensitif melalui percakapan yang meyakinkan, menyumbang hingga 80% dari total kerugian.
Josephine Teo, Menteri Pembangunan Digital dan Informasi sekaligus Menteri yang membidangi Keamanan Siber dan Smart Nation Group, mengatakan deteksi dini dapat melindungi pengguna tanpa menghilangkan privasi percakapan mereka.
"Jika perangkat kita dapat mengenali tanda-tanda manipulasi sejak dini, kita bisa membantu calon korban menghindari kerugian finansial atau pencurian kredensial, sembari menjaga pesan pribadi mereka tetap berada di perangkat," katanya.
Pengumuman ini menangani kelemahan yang berbeda. Model penipuan bertujuan mengenali upaya tipu daya saat percakapan berlangsung. Program kuantum berupaya mengganti kriptografi yang rentan sebelum komputer kuantum yang cukup kuat dapat mengancamnya.
Bagaimana model ponsel menentukan kapan harus memberi peringatan
Google DeepMind menyebut sistem ini menggunakan model Gemma yang ringan, yang telah disesuaikan untuk mengenali percakapan penipuan yang umum terjadi di Singapura. Alih-alih hanya mengandalkan tautan mencurigakan atau situs berbahaya yang sudah diketahui, model ini mencari pola percakapan yang mengindikasikan seseorang sedang dimanipulasi.
Rancangannya terdiri atas dua tahap. Pertama, pengklasifikasi kecil menyaring pesan masuk untuk mencari potensi ancaman dengan penggunaan daya minimal. Jika menandai suatu percakapan, model Gemma yang telah disesuaikan akan mengevaluasi cuplikan percakapan yang lebih besar untuk menentukan apakah peringatan itu beralasan atau kecurigaan awal tersebut keliru.
Pembagian ini penting karena daya baterai dan kapasitas komputasi ponsel terbatas. Pengklasifikasi adalah model yang mengelompokkan informasi ke dalam kategori. Penggunaan model yang lebih kecil untuk pemeriksaan awal membuat analisis kontekstual yang lebih berat tidak perlu dijalankan pada setiap pesan.
Saat mendeteksi manipulasi, sistem akan menampilkan peringatan di perangkat yang meminta pengguna berhenti sejenak sebelum membagikan informasi sensitif atau mentransfer dana. Fungsi yang dijelaskan adalah mencegah keputusan yang berpotensi merugikan, bukan memblokir pembayaran secara otomatis atau menjamin bahwa suatu percakapan aman.
Model yang direncanakan ini dimaksudkan untuk menganalisis percakapan teks di aplikasi pesan seperti WhatsApp dan Telegram. Google belum mengumumkan tanggal peluncuran, petunjuk pemasangan, ataupun apakah fitur ini akan menjadi fitur bawaan Android. Pengumuman tersebut juga tidak menyertakan angka akurasi deteksi, tingkat peringatan keliru, atau konsumsi baterai, sehingga pertanyaan praktis itu belum terjawab.
Menjaga percakapan pribadi tetap di perangkat
Pendekatan privasi ini bertumpu pada lokasi analisis dilakukan. Deteksi konvensional dapat melibatkan pengiriman pesan ke server jarak jauh untuk diperiksa. Dalam pendekatan ini, model memproses data percakapan secara lokal, sehingga percakapan pribadi tidak perlu meninggalkan ponsel untuk dinilai sebagai penipuan.
Pendekatan ini relevan bagi layanan pesan yang menggunakan enkripsi sehingga hanya pihak-pihak yang berkomunikasi yang dapat membaca percakapan. Alih-alih mengharuskan platform memeriksa pesan di servernya, perlindungan yang diusulkan beroperasi di tempat pengguna dapat membacanya: di perangkat.
Google DeepMind menyatakan akses ke percakapan akan memerlukan persetujuan pengguna dan Google maupun Pemerintah Singapura tidak akan dapat mengakses percakapan pengguna melalui penerapan model ini. Pernyataan tersebut menjelaskan rancangan yang diusulkan, bukan pengumuman bahwa fitur ini sudah tersedia bagi semua orang.
Mark Chen, direktur kepercayaan dan keselamatan GovTech, menggambarkan kolaborasi ini sebagai upaya mendeteksi penipuan yang ditargetkan tanpa mengorbankan privasi.
Memerangi penipuan tidak semestinya berarti mengorbankan privasi pribadi. Bersama Google DeepMind, kami menghadirkan perlindungan AI canggih langsung ke perangkat warga. Ini memungkinkan kami mendeteksi upaya penipuan lokal yang sangat tertarget secara waktu nyata, sembari menjaga komunikasi pribadi tetap sepenuhnya rahasia.
Google DeepMind juga membedakan proses pelatihan model dari penggunaannya. Pelatihan dilakukan di lingkungan Google Cloud Platform yang dikelola GovTech, dengan data tetap terisolasi. Google menyebut pelatihan tidak menggunakan informasi pribadi atau yang dapat mengidentifikasi seseorang, melainkan kumpulan data anonim yang berasal dari laporan penipuan dan sumber intelijen.
Penipuan lokal masih merugikan meski kerugian menurun
Data pelatihan model ini mencakup peniruan identitas lembaga publik, bank, dan tokoh lokal, serta skema penipuan regional. Google DeepMind menyebut model generik dapat kesulitan mengenali bentuk penipuan lokal ini, sehingga penyesuaian diperlukan untuk membedakan percakapan sosial biasa dari tekanan agar seseorang menyerahkan uang atau kredensial.
Pengujian menggunakan dialog sintetis dan kumpulan data bahasa lokal, termasuk percakapan yang dirancang untuk mencerminkan pola tutur setempat. Google mengatakan pelatihan akan berlanjut seiring berubahnya taktik penipuan. Tujuannya agar model tetap relevan ketika pelaku mengubah naskah mereka, alih-alih terus mengandalkan daftar pendekatan yang sudah diketahui.
Teo menggambarkan bahayanya dengan kasus seorang profesional lokal yang mentransfer hampir S$5 juta setelah menghadiri rapat virtual palsu yang tampak diikuti Perdana Menteri Lawrence Wong dan sejumlah pejabat tinggi lainnya. Menurut keterangannya, pelaku menggunakan teknologi deepfake agar rapat itu terlihat meyakinkan dan menyebut pembayaran tersebut sebagai dukungan untuk tujuan global yang bermakna.
Deepfake adalah audio atau video sintetis yang meniru orang sungguhan. Kasus tersebut menunjukkan mengapa keakraban saja tidak dapat diandalkan sebagai penanda kepercayaan. Namun, kasus itu tidak membuktikan bahwa model analisis teks yang diusulkan dapat mendeteksi rapat video palsu.
Data kepolisian menunjukkan kerugian akibat penipuan pada enam bulan pertama 2026 mencapai S$410,6 juta dari 16.821 kasus. Jumlah kasus turun 14,4% dibandingkan periode yang sama setahun sebelumnya, sementara kerugian menurun 17,9%. Kerugian tetap rata-rata sekitar S$24.410 per kasus yang dilaporkan, dihitung dengan membagi S$410,6 juta dengan 16.821. Angka rata-rata itu tidak menunjukkan sebaran kerugian, tetapi menegaskan besarnya masalah yang masih tersisa.
Mengapa Singapura ingin pertahanan saling terhubung
Model ponsel ini merupakan salah satu bagian dari respons yang lebih luas. Teo menggambarkan rangkaian penipuan yang dapat bermula di media sosial, berpindah ke layanan pesan, berlanjut melalui panggilan telepon, dan berakhir dengan transfer melalui lembaga keuangan. Setiap organisasi mungkin melihat satu tanda peringatan tanpa mengetahui keseluruhan rangkaian tersebut.
Teo mengatakan peningkatan kemampuan deteksi di masing-masing organisasi saja tidak akan cukup jika pertahanan tersebut tidak dapat memicu tindakan di tempat lain.
Karena itu, meningkatkan kemampuan setiap organisasi untuk menghentikan penipuan saja tidak cukup. Kita juga harus menghubungkan pertahanan kita agar satu sinyal yang terdeteksi di satu bagian ekosistem dapat memicu tindakan di bagian lain.
Singapura telah menggunakan AI untuk memeriksa ancaman di luar percakapan pribadi. Scam Analytics and Tactical Intervention System (SATIS) milik GovTech dan Singapore Police Force memindai dan menilai lebih dari 600.000 situs web setiap hari, dengan memproses masing-masing dalam hitungan detik. Sistem ini mengganggu operasi sekitar 20.000 situs web berbahaya setiap bulan dan cakupannya telah diperluas hingga mencakup nomor ponsel mencurigakan serta platform daring.
Kedua sistem ini memiliki tujuan berbeda. SATIS menargetkan infrastruktur yang digunakan pelaku penipuan; model ponsel mencari tanda-tanda bujukan dalam percakapan. Bersama-sama, keduanya menunjukkan perbedaan antara menyingkirkan tujuan berbahaya dan memperingatkan seseorang sebelum ia bertindak berdasarkan pesan yang meyakinkan. Belum ada mekanisme terperinci yang diumumkan untuk menghubungkan peringatan baru di ponsel dengan organisasi lain.
Kerja sama juga meluas ke luar Singapura. Panduan ASEAN tentang kebijakan dan praktik terbaik penanganan penipuan, yang diprakarsai Singapura, disetujui negara-negara anggota pada awal 2026. Argumen Teo yang lebih luas adalah bahwa pemerintah yang bertindak sendiri maupun masing-masing negara tidak dapat sepenuhnya menangkal ancaman yang berpindah lintas layanan dan perbatasan.
Fairwind menargetkan kelemahan pada sistem esensial
Google secara terpisah mengumumkan pada 14 Oktober bahwa Singapura akan berpartisipasi dalam program Fairwind. Program ini memberi Pemerintah akses ke perangkat keamanan siber AI canggih untuk menemukan, memverifikasi, dan memperbaiki kerentanan.
Google menyebut perangkat tersebut dapat memangkas pekerjaan yang biasanya memakan waktu berminggu-minggu menjadi hitungan menit. Tujuannya adalah menambal kelemahan sebelum dieksploitasi penyerang, sehingga mengurangi risiko gangguan terhadap sistem dan layanan esensial.
Fairwind dan model deteksi penipuan menangani masalah yang berbeda. Fairwind berfokus pada kelemahan perangkat lunak dan sistem. Model ponsel berfokus pada upaya menipu seseorang melalui percakapan, meskipun perangkat lunak pesan itu sendiri beroperasi sebagaimana mestinya.
Klaim peningkatan kecepatan itu belum disertai hasil terperinci untuk sistem Singapura. Pernyataan tersebut menggambarkan kemampuan yang dituju program ini, bukan penurunan terukur di seluruh operasi pemerintah. Meski demikian, kedua inisiatif ini mencerminkan pilihan kebijakan yang sama: memanfaatkan AI untuk pertahanan, bukan meninggalkannya karena pelaku kejahatan juga dapat menggunakannya.
Risiko kuantum menuntut persiapan sebelum terobosan terjadi
Langkah-langkah terkait kuantum berfokus pada kriptografi, yakni teknik matematika yang melindungi informasi dan membantu memastikan komunikasi serta transaksi digital dapat dipercaya. Komputer kuantum yang cukup kuat dapat memecahkan sebagian metode yang saat ini digunakan untuk mengamankan transaksi keuangan, komunikasi sensitif, dan sistem digital.
Komputasi kuantum menggunakan prinsip-prinsip fisika kuantum untuk melakukan perhitungan dengan cara yang berbeda dari komputer konvensional. Kekhawatiran keamanannya bukan bahwa semua bentuk enkripsi sudah tidak aman, melainkan bahwa beberapa metode yang banyak digunakan dapat menjadi rentan ketika mesin mencapai kemampuan yang diperlukan.
Teo mengatakan waktunya belum pasti, sekaligus menjelaskan mengapa organisasi perlu bersiap sekarang.
"Kita tidak tahu kapan ini akan terjadi. Namun, kita tahu bahwa kita harus bersiap menghadapinya. Pelaku berniat jahat sudah terdorong untuk mencuri data terenkripsi yang sensitif sambil menunggu komputer kuantum dapat mendekripsinya di masa depan," katanya.
Hal ini menciptakan risiko saat ini bagi informasi yang harus tetap rahasia selama bertahun-tahun. Penyerang dapat mengumpulkan data terenkripsi sekarang dan menyimpannya sampai teknologi masa depan memungkinkan dekripsi. Karena itu, lamanya rahasia perlu dijaga menjadi pertimbangan, selain kekuatan perlindungannya saat ini.
Migrasi dapat memakan waktu beberapa tahun bagi organisasi besar. Mereka perlu menilai risiko, memprioritaskan data dan sistem, mengidentifikasi enkripsi yang rentan, berkoordinasi dengan pemasok, menguji alternatif, dan melakukan perubahan secara bertahap. Menunggu terobosan kuantum terkonfirmasi dapat membuat waktu yang tersedia untuk menyelesaikan pekerjaan tersebut menjadi terlalu singkat.
Infrastruktur kritis memiliki target 2031
Cyber Security Agency of Singapore (CSA) menerbitkan panduan tahapan migrasi pada Juni bagi pemilik infrastruktur informasi kritis. Sistem komputer ini mendukung layanan esensial, dan pemiliknya diharapkan menyelesaikan transisi pada 2031.
Sektor yang teridentifikasi mencakup energi, air, perbankan dan keuangan, layanan kesehatan, transportasi, infokom, media, keamanan dan layanan darurat, serta pemerintahan. Kegagalan pada sistem-sistem tersebut dapat memengaruhi layanan jauh di luar organisasi yang mengoperasikannya, sehingga sektor-sektor itu menjadi prioritas program migrasi.
Singapura juga berencana menerbitkan panduan untuk membantu organisasi lain mencapai migrasi pada 2035. Teo menyebut organisasi yang menyimpan informasi yang harus tetap rahasia selama bertahun-tahun, serta penyedia layanan kritis seperti komunikasi dan transaksi digital, sebagai contoh yang relevan.
Kedua target tersebut tidak boleh dianggap sebagai persyaratan yang sama. Ekspektasi 2031 terkait dengan panduan CSA bagi pemilik infrastruktur kritis. Tahun 2035 merupakan tujuan migrasi yang lebih luas bagi organisasi lain berdasarkan panduan yang rencananya diterbitkan Singapura. Tidak satu pun tanggal itu merupakan perkiraan kapan komputer kuantum akan memecahkan kriptografi yang ada.
Hibah awal mendorong migrasi ke tahap uji coba praktis
Hibah pemula untuk keamanan kuantum yang baru akan menyediakan pendanaan dalam jangka waktu terbatas untuk membantu organisasi beralih dari perencanaan ke penerapan. Tujuannya adalah mengungkap kesulitan praktis, menguji solusi di lingkungan operasi nyata, dan membangun pengalaman sebelum penerapan yang lebih luas.
Hibah ini terbuka bagi semua organisasi, dengan prioritas bagi pemilik infrastruktur informasi kritis. Proyek percontohan yang didanai dapat berlangsung hingga enam bulan dan dapat dilakukan secara internal atau bersama penyedia solusi. Program ini disebut berlangsung dari 1 November hingga 31 Oktober 2027; tahun pembukaan tidak disebutkan secara jelas dalam perincian hibah.
Proyek prioritas mencakup migrasi seluruh aplikasi atau sistem, serta identifikasi dan inventarisasi kriptografi. Inventarisasi berarti memetakan tempat metode kriptografi digunakan agar organisasi dapat menentukan apa yang perlu diganti serta pemasok atau sistem mana yang terlibat.
Urutan waktu yang diumumkan adalah:
- Juni 2026: CSA menerbitkan panduan tahapan migrasi bagi pemilik infrastruktur informasi kritis.
- 14 Oktober 2026: Model penipuan di ponsel, rencana migrasi kuantum yang lebih luas, dan kerja sama keamanan siber Google diumumkan dalam Singapore International Cyber Week.
- 1 November: Tanggal pembukaan yang disebutkan untuk program hibah keamanan kuantum.
- 31 Oktober 2027: Tanggal akhir program hibah yang disebutkan; setiap proyek percontohan yang didanai dapat berlangsung hingga enam bulan.
- 2031: Migrasi bagi pemilik infrastruktur informasi kritis diharapkan selesai.
- 2035: Target migrasi yang lebih luas bagi organisasi lain berdasarkan panduan yang direncanakan.
Pengumuman tersebut tidak mencantumkan jumlah pendanaan hibah. Model Android juga belum memiliki tanggal peluncuran yang diumumkan. Untuk saat ini, langkah berikutnya adalah menunggu perincian lebih lanjut mengenai pemasangan dan penggunaan perlindungan penipuan, bersamaan dengan proyek percontohan praktis untuk mempersiapkan organisasi menghadapi transisi enkripsi.
Poin-Poin Utama
- GovTech dan Google DeepMind mengembangkan model Android untuk mendeteksi penipuan dengan menganalisis percakapan secara lokal dan memperingatkan pengguna tentang manipulasi.
- Rancangan ini memerlukan persetujuan pengguna dan dimaksudkan untuk menjaga percakapan pribadi tetap di perangkat.
- Singapura mencatat kerugian akibat penipuan sebesar S$410,6 juta dari 16.821 kasus pada paruh pertama 2026, meskipun angkanya menurun dibandingkan tahun sebelumnya.
- Program Fairwind Google akan memberi Singapura akses ke perangkat AI yang dirancang untuk menemukan, memverifikasi, dan memperbaiki kerentanan keamanan siber dengan lebih cepat.
- Pemilik infrastruktur informasi kritis diharapkan menyelesaikan migrasi keamanan kuantum pada 2031, dengan target lebih luas pada 2035 bagi organisasi lain.
- Hibah baru akan mendukung proyek percontohan praktis keamanan kuantum hingga enam bulan, dengan prioritas bagi pemilik infrastruktur kritis.