Jaringan komputer rumahan menjadi sasaran keamanan nasional
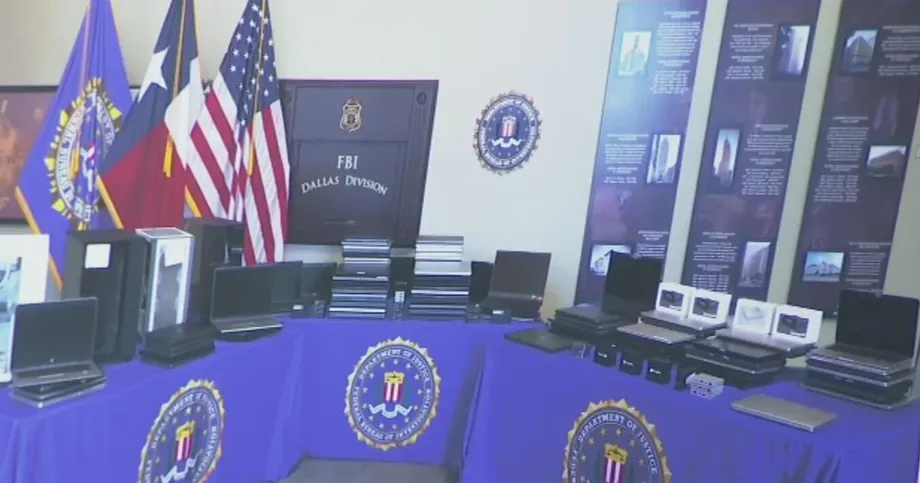
Agen federal menggeledah lebih dari 40 rumah di Texas antara 21 dan 25 September dan menyita sekitar 187 laptop serta perangkat elektronik lainnya dalam penyelidikan dugaan penipuan ketenagakerjaan oleh Korea Utara. Lebih dari 100 perangkat ditemukan di Texas Utara, tempat pihak berwenang mengatakan rumah-rumah di sekitar Dallas dan Fort Worth dijadikan markas pekerja luar negeri yang menyamar sebagai karyawan Amerika.
Daftar Isi
- Jaringan komputer rumahan menjadi sasaran keamanan nasional
- Barang yang disita agen di seluruh Texas
- Bagaimana pusat laptop membuat pekerja di luar negeri tampak berada di dalam negeri
- Para pembantu di Amerika diduga menangani lebih dari sekadar komputer
- Laporan penangkapan menyebut dua warga Amerika dan sepuluh operator di China
- Angka-angka keuangan menggambarkan skala yang berbeda
- Akses ke perusahaan menimbulkan risiko keamanan tersendiri
- Penyelidikan meluas di luar penggeledahan di Texas
- Imbauan kepada perusahaan dan hal-hal yang belum diketahui
- Poin-Poin Utama
Operasi yang disebut Operation Lone Star Roundup itu menyasar jaringan pendukung fisik di balik pekerjaan jarak jauh yang tampak biasa. Jaksa mengatakan para fasilitator di Amerika menerima komputer dari perusahaan, memasang perangkat atau perangkat lunak yang memungkinkan akses dari luar negeri, serta membantu menyalurkan gaji ke rekening yang dikendalikan operator Korea Utara.
Jaksa AS Ryan Raybould, yang memimpin kantor kejaksaan Distrik Utara Texas, mengatakan pendapatan tersebut mendukung program nuklir dan rudal balistik Republik Rakyat Demokratik Korea. Ia mengutip perkiraan Departemen Keuangan AS bahwa program pekerja TI Korea Utara yang lebih luas menghasilkan lebih dari $800 juta pada tahun fiskal 2024.
Laporan-laporan berbeda mengenai proses pidana yang menyertai penyitaan tersebut. Keterangan dalam konferensi pers hari Selasa menyebut dakwaan terhadap para fasilitator di Amerika diperkirakan akan diajukan dan belum ada penangkapan yang diumumkan. Laporan lain yang menggambarkan pengumuman Departemen Kehakiman tertanggal 13 Oktober menyebut dua warga Amerika telah ditangkap dan sebuah dakwaan menjerat sepuluh orang yang berbasis di China. Keterangan-keterangan tersebut tidak seharusnya dianggap sebagai satu uraian prosedural yang sepenuhnya selaras.
Perbedaan ini penting: penyitaan menunjukkan gangguan terhadap infrastruktur yang diduga digunakan, sedangkan dakwaan memaparkan tuduhan terhadap orang-orang tertentu. Penyitaan komputer maupun pengajuan dakwaan tidak membuktikan kesalahan seseorang.
Barang yang disita agen di seluruh Texas
Jumlah perangkat yang disita di seluruh negara bagian disebut dalam beberapa laporan lebih dari 185, sementara laporan yang lebih terperinci menyebut 187. Angka-angka tersebut selaras, bukan bertentangan. Keterangan mengenai lokasi penggeledahan bervariasi, dari sekitar 40 lokasi hingga lebih dari 40 rumah.
Peralatan yang disita mencakup laptop dan perangkat keyboard, video, dan mouse, yang biasa disebut perangkat KVM. Perangkat ini dapat memungkinkan operator mengendalikan masukan keyboard, tampilan, dan mouse komputer dari lokasi lain. Jika digunakan bersama perangkat lunak akses jarak jauh, perangkat tersebut dapat memungkinkan seseorang di luar negeri mengoperasikan komputer perusahaan yang berada di sebuah rumah di Amerika.
Pihak berwenang tidak mengungkap alamat properti di Texas. Mereka menyebut konsentrasi lokasi di sekitar Dallas dan Fort Worth serta mengaitkan kerentanan kawasan itu, sebagian, dengan pasar tenaga kerjanya yang besar. Laporan juga sedikit berbeda mengenai jumlah perangkat yang disita di kawasan tersebut, dengan menyebut sekitar 100 atau lebih dari 100 perangkat.
R. Joseph Rothrock, agen khusus yang memimpin kantor lapangan FBI di Dallas, menjelaskan alasan perangkat keras itu penting bagi penyelidik:
Setiap laptop yang disita berpotensi mewakili satu perusahaan yang mempekerjakan pekerja TI DPRK.
Angka tersebut menggambarkan potensi paparan, bukan jumlah perusahaan pemberi kerja yang telah dipastikan. Dari 187 perangkat itu, sebagian bukan laptop, dan beberapa komputer bisa saja milik perusahaan yang sama. Karena itu, jumlah perangkat yang disita tidak bisa langsung dikonversi menjadi jumlah perusahaan korban.
Bagaimana pusat laptop membuat pekerja di luar negeri tampak berada di dalam negeri
Pengaturan yang diduga terjadi dimulai sebelum perusahaan mengirimkan komputer. Para pekerja melamar posisi TI jarak jauh dengan identitas curian atau palsu, sementara peserta lain membantu memenuhi pemeriksaan perekrutan. Setelah perusahaan mengira telah merekrut karyawan sah di Amerika Serikat, perusahaan mengirimkan peralatan ke alamat yang dikendalikan fasilitator.
Fasilitator kemudian menampung laptop dan mengatur akses jarak jauh. Jaringan privat virtual, atau VPN, dan server proksi membantu menyamarkan lokasi orang yang terhubung. VPN merutekan lalu lintas internet melalui koneksi lain; proksi bertindak sebagai perantara. Kedua perangkat tersebut tidak dengan sendirinya merupakan alat kejahatan, tetapi menurut pihak berwenang, jaringan ini menggunakannya untuk menyembunyikan identitas dan lokasi pekerja.
Laptop yang secara fisik terhubung di Texas dapat membuat hubungan kerja tampak berlangsung di dalam negeri, meski orang yang mengoperasikannya berada di luar negeri. Alamat lokal, komputer perusahaan, dan koneksi yang disamarkan bekerja bersama untuk menciptakan kesan tersebut.
Laporan berbeda mengenai lokasi para pekerja itu sendiri. Beberapa keterangan menyebut mereka berada di Korea Utara, sedangkan laporan dakwaan mengidentifikasi operator yang berbasis di China dan menggambarkan pekerja luar negeri secara lebih umum. Dugaan skema tersebut tidak berarti bahwa setiap pekerja harus secara fisik berada di Korea Utara.
Penyelidikan di Texas ini menyusul pengusutan sebelumnya terhadap penipuan pekerja TI global, termasuk penggunaan identitas palsu dan perantara di Amerika untuk memperoleh pendapatan dari luar negeri. Operasi ini memberikan gambaran terperinci tentang infrastruktur rumahan yang dapat memungkinkan pekerjaan tersebut.
Para pembantu di Amerika diduga menangani lebih dari sekadar komputer
Penyelidik menggambarkan para fasilitator sebagai pihak yang terlibat dalam perekrutan, verifikasi identitas, dan pengelolaan pembayaran, bukan sekadar orang yang menyediakan tempat untuk menyimpan laptop. Beberapa di antaranya diduga menerima gaji dan mentransfer uang ke rekening yang dikendalikan pekerja Korea Utara. Yang lain mengizinkan nama dan informasi pribadi mereka digunakan dengan imbalan bagian dari hasilnya.
Rothrock menjelaskan berbagai bentuk bantuan yang diselidiki pihak berwenang, termasuk perbedaan antara identitas yang dicuri dari orang yang tidak curiga dan identitas yang diberikan oleh peserta yang bersedia:
Mereka mungkin menggunakan identitas curian milik warga Amerika yang tidak curiga untuk mendapatkan pekerjaan bagi pekerja TI di AS," kata Rothrock. "Dalam kasus lain, mereka membayar orang untuk menggunakan identitas mereka atau melakukan tugas lain, termasuk hadir dalam wawancara, memverifikasi identitas curian, mengirim paket, menampung laptop, serta menjalani tes narkoba atau pengambilan sidik jari.
Aktivitas yang diduga tersebut menunjukkan alasan penyelidik memeriksa lebih dari sekadar koneksi internet. Orang yang menggantikan pelamar dalam wawancara atau menjalani pemeriksaan fisik dapat membantu pelamar di luar negeri lolos dari pemeriksaan yang tidak bisa dilewati hanya dengan perangkat lunak.
Raybould mengatakan orang yang dengan sadar menampung peralatan tersebut akan dituntut. Peringatan itu tidak memastikan pengetahuan atau niat orang tertentu, yang harus dibuktikan melalui bukti dalam proses pidana terkait.
Laporan penangkapan menyebut dua warga Amerika dan sepuluh operator di China
Laporan mengenai pengumuman Departemen Kehakiman pada 13 Oktober mengidentifikasi warga Amerika yang ditangkap sebagai Michael James Bostelle dari Pennsylvania dan Juan Cecilio Pena Carrillo dari Texas. Menurut laporan tersebut, keduanya menghadapi dakwaan, termasuk penipuan melalui transfer elektronik, pencucian uang, dan pencurian identitas, terkait dugaan skema ketenagakerjaan itu.
Laporan yang sama mengidentifikasi sepuluh peserta yang didakwa dan berbasis di China: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang, dan Jin Long.
Sebuah dakwaan dilaporkan menyebut operator di China mengarahkan Pena Carrillo, Tey Michael Nolte, dan setidaknya empat warga Amerika lainnya. Nolte disebut dalam dakwaan tetapi tidak didakwa. Ia diduga merekrut, mengelola, dan melatih Bostelle serta peserta Amerika lainnya. Disebut dalam dakwaan tidak sama dengan berstatus sebagai terdakwa.
Laporan tersebut menyebut dugaan penipuan itu berdampak pada lebih dari 70 perusahaan Amerika, membobol identitas 25 warga Amerika, menghasilkan setidaknya $3 juta bagi pekerja TI di luar negeri, dan menyebabkan informasi palsu disampaikan ke beberapa lembaga pemerintah AS. Laporan itu tidak mengidentifikasi semua perusahaan yang terdampak atau merinci lembaga mana saja yang menerima informasi tersebut.
Menurut laporan tersebut, pengacara Bostelle dan Pena Carrillo belum dapat segera dimintai komentar. Tidak ada tanggapan dari Nolte yang dilaporkan. Tuduhan tersebut belum terbukti, dan laporan-laporan itu tidak menjelaskan hubungan prosedural antara penangkapan ini dan pernyataan dalam konferensi pers Texas Utara mengenai dakwaan yang akan diajukan.
Angka-angka keuangan menggambarkan skala yang berbeda
Angka $800 juta dan $3 juta tidak boleh digabungkan. Perkiraan Raybould yang melebihi $800 juta mengacu pada program pekerja TI Korea Utara yang lebih luas pada tahun fiskal 2024. Dugaan pendapatan sedikitnya $3 juta mengacu pada skema ketenagakerjaan yang dijelaskan dalam laporan dakwaan.
Keterangan mengenai perkiraan Departemen Keuangan juga bervariasi. Beberapa laporan menyebut lebih dari $800 juta dikirim ke Korea Utara; laporan lain menggambarkan jumlah tersebut sebagai pendapatan yang dihasilkan program itu. Pendapatan yang diperoleh dan uang yang ditransfer merupakan ukuran berbeda, sehingga angka itu tidak seharusnya disajikan sebagai jumlah transfer yang terdokumentasi secara tepat tanpa penjelasan lebih lanjut.
Para pejabat juga menyebut para pekerja diperkirakan mengirim 85% hingga 90% pendapatan mereka ke Korea Utara. Berdasarkan keterangan itu, dari setiap $100 yang diperoleh, sekitar $10 hingga $15 tidak termasuk dalam jumlah yang dikirim. Hal tersebut menggambarkan struktur pembayaran yang diduga, tetapi tidak membuktikan pembagian setiap gaji dalam penyelidikan Texas.
Dugaan keuangan tersebut menjelaskan alasan jaksa memandang kasus ini lebih dari sekadar penipuan ketenagakerjaan. Pihak berwenang mengatakan upah dari perusahaan Amerika menjadi sumber pendanaan bagi pemerintah yang dikenai sanksi dan program persenjataannya. Laporan-laporan tersebut tidak menelusuri pembayaran gaji tertentu di Texas hingga ke pembelian senjata tertentu.
Akses ke perusahaan menimbulkan risiko keamanan tersendiri
Perekrutan curang yang berhasil dapat memberi lebih dari sekadar gaji. Raybould mengatakan akses ke laptop perusahaan juga dapat menjadi pintu masuk ke sistem bisnis, komunikasi, dan platform keuangan. Cakupannya bergantung pada izin yang diberikan untuk setiap pekerjaan.
CrowdStrike, perusahaan keamanan siber yang menyatakan telah memasok intelijen dan analisis teknis untuk mendukung FBI, melacak jaringan tersebut dengan nama Famous Chollima. Keterangan dalam sebuah permohonan pengadilan juga menyebut perusahaan keamanan siber besar memberikan nama tersebut kepada kelompok ancaman itu. Nama itu merupakan label pelacakan, bukan dakwaan pidana tersendiri.
CrowdStrike mengatakan organisasi yang teridentifikasi dalam operasi yang diganggu itu mencakup perusahaan di bidang kedirgantaraan, energi, jasa keuangan, layanan kesehatan, keamanan siber, rekayasa pertahanan, dan teknologi pemerintahan. Cakupan tersebut menunjukkan potensi paparan di berbagai industri sensitif, tetapi tidak membuktikan bahwa setiap organisasi terdampak kehilangan data.
Perusahaan itu menjelaskan taktik yang digunakan untuk mengalihkan peralatan milik perusahaan. Beberapa operator diduga membuat laporan polisi palsu yang menyatakan laptop dicuri agar komputer pengganti dikirim ke tempat lain. Yang lain mengaku harus pindah mendadak atau mendapatkan pekerjaan melalui perusahaan penyalur tenaga kerja, sehingga komputer dapat dialihkan tanpa sepengetahuan perusahaan tersebut.
Rincian ini menghubungkan penipuan perekrutan dengan pusat laptop: seorang pekerja membutuhkan identitas yang diterima sekaligus cara untuk membawa komputer perusahaan ke lokasi yang dikendalikan jaringan itu. Pihak berwenang belum mengungkap inventaris lengkap data yang diakses atau dicuri dalam operasi di Texas.
Penyelidikan meluas di luar penggeledahan di Texas
Menurut keterangan tentang dokumen pengadilan, FBI mengidentifikasi 11 akun Google yang diduga terkait dengan penipuan ketenagakerjaan. Penyelidik meminta informasi akun masing-masing sejak dibuat hingga 8 Oktober, termasuk data pelanggan, alamat, nomor telepon, waktu koneksi, alamat IP, serta catatan pembayaran dan penagihan.
Pengadilan federal di Distrik Utara Texas dilaporkan mengeluarkan perintah pada 9 Oktober yang mewajibkan Google menyerahkan catatan tersebut dalam waktu sepuluh hari. Jangka waktu itu menunjukkan 19 Oktober sebagai tenggat penyerahan yang disebutkan. Laporan-laporan tersebut tidak memastikan bahwa Google telah menyerahkan seluruh data.
Tanggal-tanggal utama yang dilaporkan adalah:
- 21 hingga 25 September: FBI menggeledah dan melakukan tindakan terkait di lebih dari 40 rumah di Texas.
- 8 Oktober: Akhir periode yang dicakup dalam permintaan catatan dari 11 akun Google.
- 9 Oktober: Perintah pengadilan yang dilaporkan menginstruksikan Google menyerahkan catatan akun dalam waktu sepuluh hari.
- 13 Oktober: Tanggal yang dikaitkan dengan laporan pengumuman operasi dan proses pidana terkait.
Para pejabat juga menyebut aktivitas serupa di Louisiana, Nevada, Kentucky, dan Ohio. CrowdStrike mengatakan gangguan yang lebih luas mencakup dua penangkapan di Ohio, tetapi tidak mengidentifikasi orang yang ditangkap atau dakwaannya. Pengumuman di Texas tidak membahas penangkapan tersebut, sehingga keduanya tidak seharusnya langsung dianggap terpisah dari ataupun sama dengan dua penangkapan warga Amerika yang disebutkan.
Imbauan kepada perusahaan dan hal-hal yang belum diketahui
Raybould dan Rothrock mengimbau perusahaan untuk menggunakan E-Verify dan meminta beberapa bentuk identitas saat merekrut pekerja jarak jauh. E-Verify memeriksa informasi kelayakan kerja terhadap catatan pemerintah. Langkah itu menangani satu bagian proses perekrutan, sedangkan dugaan penggunaan pengganti dalam wawancara dan laptop yang dikendalikan dari jarak jauh menunjukkan bahwa identitas orang yang benar-benar melakukan pekerjaan merupakan persoalan tersendiri.
Pihak berwenang mendorong perusahaan dan individu yang merasa terdampak untuk menyampaikan informasi kepada FBI. Mereka tidak menerbitkan daftar lengkap perusahaan pemberi kerja, alamat rumah yang digeledah, atau perincian menyeluruh mengenai gaji yang dialihkan maupun dipulihkan.
Penyelidikan masih berlangsung. Laporan mengenai pengarahan di Texas Utara tidak menyebutkan tanggal untuk dakwaan, sidang, atau persidangan berikutnya. Perbedaan keterangan mengenai penangkapan dan dakwaan yang diperkirakan akan diajukan membuat hubungan pasti antara pengumuman-pengumuman tersebut belum jelas.
CrowdStrike mengingatkan bahwa penutupan pusat-pusat laptop kemungkinan hanya akan memperlambat aktivitas terutama di lokasi tempat infrastrukturnya dihapus, bukan mengakhiri operasi yang lebih luas secara permanen. Penyitaan menunjukkan bahwa pihak berwenang dapat mengganggu jaringan peralatan lokal. Namun, penyitaan itu tidak membuktikan bahwa semua pekerja, identitas, akun, atau fasilitator yang terkait telah ditemukan.
Poin-Poin Utama
- Agen menggeledah lebih dari 40 rumah di Texas pada akhir September dan menyita sekitar 187 laptop serta perangkat lainnya.
- Pihak berwenang mengatakan lebih dari 100 perangkat ditemukan di Texas Utara, meski satu laporan menyebut jumlahnya sekitar 100.
- Pusat-pusat laptop yang diduga digunakan memungkinkan pekerja di luar negeri mengendalikan komputer perusahaan yang berada di rumah-rumah di Amerika dan tampak bekerja dari dalam negeri.
- Laporan berbeda antara pernyataan bahwa dakwaan akan diajukan dan pengumuman tentang penangkapan dua warga Amerika serta dakwaan terhadap sepuluh orang yang berbasis di China.
- Laporan dakwaan menyebut lebih dari 70 perusahaan terdampak, 25 identitas warga Amerika dibobol, dan pendapatan sedikitnya $3 juta.
- Perkiraan yang melebihi $800 juta mengacu pada program pekerja TI Korea Utara yang lebih luas, bukan hanya penyitaan di Texas.
- Penyelidik meminta catatan dari 11 akun Google dan penyelidikan masih berlangsung.