Pasukan Rahasia Pekerja TI Korea Utara: Penipuan Global Terungkap
Di era digital ketika kerja jarak jauh telah menjadi hal lumrah, Korea Utara telah memanfaatkan pasar kerja teknologi global sebagai senjata. Ribuan spesialis TI Korea Utara, yang beroperasi dengan identitas palsu dan kisah penyamaran yang rumit, telah menyusup ke perusahaan-perusahaan di Amerika Serikat, Eropa, dan berbagai wilayah lain. Misi mereka: memperoleh mata uang asing bagi rezim, menghindari sanksi internasional, dan menyalurkan jutaan—terkadang ratusan juta—dolar ke program nuklir dan rudal Kim Jong Un.
Daftar Isi
- Pasukan Rahasia Pekerja TI Korea Utara: Penipuan Global Terungkap
- Cara Kerja Penipuan: KTP Palsu, Ladang Laptop, dan Tipu Daya Global
- Sisi Manusiawi: Kehidupan Pekerja TI Korea Utara di Luar Negeri
- Mengapa Pekerjaan TI Jarak Jauh? Kedok Sempurna untuk Menghindari Sanksi
- Mengungkap Taktik: AI, Deepfake, dan Rekayasa Sosial
- Dari AS ke Eropa: Sasaran Bergeser, Metode Berkembang
- Peran Fasilitator Barat: Pendukung dan Perantara
- Lebih dari Sekadar Gaji: Spionase, Pencurian Data, dan Kejahatan Siber
- Cara Perusahaan Melindungi Diri: Pelajaran dan Rekomendasi
- Gambaran Besar: Sanksi, Perang Siber, dan Respons Global
- Ringkasan
Operasi rahasia ini terungkap melalui tindakan penegak hukum, riset keamanan siber, dan kesaksian langsung yang langka. Operasi tersebut memperlihatkan jaringan canggih yang memadukan kejahatan siber, pencurian identitas, dan spionase yang disponsori negara. Skala dan keberanian skema ini mengejutkan kalangan industri maupun pejabat pemerintah, serta memunculkan pertanyaan mendesak tentang keamanan tenaga kerja digital global.
Cara Kerja Penipuan: KTP Palsu, Ladang Laptop, dan Tipu Daya Global
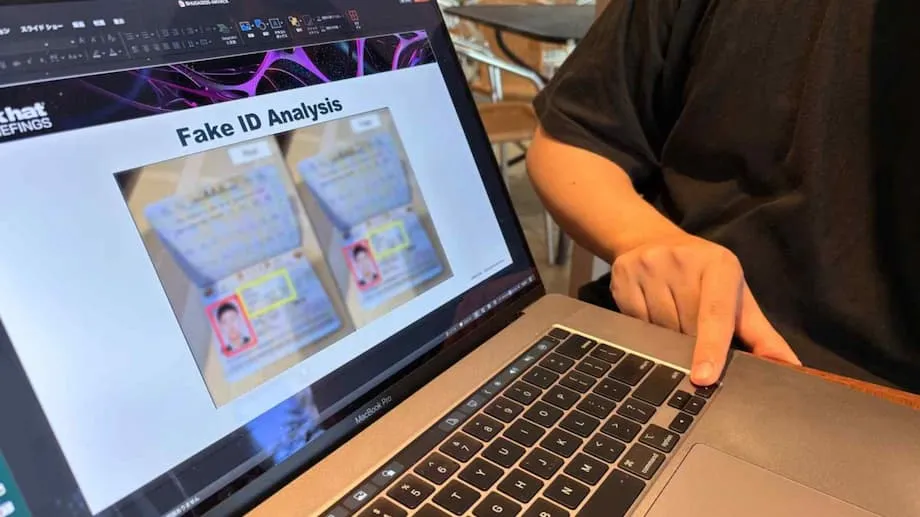
Inti operasi Korea Utara adalah strategi sederhana tetapi efektif: menyamar sebagai profesional TI terampil dari negara lain untuk mendapatkan pekerjaan jarak jauh di perusahaan asing. Untuk itu, pekerja Korea Utara memadukan identitas curian dan palsu, dokumen buatan AI, serta tipu daya digital. Mereka membuat profil LinkedIn dan GitHub yang meyakinkan, memalsukan catatan akademis, bahkan menggunakan teknologi deepfake untuk lolos wawancara video.
Setelah diterima bekerja, para operator ini jarang bekerja dari Korea Utara. Sebaliknya, mereka ditempatkan di negara seperti China, Rusia, dan Asia Tenggara, yang akses internetnya tidak terlalu dibatasi dan pengawasan lebih mudah dihindari. Sebagian bahkan beroperasi dari Afrika atau Timur Tengah. Untuk lebih menyamarkan asal-usul mereka, mereka menggunakan VPN (jaringan privat virtual), perangkat manajemen jarak jauh, dan kaki tangan di Barat yang bertindak sebagai perantara—menerima laptop perusahaan, menyiapkan akses jarak jauh, dan mengurus penggajian.
Salah satu taktik yang terkenal adalah penggunaan "ladang laptop"—lokasi fisik di AS atau Eropa yang menampung puluhan komputer untuk dikendalikan dari jarak jauh oleh pekerja Korea Utara di luar negeri. Pengaturan ini membuat seolah-olah para pekerja masuk dari lokasi domestik yang sah, sehingga pemeriksaan keamanan dasar dapat dilewati.
Menurut Departemen Kehakiman AS, identitas lebih dari 80 warga Amerika telah dicuri untuk digunakan dalam penipuan ini. Ratusan perusahaan—mulai dari perusahaan rintisan teknologi hingga kontraktor pertahanan—tanpa sadar mempekerjakan operator Korea Utara. FBI telah menyita ratusan komputer, puluhan domain web, dan mata uang kripto senilai jutaan dolar yang terkait dengan operasi tersebut.
Sisi Manusiawi: Kehidupan Pekerja TI Korea Utara di Luar Negeri
Kesaksian langka dari para pembelot seperti "Jin-su" mengungkap beban pribadi dan kenyataan sehari-hari di balik pekerjaan rahasia ini. Jin-su, yang berbicara kepada BBC, menceritakan bahwa ia menggunakan ratusan identitas palsu untuk melamar pekerjaan jarak jauh, sering kali merangkap beberapa posisi sekaligus dan berpenghasilan hingga $5.000 per bulan—85% di antaranya dikirim kembali kepada rezim. "Kami tahu ini seperti perampokan, tetapi kami menerimanya begitu saja sebagai nasib kami," katanya. "Ini tetap jauh lebih baik daripada saat kami berada di Korea Utara."
Kebanyakan pekerja TI Korea Utara beroperasi dalam tim dan diawasi ketat oleh pengawas pemerintah. Meski mereka menikmati kebebasan dan akses ke media Barat yang lebih besar dibandingkan rekan sebangsa mereka di tanah air, risiko pembelotan tinggi dan konsekuensinya bagi mereka maupun keluarga mereka sangat berat. Kendati berbahaya, hanya sedikit yang memilih melarikan diri, sebab uang yang mereka simpan—meski hanya sebagian kecil dari penghasilan—dapat mengubah hidup menurut standar Korea Utara.
Mengapa Pekerjaan TI Jarak Jauh? Kedok Sempurna untuk Menghindari Sanksi
Perekonomian Korea Utara terpuruk akibat sanksi internasional, terutama sanksi yang menyasar program persenjataannya. Sumber mata uang asing tradisional—seperti pekerja yang dikirim ke pabrik-pabrik China atau lokasi konstruksi di Rusia—semakin menyusut. Dalam situasi ini, pekerjaan TI jarak jauh menawarkan beberapa keuntungan:
- Gaji Tinggi: Pekerja TI terampil dapat memperoleh hingga $300.000 per tahun, jauh lebih besar daripada pekerja kasar di luar negeri.
- Sulit Terpantau: Kerja jarak jauh jarang membutuhkan pertemuan tatap muka, sehingga identitas asli lebih mudah disembunyikan.
- Jangkauan Global: Internet memungkinkan operator Korea Utara menyasar perusahaan di seluruh dunia, dari AS dan Eropa hingga Selandia Baru dan UEA.
- Akses ke Data Sensitif: Setelah masuk, para pekerja ini dapat mencuri kekayaan intelektual, rahasia perusahaan, bahkan informasi pertahanan yang sensitif.
Menurut perkiraan Perserikatan Bangsa-Bangsa, pekerja TI Korea Utara menghasilkan antara $250 juta dan $600 juta per tahun bagi rezim. Uang ini dicuci melalui jaringan perantara, transaksi mata uang kripto, dan perusahaan cangkang, sehingga sulit dilacak oleh pihak berwenang.
Mengungkap Taktik: AI, Deepfake, dan Rekayasa Sosial
Operator TI Korea Utara bukan hanya pemrogram terampil—mereka juga ahli dalam tipu daya. Peneliti keamanan siber menemukan naskah wawancara terperinci, resume palsu, dan foto yang disunting dengan AI untuk menyamar sebagai profesional Barat. Sebagian bahkan membayar orang sungguhan di Eropa atau AS untuk "menyewakan" identitas mereka, dengan imbalan sebagian penghasilan sebagai kompensasi atas akses ke dokumen dan rekening bank yang sah.
Tim Intelijen Ancaman Microsoft melacak aktivitas ini dengan nama sandi "Jasper Sleet." Mereka melaporkan bahwa pekerja Korea Utara menggunakan AI untuk membuat persona palsu, mengubah foto untuk dokumen lamaran kerja, bahkan memodifikasi suara saat wawancara. Para fasilitator membantu mereka melewati verifikasi kerja, menerima perangkat keras, dan menyiapkan akses jarak jauh. Taktik pengelakan meliputi penggunaan VPN, server privat virtual, dan perangkat manajemen jarak jauh untuk menyamarkan lokasi asli mereka.
Seorang manajer perekrutan, Rob Henley dari Ally Security, menggambarkan sulitnya mendeteksi para penipu ini: "Awalnya, bagi sebagian orang ini seperti permainan, semacam mencoba mencari tahu siapa yang asli dan siapa yang palsu, tetapi tak lama kemudian hal itu benar-benar menjengkelkan." Ia akhirnya meminta kandidat memperlihatkan cahaya siang saat panggilan video—cara sederhana yang kerap mengungkap mereka yang bekerja dari zona waktu yang keliru.
Dari AS ke Eropa: Sasaran Bergeser, Metode Berkembang
Ketika perusahaan AS dan aparat penegak hukum semakin waspada, operator Korea Utara mengalihkan fokus ke Eropa, tempat proses perekrutan dan pemeriksaan identitas sering kali tidak seketat di AS. Google Threat Intelligence Group dan pakar keamanan siber lainnya memperingatkan bahwa perusahaan teknologi Eropa kini menjadi sasaran utama, terutama perusahaan yang menerapkan kebijakan "bawa perangkat sendiri" (BYOD) dan proses perekrutan cepat.
Dalam lingkungan seperti ini, pekerja Korea Utara dapat berbaur sebagai karyawan jarak jauh biasa dengan menggunakan perangkat mereka sendiri untuk mengakses sistem perusahaan. Setelah masuk, mereka dapat mencuri data, mengancam akan membocorkan informasi sensitif, atau menuntut pembayaran dalam mata uang kripto jika diberhentikan. Penggunaan identitas buatan AI dan deepfake semakin menyulitkan deteksi, karena tanda bahaya tradisional—seperti resume yang tidak konsisten atau kemampuan bahasa Inggris yang buruk—semakin dapat disamarkan oleh teknologi.
Peran Fasilitator Barat: Pendukung dan Perantara
Skema pekerja TI Korea Utara sangat bergantung pada jaringan pendukung di Barat. Para fasilitator ini—yang terkadang tidak sadar, terkadang terlibat—memberikan bantuan penting dengan cara:
- Menerima dan menyiapkan laptop perusahaan untuk akses jarak jauh
- Membuka rekening bank dan perusahaan cangkang untuk menerima gaji
- Menyediakan paspor palsu, nomor telepon lokal, dan referensi
- Melatih operator memahami isyarat budaya dan strategi perekrutan
Sejumlah warga Amerika telah didakwa karena menjalankan "ladang laptop" atau bertindak sebagai perantara keuangan. Dalam salah satu kasus, seorang warga AS didakwa menjalankan ladang laptop dari rumahnya, sehingga pekerja Korea Utara dapat mengendalikan puluhan komputer dan mencuci gaji mereka. Pihak lain dituntut karena membantu mencuri dan memindahkan mata uang kripto, sementara aset senilai jutaan dolar disita Departemen Kehakiman.
Meski penindakan terus dilakukan, skala dan kemampuan operasi ini untuk beradaptasi membuat banyak fasilitator masih aktif, sementara fasilitator baru direkrut melalui media sosial dan forum daring.
Lebih dari Sekadar Gaji: Spionase, Pencurian Data, dan Kejahatan Siber
Meski tujuan utama skema pekerja TI Korea Utara adalah memperoleh mata uang asing, risikonya jauh melampaui kehilangan gaji. Setelah masuk ke sebuah perusahaan, para operator ini dapat:
- Mencuri kekayaan intelektual dan rahasia dagang
- Mengakses data sensitif milik kontraktor pertahanan, termasuk informasi yang dikendalikan ekspornya
- Menanam malware untuk kampanye ransomware atau spionase di kemudian hari
- Mengumpulkan informasi internal untuk digunakan kelompok peretas Korea Utara seperti Lazarus Group yang terkenal
Dalam beberapa kasus yang terdokumentasi, pekerja TI Korea Utara menggunakan akses mereka untuk mencuri mata uang kripto, memeras perusahaan tempat mereka bekerja, atau mendukung serangan siber yang lebih besar. Lazarus Group saja diyakini telah mencuri mata uang kripto senilai lebih dari $3 miliar sejak 2007, termasuk perampokan terbesar senilai $1,5 miliar pada 2025.
Cara Perusahaan Melindungi Diri: Pelajaran dan Rekomendasi
Penipuan pekerja TI Korea Utara menyingkap kerentanan serius dalam cara perusahaan merekrut dan mengelola karyawan jarak jauh. Para pakar merekomendasikan pendekatan perlindungan berlapis:
- Pemeriksaan Lebih Ketat: Verifikasi jejak digital, periksa referensi, dan gunakan panggilan video untuk memastikan identitas.
- Pantau Anomali: Waspadai alamat IP yang mencurigakan, nomor telepon yang digunakan bersama, dan penggunaan perangkat manajemen jarak jauh.
- Batasi Risiko BYOD: Terapkan keamanan titik akhir, batasi akses dari perangkat pribadi, dan pisahkan sistem sensitif.
- Edukasi Staf: Latih tim SDM dan TI agar mengenali tanda bahaya serta berkoordinasi dalam verifikasi identitas.
- Bertindak Cepat: Jika pekerja TI Korea Utara teridentifikasi, batasi penanganan pada kelompok tepercaya, analisis keterkaitan dengan para kolaborator, dan amankan bukti untuk penegak hukum.
Pihak berwenang juga mengimbau perusahaan untuk waspada terhadap penawaran kontrak dengan harga yang tidak wajar rendah, permintaan pembayaran dalam mata uang kripto, serta pelamar yang menghindari wawancara video atau memberikan dokumen yang tidak konsisten.
Gambaran Besar: Sanksi, Perang Siber, dan Respons Global
Pemanfaatan pekerja TI di luar negeri oleh Korea Utara merupakan bagian dari strategi yang lebih luas untuk menghindari sanksi dan mendanai program persenjataannya. Menurut Perserikatan Bangsa-Bangsa, serangan siber kini menghasilkan sekitar separuh pendapatan mata uang asing Korea Utara dan 40% pendanaan senjata pemusnah massalnya. Kemampuan rezim untuk beradaptasi—beralih dari tenaga kerja manual ke pekerjaan jarak jauh berteknologi tinggi, serta mengalihkan sasaran dari AS ke Eropa—menegaskan tantangan yang dihadapi regulator internasional.
Pemerintah AS, Jepang, Korea Selatan, dan negara-negara Eropa telah mengeluarkan peringatan, memperketat penegakan hukum, serta menuntut fasilitator asing maupun kolaborator dalam negeri. Platform pekerja lepas dan perusahaan teknologi didesak untuk memperkuat verifikasi identitas dan memantau aktivitas mencurigakan. Namun, seperti dicatat seorang pakar, "Upaya Korea Utara untuk menyusup ke perusahaan-perusahaan Barat demi keuntungan dan spionase akan terus berlanjut. Penindakan akan mengganggu operasi mereka, tetapi Korea Utara diperkirakan akan beradaptasi."
Ringkasan
- Korea Utara telah mengerahkan ribuan pekerja TI ke luar negeri dengan identitas palsu untuk menyusup ke perusahaan dan memperoleh mata uang asing bagi rezim.
- Para operator ini menggunakan AI, deepfake, dan rekayasa sosial yang canggih untuk menyamar sebagai pekerja jarak jauh yang sah, sering kali dengan bantuan fasilitator Barat.
- Setelah masuk, mereka dapat mencuri data dan kekayaan intelektual, bahkan memfasilitasi serangan siber; gaji dan hasil curian disalurkan untuk membiayai program persenjataan Korea Utara.
- Penegak hukum di AS dan negara lain telah menyita aset senilai jutaan dolar, menuntut para pendukung, serta memperingatkan perusahaan agar memperkuat praktik perekrutan dan keamanan siber.
- Operasi ini mengalihkan fokus dari AS ke Eropa seiring diperketatnya penegakan hukum, dan perusahaan di seluruh dunia diimbau untuk tetap waspada terhadap ancaman yang terus berkembang ini.