Peretasan Kripto Terbesar Tahun Ini
Pada 18 April 2026, para penyerang mencuri mata uang kripto senilai sekitar $290 juta dari KelpDAO, sebuah protokol keuangan terdesentralisasi yang dibangun di jaringan Ethereum, menjadikannya pencurian aset digital terbesar tahun ini. LayerZero Labs, penyedia infrastruktur lintas rantai yang ikut terseret dalam insiden tersebut, mengaitkan serangan itu dengan TraderTraitor, unit khusus dalam Lazarus Group Korea Utara, berdasarkan indikator teknis awal yang menunjukkan operasi bersponsor negara dengan tingkat kecanggihan tinggi. Peretasan ini terjadi hanya beberapa minggu setelah pelaku ancaman yang sama diduga menguras $285 juta dari Drift Protocol, sehingga total pencurian oleh peretas Korea Utara sepanjang April saja mencapai lebih dari $575 juta.
Daftar Isi
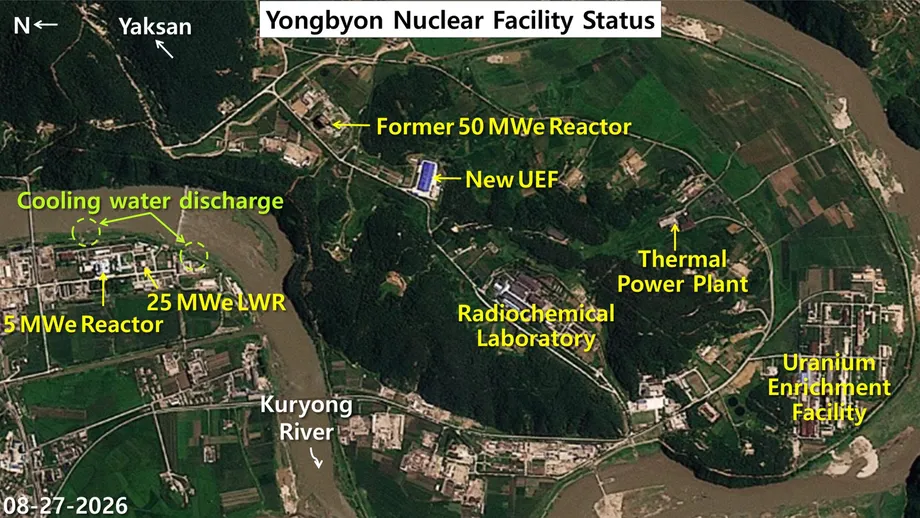
Serangan itu menargetkan rsETH, token restaking likuid yang diterbitkan KelpDAO dan mewakili Ethereum yang di-staking, menghasilkan imbal hasil, tetapi tetap dapat digunakan di aplikasi terdesentralisasi lainnya. Dengan mengeksploitasi kelemahan dalam proses verifikasi lintas rantai, pencuri menguras 116.500 token rsETH senilai sekitar $293 juta sebelum mencuci sebagian dana melalui Tornado Cash, layanan pencampur mata uang kripto yang dirancang untuk menyamarkan jejak transaksi. Sebuah panel Perserikatan Bangsa-Bangsa sebelumnya memperkirakan bahwa Korea Utara telah mencuri lebih dari $3 miliar dalam mata uang kripto sejak 2017, menggunakan hasil ilegal tersebut untuk membantu mendanai program pengembangan senjata nuklirnya.
Insiden ini lebih dari sekadar tindak kriminal yang berdiri sendiri. Analis keamanan memandangnya sebagai bukti meningkatnya kampanye Pyongyang terhadap ekosistem keuangan terdesentralisasi, yang mengungkap kerentanan mendasar dalam cara kerja jembatan lintas rantai dan mekanisme verifikasi. Pencurian ini mengguncang industri mata uang kripto, mendorong raksasa pinjaman Aave membekukan pasar dan memicu penarikan dana bernilai miliaran dolar dari protokol terdampak.
Cara Kerja Eksploitasi Lintas Rantai
KelpDAO beroperasi sebagai protokol restaking likuid, yang memungkinkan pengguna menyetorkan Ethereum dan menerima token rsETH sebagai imbalan. Token derivatif ini mewakili aset yang di-staking dan tetap menghasilkan imbalan melalui EigenLayer, infrastruktur restaking di Ethereum. Melalui lapisan interoperabilitas seperti LayerZero, rsETH dapat berpindah di antara berbagai jaringan blockchain, sehingga meningkatkan fleksibilitas sekaligus memperluas potensi permukaan serangan. Fungsionalitas lintas rantai ini menjadi pintu masuk bagi eksploitasi kripto terbesar yang tercatat tahun ini.
Para penyerang menargetkan Decentralized Verifier Network, atau DVN, yang bertugas memvalidasi pesan di antara berbagai blockchain. Alih-alih mengeksploitasi celah dalam kode smart contract KelpDAO, peretas memanipulasi infrastruktur yang mendukung operasi verifikasi tersebut. Mereka menyusupi sejumlah node Remote Procedure Call (RPC), yang berfungsi sebagai titik komunikasi agar aplikasi dapat membaca data blockchain, lalu menyuntikkan data palsu ke lapisan verifikasi.
Untuk memperkuat serangan, para pelaku ancaman secara bersamaan melancarkan serangan distributed denial-of-service terhadap node RPC yang sah. Rentetan serangan ini mengurangi ketersediaan sumber data tepercaya dan memaksa sistem mengandalkan node yang telah disusupi dan memasok informasi palsu. Pada dasarnya, para penyerang meracuni proses validasi sehingga pesan lintas rantai palsu diterima sebagai pesan sah, meski transaksi yang mendasarinya sebenarnya tidak pernah terjadi di blockchain.
Sebuah kerentanan kritis memungkinkan penipuan ini. KelpDAO menggunakan konfigurasi satu-DVN untuk operasi lintas rantainya, yang berarti hanya satu verifikator yang memeriksa keabsahan pesan, alih-alih mensyaratkan konsensus dari beberapa validator independen. LayerZero menyatakan bahwa pengaturan ini menciptakan satu titik kegagalan, sehingga pesan palsu dapat lolos tanpa verifikasi tambahan. Para penyerang menggunakan payload khusus yang dirancang untuk memalsukan pesan kepada DVN dengan peringatan seminimal mungkin, sehingga memungkinkan transfer token rsETH tanpa izin ke dompet yang mereka kendalikan.
LayerZero dan KelpDAO Saling Menuding
Setelah peretasan, LayerZero dan KelpDAO terlibat dalam perselisihan terbuka mengenai pihak yang bertanggung jawab atas pelanggaran keamanan tersebut. LayerZero bersikukuh bahwa insiden itu sepenuhnya terjadi akibat keputusan KelpDAO untuk menggunakan konfigurasi satu-verifikator, meski telah direkomendasikan untuk menerapkan beberapa DVN independen. Perusahaan tersebut menegaskan bahwa sebelumnya telah menyampaikan praktik terbaik terkait diversifikasi DVN kepada KelpDAO dan bahwa konfigurasi yang diperkuat dengan benar, yang mensyaratkan konsensus dari beberapa verifikator, akan membuat serangan ini gagal.
LayerZero merilis analisis teknis pascainsiden terperinci yang menjelaskan metode serangan pemalsuan RPC dan menyatakan bahwa tidak ada penularan dampak ke aset lintas rantai atau aplikasi lain yang menggunakan konfigurasi berbeda. Perusahaan itu mengumumkan akan berhenti menandatangani pesan untuk aplikasi yang menggunakan pengaturan satu-verifikator guna mencegah insiden serupa. LayerZero mengidentifikasi pelaku ancaman tersebut sebagai TraderTraitor, subkelompok dalam Lazarus Group yang dikenal menargetkan platform mata uang kripto.
KelpDAO membantah pernyataan tersebut dan menyatakan bahwa mereka telah menggunakan infrastruktur LayerZero sejak Januari 2024 sembari menjaga saluran komunikasi terbuka dengan tim LayerZero. Menurut KelpDAO, pertanyaan mengenai konfigurasi DVN muncul saat mereka memperluas ke Layer 2, dan pengaturan default saat itu secara tegas dikonfirmasi sebagai pilihan yang sesuai. Protokol tersebut berpendapat bahwa pengaturan default LayerZero memfasilitasi konfigurasi yang rentan, sekaligus menantang anggapan bahwa pengguna harus memikul tanggung jawab penuh atas parameter keamanan yang disajikan sebagai opsi standar.
Penggunaan konfigurasi dengan satu titik kegagalan berarti tidak ada verifikator independen yang dapat mendeteksi dan menolak pesan palsu. LayerZero dan pihak eksternal lainnya sebelumnya telah menyampaikan praktik terbaik terkait diversifikasi DVN kepada KelpDAO. Meski telah menerima rekomendasi tersebut, KelpDAO memilih menggunakan konfigurasi DVN 1/1.
Para pakar keamanan turut menanggapi perdebatan ini. Mereka menilai bahwa keamanan yang bergantung pada pengguna untuk membaca dokumentasi dan memilih sendiri opsi yang lebih aman merupakan kelemahan desain mendasar dalam sistem terdesentralisasi. David Schwed, kepala operasional di perusahaan keamanan blockchain SVRN, mengamati bahwa jika sebuah konfigurasi dinilai tidak aman, konfigurasi itu seharusnya tidak ditawarkan sebagai opsi. Hal ini mencerminkan ketegangan yang lebih luas dalam ekosistem Web3 antara cita-cita desentralisasi dan kebutuhan praktis akan pengaturan default yang aman.
Dampak Berantai terhadap Keuangan Terdesentralisasi
Pencurian tersebut berdampak jauh melampaui KelpDAO, memperlihatkan keterhubungan protokol keuangan terdesentralisasi modern. Karena rsETH digunakan sebagai jaminan di berbagai platform pinjaman, eksploitasi ini menimbulkan risiko sistemik yang merambat ke seluruh ekosistem hanya dalam hitungan jam. Aave, salah satu protokol pinjaman terdesentralisasi terbesar, mencatat penurunan total nilai terkunci hampir $8 miliar setelah investor bergegas menarik aset. Protokol itu membekukan pasar rsETH di Ethereum, Arbitrum, Base, Mantle, dan Linea untuk mencegah paparan lebih lanjut.
Para penyerang menunjukkan rekayasa keuangan yang canggih dengan menyetorkan rsETH curian sebagai jaminan di Aave v3, lalu meminjam wrapped Ether sehingga menciptakan utang sekitar $195 juta di platform tersebut. Ketika pengguna bergegas menarik aset untuk menghindari potensi kerugian, kumpulan pinjaman Aave v3 mencapai pemanfaatan penuh, sehingga akses ke stablecoin senilai lebih dari $5,1 miliar untuk sementara terhambat. Protokol Compound dan Euler juga melaporkan dampak dari insiden ini, tetapi menerapkan langkah darurat untuk membatasi penularan dampak.
Pendiri Cardano, Charles Hoskinson, menganalisis eksploitasi tersebut dalam siaran langsung dan membedakan pencurian awal dari dampak berantai berikutnya melalui pasar pinjaman. Ia mencatat bahwa hal baru dalam insiden ini bukanlah pemalsuan jembatannya, melainkan cara penyerang menggunakan rsETH curian sebagai jaminan untuk meminjam aset likuid, mengubah pencurian sederhana menjadi krisis neraca keuangan bagi setidaknya sembilan protokol. Vektor serangan sekunder ini mengubah jaminan yang telah diracuni menjadi senjata untuk menyerang ekosistem DeFi yang lebih luas.
Pasar bereaksi keras terhadap kabar tersebut. Harga token rsETH berfluktuasi antara $1.600 dan $2.500 dalam 24 jam pertama saat penyedia likuiditas menarik dukungan. Total nilai terkunci di seluruh DeFi turun sekitar $13 miliar dalam 48 jam setelah insiden itu. Dewan Keamanan Arbitrum berhasil membekukan sekitar 30.766 ETH senilai $71 juta, atau sekitar seperempat dari dana yang dicuri, meski sebagian besar masih berada dalam kendali para penyerang.
Lazarus Group dan Pencurian Bersponsor Negara
Atribusi kepada Lazarus Group Korea Utara sesuai dengan pola pencurian mata uang kripto bersponsor negara yang telah lama dikenal, yang bertujuan menghindari sanksi internasional dan mendanai program persenjataan. TraderTraitor, subkelompok spesifik yang diidentifikasi dalam serangan ini, telah dikaitkan dengan beberapa peretasan besar dalam beberapa tahun terakhir, termasuk pencurian $1,5 miliar dari Bybit pada awal 2026, yang tercatat sebagai peretasan kripto terbesar dalam sejarah. Para pemantau Perserikatan Bangsa-Bangsa telah mendokumentasikan bagaimana Pyongyang menyalurkan hasil ilegal ini langsung untuk pengembangan nuklir dan rudal balistiknya.
Peneliti keamanan mencatat bahwa operasi siber Korea Utara telah berkembang dari serangan oportunistis terhadap bursa menjadi penyusupan canggih dan sabar yang menargetkan infrastruktur mendasar keuangan terdesentralisasi. Alexander Urbelis, kepala keamanan informasi di ENS Labs, menyebut insiden-insiden ini bukan sebagai kejadian yang berdiri sendiri, melainkan sebagai rangkaian operasi yang terus berlangsung. Ia menekankan bahwa kelompok seperti Lazarus bukan sekadar pulang dengan kekayaan lebih besar, tetapi juga dengan kemampuan yang lebih baik: mereka menggunakan sumber daya curian untuk memperluas perangkat, menyempurnakan teknik, dan menginvestasikan kembali dana itu ke dalam kampanye mendatang.
Lingkungan ini bukan diuji oleh pelaku yang menyerang lalu kabur, melainkan ditekan oleh lawan yang disiplin dan memahami cara merangkai kelemahan di seluruh infrastruktur, aplikasi, dan hubungan kepercayaan.
Metode serangan ini menunjukkan evolusi strategi penargetan Lazarus. Alih-alih mengeksploitasi kerentanan smart contract atau mencuri kunci privat, kelompok tersebut mulai berfokus pada infrastruktur lintas rantai dan restaking, yakni lapisan teknis yang menghubungkan berbagai jaringan blockchain. Lapisan ini rumit secara teknis, kerap menyimpan nilai besar, dan biasanya lebih sulit dipantau dibandingkan aplikasi di permukaan. Dengan menyusupi infrastruktur verifikasi alih-alih logika aplikasi, para penyerang menunjukkan pemahaman mendalam tentang cara sistem terdesentralisasi memercayai dan memvalidasi informasi.
Henri Arslanian, salah satu pendiri Nine Blocks Capital Management, menyatakan keyakinannya atas atribusi tersebut. Ia mengatakan tidak ada kelompok lain di dunia yang memiliki keahlian dan kekuatan untuk melancarkan peretasan semacam ini, seraya mencatat bahwa kecanggihan teknis dan keamanan operasional yang ditunjukkan dalam eksploitasi KelpDAO hanya sesuai dengan kemampuan aktor setingkat negara. Penggunaan Tornado Cash untuk pencucian uang, ditambah serangan bertahap yang melibatkan penyusupan infrastruktur dan unsur rekayasa sosial, mendukung penilaian tersebut.
Upaya Negosiasi dan Pelajaran Keamanan
Dalam langkah yang tidak biasa, pendiri Tron Network sekaligus miliarder, Justin Sun, secara terbuka memohon kepada para peretas agar mengembalikan dana curian. Melalui media sosial, Sun menawarkan untuk bernegosiasi langsung dengan para penyerang, menanyakan jumlah yang mereka inginkan sembari berargumen bahwa mengorbankan Aave dan KelpDAO sama sekali tidak sepadan. Intervensinya menyoroti besarnya risiko sistemik akibat eksploitasi ini, terutama karena alamat yang terkait dengan HTX, bursa milik Sun, telah mengirim ratusan juta ke sejumlah akun di Aave.
Peretas KelpDAO, berapa yang kalian inginkan? Mari bicara. Tentu saja dengan bantuan KelpDAO. Mengorbankan Aave dan KelpDAO hingga keduanya tumbang akibat peretasan ini sama sekali tidak sepadan. Kalian juga tidak bisa membelanjakan $300 juta.
Insiden ini memicu perdebatan sengit di kalangan komunitas keamanan blockchain mengenai keseimbangan antara desentralisasi dan keamanan. Charles Hoskinson berpendapat bahwa kegagalan terjadi pada logika verifikasi, bukan logika aplikasi. Ia menunjukkan bahwa konfigurasi verifikator tiga-dari-lima, bukan satu-dari-satu, akan mampu mencegah pemalsuan tersebut. Kritik ini juga ditujukan pada ekosistem Ethereum yang lebih luas, tempat interaksi lintas rantai yang rumit menciptakan ketergantungan yang dapat memperbesar dampak satu titik kegagalan.
Para profesional keamanan mendorong arsitektur zero-trust yang mengasumsikan penyusupan dapat terjadi dan menerapkan verifikasi ketat di lingkungan yang kompleks. Langkah mitigasi yang direkomendasikan mencakup penguatan titik akhir RPC, penerapan mekanisme konsensus multipihak, penggunaan pertahanan DDoS yang tangguh, serta penerapan pemutus sirkuit yang dapat menjeda transaksi secara otomatis saat anomali terdeteksi. Eksploitasi KelpDAO menunjukkan bahwa dalam keuangan terdesentralisasi, kekuatan seluruh rantai bergantung pada pengendalian di setiap mata rantainya. Ketika satu mata rantai putus, dampaknya dengan cepat merambat.
Bagi pengguna baru di dunia DeFi, peretasan ini menjadi pengingat keras bahwa desentralisasi bukanlah sifat yang bersifat biner, melainkan rangkaian pilihan mengenai kepercayaan dan verifikasi. Seiring operasi siber Korea Utara terus beradaptasi dan meluas, industri menghadapi tekanan yang kian besar untuk menerapkan keamanan secara default, bukan sekadar merekomendasikannya, sehingga opsi paling aman menjadi yang paling mudah digunakan dan tidak tersembunyi dalam dokumentasi teknis.
Hal-Hal Penting
- Lazarus Group Korea Utara, khususnya subkelompok TraderTraitor, diduga mencuri token rsETH senilai sekitar $290 juta dari KelpDAO pada 18 April 2026
- Serangan ini mengeksploitasi konfigurasi satu-verifikator dalam infrastruktur lintas rantai KelZero, sehingga peretas dapat memalsukan pesan verifikasi dan menguras dana
- Para penyerang menyusupi node RPC dan melancarkan serangan DDoS untuk memaksa sistem mengandalkan sumber data yang telah diracuni
- Peretasan ini memicu dampak sistemik di seluruh DeFi, memaksa Aave membekukan pasar dan memicu penarikan $8 miliar dari protokol pinjaman
- LayerZero dan KelpDAO saling membantah secara terbuka mengenai tanggung jawab, dengan LayerZero menyebut pilihan konfigurasi yang tidak aman dan KelpDAO mengklaim telah mengikuti pengaturan default
- Insiden ini merupakan pencurian kripto besar kedua oleh Korea Utara pada April 2026, setelah peretasan senilai $285 juta terhadap Drift Protocol
- Sekitar $71 juta dari dana yang dicuri telah dibekukan oleh Dewan Keamanan Arbitrum, sementara sebagian besar sisanya dicuci melalui Tornado Cash
- Panel Perserikatan Bangsa-Bangsa memperkirakan Korea Utara telah mencuri lebih dari $3 miliar dalam mata uang kripto sejak 2017 untuk mendanai pengembangan senjata nuklir