Serangan ransomware mengganggu pasokan bir dan mengekspos data pribadi
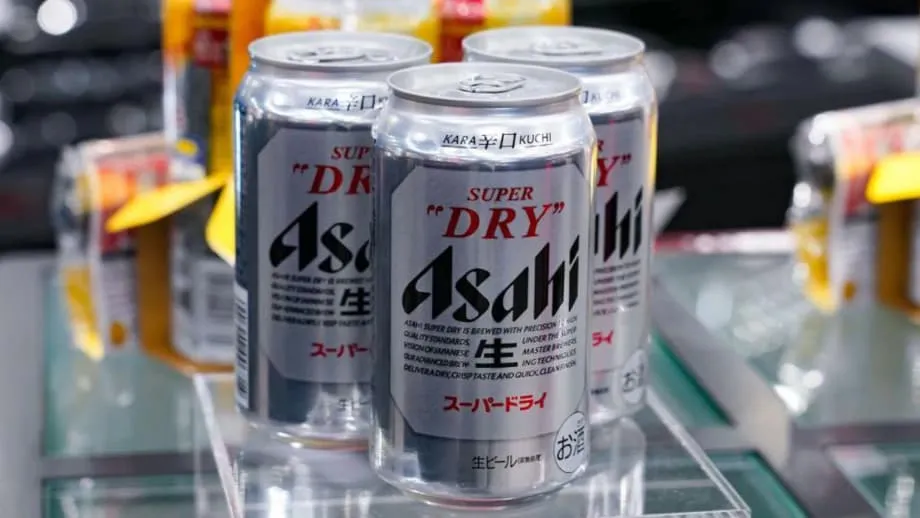
Produsen bir terbesar di Jepang, Asahi Group Holdings, sedang memulihkan diri dari serangan ransomware yang melumpuhkan operasional digital di seluruh negeri, memperlambat produksi di pabrik bir, dan memicu kelangkaan minuman di rak-rak toko. Insiden ini bermula pada 29 September, ketika perusahaan mendeteksi gangguan di salah satu pusat datanya. Sistem diisolasi dalam beberapa jam, tetapi penyusup telah lebih dulu menyusup ke sejumlah bagian jaringan, mengenkripsi data, dan menonaktifkan layanan penting yang digunakan untuk menerima pesanan serta mengirimkan produk. Selama beberapa hari, staf kembali menggunakan pena, kertas, dan faks untuk menjaga pengiriman tetap berjalan. Sejumlah toko melaporkan stok bir populer dan minuman ringan yang menipis akibat pengiriman terhambat.
Daftar Isi
- Serangan ransomware mengganggu pasokan bir dan mengekspos data pribadi
- Bagaimana serangan terjadi
- Mengapa pemerasan ganda meningkatkan risiko
- Siapa Qilin dan mengapa produsen berisiko menjadi sasaran
- Informasi apa yang mungkin berisiko
- Mengapa gangguan digital menghentikan pasokan bir
- Respons dan pemulihan
- Jepang menghadapi gelombang ransomware yang lebih luas
- Langkah yang dapat diambil perusahaan sekarang
- Langkah yang perlu dilakukan orang-orang terdampak
- Poin-Poin Utama
Perusahaan kini mengonfirmasi bahwa data pribadi yang tersimpan dalam sistem yang dikelola di Jepang telah atau mungkin telah terekspos. Berdasarkan hasil penyelidikan awal yang diterbitkan pada akhir November, informasi milik sekitar 1,914 juta orang berisiko terdampak, termasuk sekitar 1,525 juta pelanggan. Perusahaan menyebut paparan ini juga mungkin berdampak pada sekitar 107.000 karyawan saat ini dan mantan karyawan, sekitar 168.000 anggota keluarga staf, serta kurang lebih 114.000 kontak eksternal. Data yang mungkin terekspos mencakup nama, jenis kelamin, tanggal lahir, alamat surat, alamat email, dan nomor telepon. Data kartu kredit tampaknya tidak termasuk dalam kumpulan data yang disusupi. Sejauh ini, kebocoran yang terkonfirmasi hanya mencakup 18 butir informasi pribadi terkait karyawan, dan perusahaan sedang menyiapkan pemberitahuan bagi mereka yang terdampak.
Kelompok ransomware Qilin mengaku bertanggung jawab dan mencantumkan Asahi di situs kebocorannya, dengan klaim telah mencuri sekitar 27 gigabita berkas perusahaan. Penyelidikan Asahi belum mengonfirmasi adanya data curian yang dirilis ke publik, tetapi insiden tersebut memaksa perusahaan melakukan penanganan menyeluruh di seluruh operasional domestiknya. Pengiriman mulai berangsur pulih seiring sistem kembali beroperasi, dan perusahaan menunda pengumuman hasil keuangan setahun penuh untuk berfokus pada pemulihan dan penguatan keamanan. Asahi menyatakan gangguan hanya berdampak pada sistem di Jepang. Merek-merek globalnya, termasuk Peroni, Pilsner Urquell, Grolsch, dan Fuller’s Brewery di Inggris, tidak mengalami gangguan layanan.
Bagaimana serangan terjadi
Tinjauan internal Asahi menggambarkan eskalasi yang cepat. Sekitar pukul 07.00 waktu Jepang pada 29 September, staf menemukan berkas terenkripsi di jaringan dan mengisolasi pusat data yang terdampak. Pemeriksaan forensik selanjutnya menunjukkan bahwa pembobolan awal kemungkinan bermula dari perangkat yang disusupi di lokasi Asahi lainnya, sehingga para penyerang dapat bergerak di dalam jaringan sebelum langkah isolasi dilakukan. Para penyerang kemudian menyebarkan ransomware ke sejumlah server dan perangkat yang terhubung, mengganggu sistem pemasukan pesanan, distribusi, dan layanan pelanggan yang diandalkan perusahaan untuk operasional sehari-hari.
Mengapa pemerasan ganda meningkatkan risiko
Serangan ransomware modern kerap melibatkan pencurian data sebelum tahap enkripsi, taktik yang dikenal sebagai pemerasan ganda. Penyerang mencuri berkas sensitif, lalu mengacak data atau sistem untuk menghambat operasional, dan akhirnya mengancam akan memublikasikan konten yang dicuri jika tebusan tidak dibayar. Dalam kasus ini, Qilin menyatakan telah mengambil sekitar 9.300 berkas. Asahi melaporkan belum menemukan bukti yang dapat dikonfirmasi bahwa data telah dibocorkan ke publik. Namun, ancaman itu saja sudah menekan korban untuk mempertimbangkan kelangsungan bisnis, risiko privasi, dan kerusakan reputasi sambil memulihkan sistem dan menyelidiki pembobolan.
Siapa Qilin dan mengapa produsen berisiko menjadi sasaran
Qilin adalah operasi ransomware as a service. Alih-alih berupa satu kelompok terpusat, Qilin menjalankan platform yang menyediakan perangkat lunak berbahaya dan infrastruktur bagi afiliasi. Para afiliasi membobol target dan membagi hasil keuntungannya. Peneliti keamanan telah melacak ratusan serangan yang diklaim Qilin sejak kelompok itu muncul pada 2022. Laporan tahun ini menyebut Qilin sebagai salah satu kelompok ransomware paling aktif di dunia, dengan sektor manufaktur termasuk sasaran utama. Perangkat kelompok ini dirancang untuk menyerang lingkungan teknologi informasi perusahaan dan, jika dapat dijangkau, sistem industri. Basis kode Qilin mencakup komponen dalam Rust dan C yang dapat digunakan pada sistem Windows, Linux, dan VMware ESXi. Intelijen ancaman juga menunjukkan bahwa Qilin mengarahkan para afiliasinya untuk menghindari target di negara tertentu, termasuk Rusia dan Belarus.
Operator ransomware menyasar perusahaan yang sulit menyamarkan gangguan layanan. Produsen termasuk dalam kategori tersebut. Lini produksi, penjadwalan batch, pengemasan, dan logistik terintegrasi erat dengan sistem bisnis yang berjalan di pusat data dan cloud. Jika sistem digital itu lumpuh, produksi ikut terdampak, sekalipun pengendali logika terprogram di lantai pabrik tidak tersentuh. Analis yang memantau serangan siber terhadap produsen memperkirakan waktu henti dapat merugikan perusahaan besar hampir dua juta dolar per hari. Di kawasan Asia Pasifik, aktivitas ransomware yang dilaporkan meningkat tajam sejak 2024, dengan produsen termasuk organisasi yang paling terdampak.
Informasi apa yang mungkin berisiko
Asahi menyatakan bahwa sejauh ini satu-satunya paparan yang terkonfirmasi melibatkan 18 butir informasi karyawan dari laptop perusahaan. Namun, berdasarkan bukti yang ada, penyelidikan menyimpulkan bahwa kumpulan data pribadi yang jauh lebih besar di server mungkin telah diakses penyerang. Kategori yang terdampak mencakup pelanggan yang menghubungi layanan bantuan, karyawan saat ini dan mantan karyawan, anggota keluarga mereka, serta kontak bisnis eksternal yang menerima pesan seremonial. Perusahaan menegaskan bahwa data kartu pembayaran tidak termasuk dalam kumpulan data yang disusupi. Penyelidikan masih berlangsung, dan pemberitahuan langsung akan dikirim kepada orang-orang yang terdampak.
Berdasarkan pemberitahuan Asahi, jenis data pribadi yang mungkin terekspos meliputi:
- Nama lengkap dan informasi kontak (alamat, email, telepon)
- Jenis kelamin dan tanggal lahir
- Informasi hubungan dengan perusahaan untuk karyawan, mantan staf, dan anggota keluarga
- Informasi kontak bisnis mitra dan kontak eksternal
Bagi mereka yang pernah berinteraksi dengan layanan pelanggan Asahi, risiko langsungnya adalah phishing yang ditargetkan. Penyerang mungkin menggunakan nama asli dan informasi kontak untuk menyusun pesan meyakinkan. Pesan semacam ini kerap meniru konfirmasi pesanan, pengembalian dana, atau pemberitahuan pengiriman untuk mendorong penerima membalas atau mengeklik tautan. Penerima sebaiknya waspada terhadap komunikasi yang tidak diminta, serta menghindari membuka lampiran atau memasukkan kredensial di situs yang diakses melalui tautan dalam email.
Kevin Marriott, manajer senior bidang siber di Immersive, mengatakan pencurian data memperumit pemulihan karena kepercayaan pelanggan dan jadwal pemulihan operasional berjalan dengan linimasa berbeda, sehingga menambah tekanan pada tim yang berupaya memulihkan sistem. Ia menambahkan, mungkin perlu waktu berbulan-bulan untuk mencapai kestabilan penuh. Asahi belum memberikan tanggal pasti pemulihan.
Pencurian data pelanggan menambah tekanan bagi tim Asahi, selain kemungkinan bahwa operasional belum sepenuhnya pulih hingga Februari.
Mengapa gangguan digital menghentikan pasokan bir
Pabrik bir bergantung pada jaringan sistem terhubung yang memadukan sistem perusahaan dengan lantai produksi. Pengelolaan pesanan, perencanaan bahan baku, resep batch, jadwal pengemasan, pergudangan, dan logistik semuanya diatur oleh perangkat lunak. Jika jaringan perusahaan dienkripsi atau dibuat luring, seluruh pengaturan itu terhenti. Meski tangki dan mesin pembotolan tetap utuh secara fisik, kurangnya visibilitas pesanan dan penjadwalan dapat menghentikan lini produksi. Itulah yang terjadi di seluruh operasional domestik Asahi. Perusahaan menyatakan harus memproses pesanan secara manual dan mengandalkan telepon serta faks sebagai langkah darurat.
Tim keamanan yang mengkaji insiden industri menekankan bahwa penyerang kerap masuk melalui jaringan perusahaan, lalu beralih ke perangkat yang mendukung operasional pabrik, seperti server untuk berbagi berkas, autentikasi, penjadwalan, atau akses jarak jauh. Tanpa segmentasi jaringan dan autentikasi yang kuat, pembobolan di satu bagian bisnis dapat merambat ke berbagai lokasi. Insiden Asahi menunjukkan bagaimana gangguan pada sistem digital dapat melumpuhkan jaringan distribusi nasional dalam hitungan jam. Banyak peritel Jepang melaporkan stok Asahi Super Dry yang menipis, sementara minimarket memperingatkan pelanggan akan kemungkinan keterlambatan. Perusahaan telah memulai kembali produksi di beberapa pabrik dan meningkatkan pengiriman seiring sistem kembali beroperasi.
Dalam permintaan maaf yang disampaikan kepada publik, Presiden dan CEO Asahi Group Atsushi Katsuki menyapa pelanggan, mitra, dan karyawan saat perusahaan berupaya memulihkan layanan normal.
Saya ingin menyampaikan permohonan maaf yang tulus atas kesulitan yang dialami para pemangku kepentingan kami akibat gangguan sistem baru-baru ini. Kami berupaya semaksimal mungkin untuk memulihkan sistem secepatnya, sembari menerapkan langkah-langkah alternatif guna memastikan pasokan produk kepada pelanggan tetap terjaga.
Respons dan pemulihan
Asahi membentuk struktur tanggap darurat, melibatkan spesialis eksternal, dan menetapkan program selama beberapa bulan untuk mengatasi pembobolan, mengaktifkan kembali sistem, serta memperkuat pertahanan. Perusahaan menyebut upaya luas untuk meningkatkan standar dasar keamanannya, termasuk memperketat kontrol komunikasi jaringan, meningkatkan pemantauan, merancang sistem pencadangan baru untuk mengurangi waktu pemulihan, memperketat pelatihan karyawan, memperkuat tata kelola, dan mengadakan audit eksternal secara berkala. Pengiriman kembali dilakukan secara bertahap, sementara tim terus memeriksa integritas sistem dan membangun ulang bagian jaringan yang dibuat luring selama proses penanganan. Perusahaan juga menunda pengumuman hasil keuangan setahun penuh demi memprioritaskan respons dan pemulihan.
Para pemimpin bidang keamanan mengatakan kasus ini menegaskan perlunya memperkuat titik temu antara sistem TI perusahaan dan sistem industri. Jason Revill, pemimpin teknologi praktik keamanan global di Avanade, mengatakan perusahaan dapat mengurangi dampak pembobolan dengan menerapkan pendekatan zero trust, yang mengharuskan seluruh akses diverifikasi secara berkelanjutan.
Serangan siber terhadap Asahi menyoroti meningkatnya risiko pada jaringan teknologi operasional dan teknologi informasi, serta alasan prinsip Zero Trust sangat penting bagi setiap organisasi.
Jepang menghadapi gelombang ransomware yang lebih luas
Ransomware kian membebani organisasi di Jepang dan kawasan Asia Pasifik yang lebih luas. Badan Kepolisian Nasional Jepang melaporkan jumlah kasus ransomware mencapai rekor sejak 2024. Survei terhadap perusahaan Jepang menunjukkan bahwa penghentian operasional sering berlangsung lebih dari sepekan, sebagian bahkan jauh lebih lama dan menimbulkan biaya pemulihan yang besar. Insiden terkini di sejumlah perusahaan besar Jepang, termasuk di sektor optik dan penerbitan, memaksa penghentian operasional selama beberapa pekan dan memicu kerugian signifikan.
Para pembuat undang-undang dan lembaga pemerintah telah mengambil langkah untuk memperkuat pertahanan. Kerangka kerja baru untuk pertahanan siber aktif mulai diberlakukan sebagian pada 2025, dengan tujuan mengurangi dampak serangan berkelanjutan terhadap sektor-sektor penting. Perusahaan swasta tetap menanggung beban langsung dalam pencegahan dan penanganan. Pakar sektor memperingatkan bahwa penyerang semakin cepat bergerak menembus jaringan dan mengenkripsi sistem, sehingga mempersempit waktu untuk mendeteksi dan membatasi serangan. Tren ini terlihat dari singkatnya jeda antara pembobolan awal dan penyebaran ransomware.
Chris Dimitriadis, Chief Global Strategy Officer di ISACA, memperingatkan bahwa kecepatan dan ketepatan serangan baru-baru ini menyisakan sedikit ruang bagi organisasi untuk bereaksi tanpa latihan rutin dan investasi.
Waktu untuk mendeteksi dan menghentikan serangan semakin singkat karena taktik kriminal bergerak lebih cepat. Organisasi perlu menjadikan pencegahan keamanan siber proaktif dan pelatihan sebagai prioritas utama bisnis, disertai latihan respons insiden yang rutin dan budaya tanggung jawab digital bersama.
Langkah yang dapat diambil perusahaan sekarang
Produsen bir, makanan, dan perusahaan manufaktur lain yang mengandalkan logistik kompleks dapat mengurangi risiko dengan mengatasi titik lemah yang dieksploitasi kelompok ransomware. Sejumlah langkah penting bagi para pemimpin yang meninjau postur keamanan setelah insiden Asahi:
- Petakan koneksi antara sistem TI perusahaan dan sistem pabrik, lalu segmentasikan jaringan untuk membatasi pergerakan lateral. Terapkan autentikasi multifaktor untuk akses jarak jauh dan akun administrator.
- Perkuat sistem identitas dan hapus akun yang tidak digunakan. Pantau aktivitas masuk untuk mendeteksi perilaku tidak biasa dan wajibkan kata sandi kuat dengan faktor kedua yang tahan terhadap phishing.
- Prioritaskan pemasangan patch pada perangkat yang terhubung ke internet, gerbang akses jarak jauh, dan layanan direktori. Pantau kerentanan secara berkelanjutan di lingkungan TI maupun operasional.
- Buat pencadangan andal yang diuji secara berkala dan terisolasi dari akses jaringan sehari-hari. Pastikan sistem bisnis penting dan layanan pendukung pabrik dapat dipulihkan dengan cepat.
- Terapkan deteksi dan respons endpoint di seluruh server dan workstation, serta pastikan peringatan diterima tim yang mampu melakukan triase dan bertindak sepanjang waktu.
- Buat dan latih rencana respons insiden bersama jajaran eksekutif, tim hukum, operasional, dan komunikasi. Latihan simulasi dan praktik langsung dapat mengurangi kekacauan saat insiden nyata terjadi.
- Tingkatkan pengelolaan risiko pemasok. Tinjau persyaratan keamanan bagi penyedia layanan terkelola dan vendor penting, serta wajibkan pemberitahuan pembobolan secara tepat waktu.
- Inventarisasi teknologi operasional dan sistem pendukungnya. Hapus konektivitas yang tidak diperlukan, kurangi jalur akses jarak jauh, dan validasi perubahan melalui prosedur pengendalian perubahan.
Langkah yang perlu dilakukan orang-orang terdampak
Selama penyelidikan berlangsung, orang-orang yang pernah berinteraksi dengan Asahi dapat mengurangi risiko penipuan dan penyalahgunaan identitas dengan mengambil sejumlah langkah praktis:
- Berhati-hatilah terhadap panggilan, pesan teks, atau email tak diminta yang meminta informasi pribadi. Jangan mengeklik tautan atau membuka lampiran dari pengirim yang tidak dikenal.
- Perlakukan pesan yang menyebut pesanan atau pengiriman baru-baru ini dengan waspada. Lakukan verifikasi langsung melalui situs web perusahaan atau layanan pelanggan dengan nomor telepon tepercaya.
- Ganti kata sandi akun apa pun yang menggunakan alamat email yang sama dengan yang Anda gunakan untuk menghubungi Asahi, terutama jika kata sandinya digunakan ulang. Aktifkan autentikasi multifaktor jika tersedia.
- Pantau rekening bank dan tagihan kartu untuk mencari transaksi tak biasa. Meski Asahi menyatakan data kartu pembayaran tidak terekspos, pelaku kejahatan mungkin mencoba penipuan terkait.
- Waspadai tanda-tanda phishing yang ditargetkan di kotak surat dan email selama beberapa bulan ke depan. Penyerang kerap menggunakan kembali daftar kontak yang bocor.
- Pertimbangkan untuk mendaftar pada layanan perlindungan identitas atau pemantauan kredit jika Anda meyakini data pribadi Anda terekspos.
Poin-Poin Utama
- Asahi mendeteksi serangan ransomware pada 29 September yang mengganggu pemesanan, pengiriman, dan layanan pelanggan di seluruh Jepang.
- Data pribadi milik sekitar 1,914 juta orang, termasuk sekitar 1,525 juta pelanggan, mungkin terekspos. Data kartu kredit tampaknya tidak terdampak.
- Qilin mengaku bertanggung jawab dan menyatakan telah mencuri sekitar 27 gigabita data dari Asahi. Perusahaan belum mengonfirmasi adanya informasi curian yang dibocorkan ke publik.
- Produksi dan pengiriman terhambat saat staf beralih ke pemrosesan manual. Toko-toko di Jepang melaporkan kelangkaan, meski pengiriman kini mulai pulih.
- Asahi membatasi gangguan pada sistem domestik. Merek internasional milik grup tersebut melaporkan tidak ada gangguan layanan.
- Perusahaan memperkuat pertahanan dengan memperketat kontrol jaringan, menerapkan pencadangan baru, meningkatkan pemantauan dan pelatihan, serta mengadakan audit eksternal.
- Pakar memperingatkan kelompok ransomware menyasar produsen karena waktu henti mahal dan sulit disamarkan, serta deteksi cepat dan segmentasi jaringan sangat penting.
- Jepang menghadapi lonjakan ransomware yang lebih luas. Pihak berwenang telah mengambil langkah untuk memperkuat pertahanan nasional, sementara perusahaan didorong meningkatkan pencegahan dan kesiapan menghadapi insiden.